2026年のシングルサインオン有効化のための最高の8ツール
最終更新日: 2025年10月26日
エンタープライズユーザーは、多くの場合、単一の資格情報セットで複数の社内ツールにログインすることを期待します。シングルサインオン有効化ツールにより、組織は接続されたシステム全体で統一されたログインを設定できます。
ITおよびセキュリティチームは、SSO有効化を使用して、ログインを簡素化しつつ、アクセスを一元管理します。
 Okta
 Oktaクラウドアイデンティティおよびアクセス管理プラットフォーム、
 Auth0
 Auth0Oktaによる安全な認証およびユーザーログインプラットフォーム、
 オーセンティック
 オーセンティックSSOのためのオープンソースIDプロバイダーはシングルサインオン有効化に最適です。それでは、8個のツールすべてを詳しく見ていきましょう。
Oktaはクラウド上でのアイデンティティおよびアクセス管理を行うツールです。企業が誰が自社のアプリやリソースを安全に利用できるかを管理できます。ログインが必要な場合、Oktaはユーザーの身元を確認し、企業のルールに基づいてアクセス権を決定します。
このプラットフォームには、ユーザーが一度ログインするだけで複数のアプリに再度パスワードを入力せずにアクセスできるシングルサインオン機能などがあります。また、電話に送信されるコードなどの方法による追加のセキュリティチェックも提供しています。Oktaは従業員ディレクトリと連携し、社員の入退社に応じてアカウントを自動的に作成・削除することが可能です。
このサービスはクラウド向けに構築されているため、容易にスケールし、どこからでも利用できます。企業は基本機能から始め、必要に応じて機能を追加できます。
Auth0は、ウェブおよびモバイルアプリケーションのユーザー認証と認可を管理するアイデンティティおよびアクセス管理プラットフォームです。アプリケーションとユーザーの間に位置し、誰が何にアクセスできるかを管理するサービスとして機能します。
このプラットフォームは、従来のパスワード、GoogleやFacebookなどのソーシャルメディアアカウント、指紋認証、一回限りのコードなど、多様なログイン方式をサポートしています。また、シングルサインオンも提供しており、ユーザーは一つの認証情報で複数のアプリにログインできます。
Auth0は、侵害されたパスワードのチェック、疑わしいログイン試行のブロック、多要素認証によるユーザー認証などのセキュリティ要件を処理します。開発者は既成のツールやコードライブラリを使って迅速にセットアップでき、数ヶ月の開発時間を節約し、セキュリティリスクを低減します。
Authentikは、ユーザーがアプリケーションやサービスにサインインする方法を管理するツールです。システムへのアクセスを許可する前に、ユーザーの身元を確認する中央のセキュリティチェックポイントのようなものと考えてください。
シンプルなパスワードからセキュリティキーや指紋認証などの高度なオプションまで、複数の認証方法をサポートしています。AuthentikはGoogleやGitHubなどのソーシャルログインプロバイダーと連携できるほか、独自のユーザーデータベースを管理することも可能です。業界標準のプロトコルを使用しているため、カスタムコーディングなしで数千のアプリケーションと連携できます。
Authentikはオープンソースであり、誰でもコードをレビューしてセキュリティ上の問題を確認できます。DockerやKubernetesを使ってインストールできるため、あらゆる規模の組織に適しています。ニーズに応じて無料版と有料版が利用可能です。
Tesseralは、企業間ソフトウェアアプリケーション向けに設計された完全な認証システムです。ユーザーログイン、権限管理、セキュリティ機能を処理し、開発者が主な製品の構築に集中できるようにします。
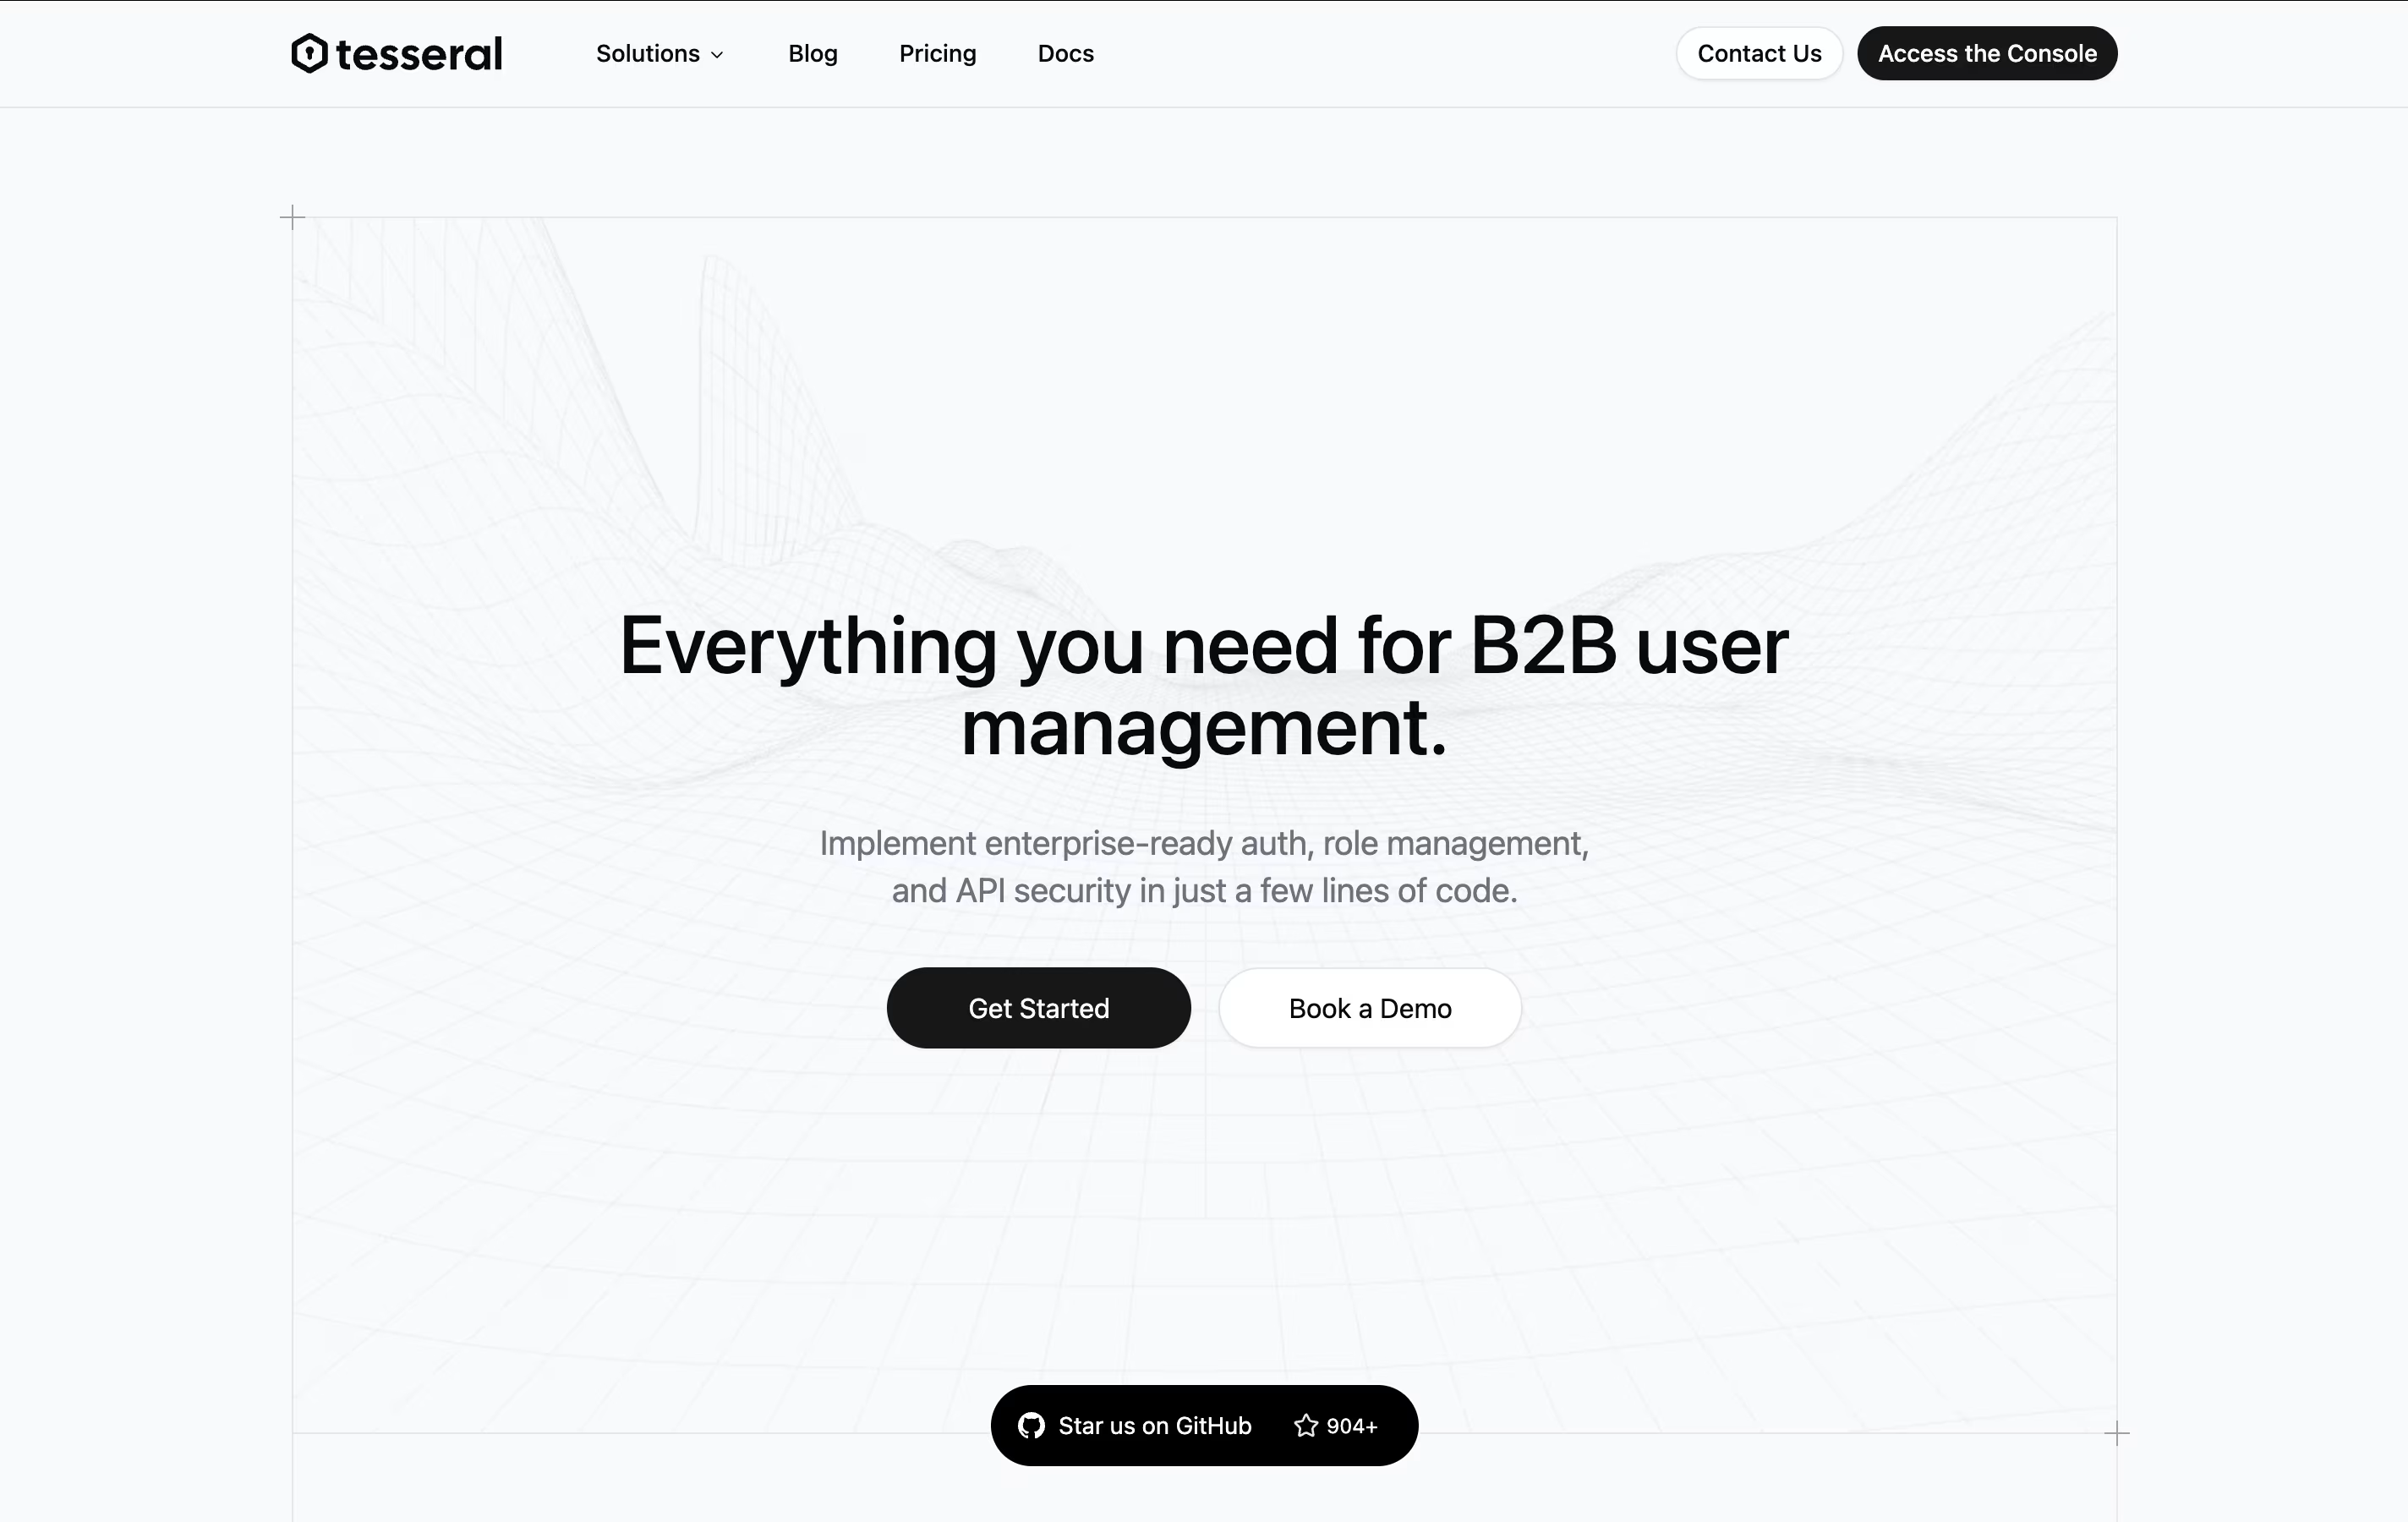
このプラットフォームは、パスワード、マジックリンク、Google、GitHub、Microsoftアカウントなど、複数のログイン方法をサポートしています。大企業向けには、SAMLやOIDCシングルサインオンなどのエンタープライズ機能が含まれており、従業員が勤務先のアカウントを使用できます。
TesseralはMITライセンスのオープンソースであり、誰でもコードを閲覧、変更、使用することができます。管理されたクラウドサービスを利用するか、自社サーバーでTesseralを運用するかを選択可能です。React、Next.js、Python、Node.jsなどの人気フレームワークと連携できる既製のコードパッケージも提供されています。
Pomeriumは、ユーザーと内部アプリケーションの間に位置するゼロトラストアクセスプロキシです。リソースへのアクセスを許可する前に、身元と権限を検証します。このツールは、Google、Okta、Azureなどの既存のアイデンティティプロバイダーに接続して動作します。
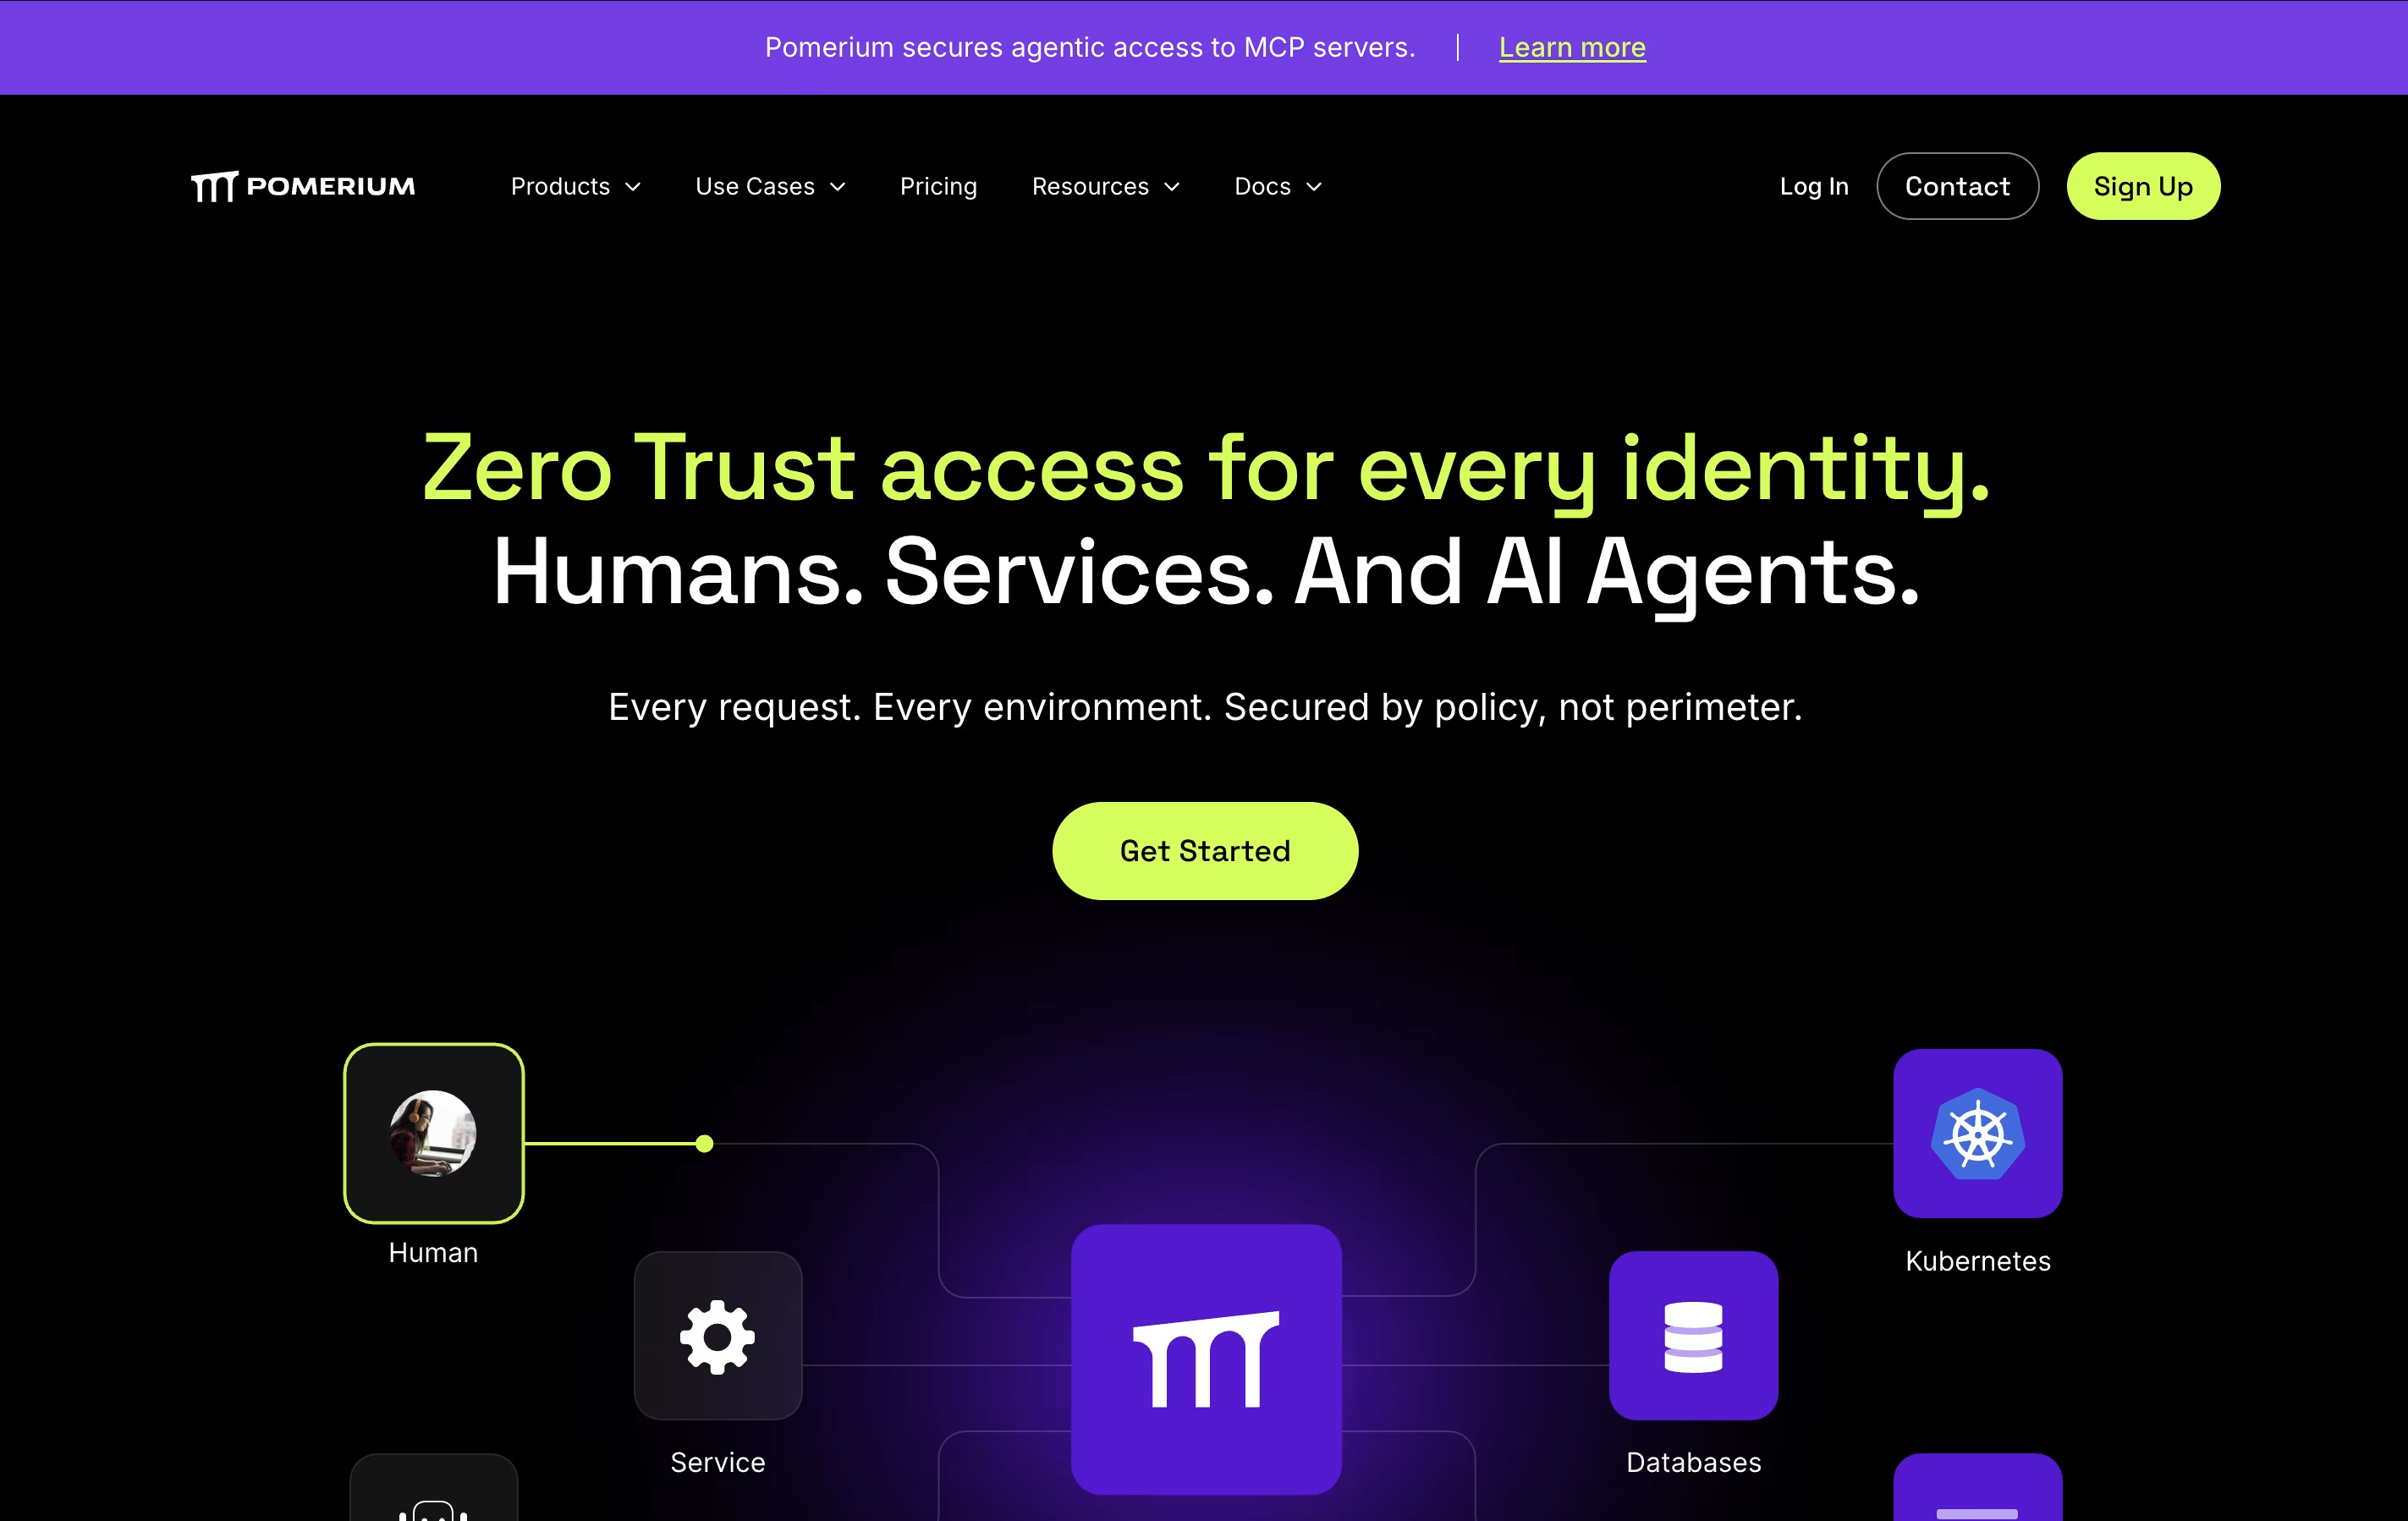
誰かがアプリケーションにアクセスしようとすると、Pomeriumはその人の身元、デバイスの状態、その他の要素をセキュリティルールと照らし合わせて確認します。すべてが一致した場合にのみアクセスを許可します。これはログイン時だけでなく、すべてのリクエストに対してリアルタイムで行われます。
Pomeriumはオープンソースでセルフホスティングが可能なため、データは自分の管理下に置かれます。無料版と有料版があり、有料版ではチーム機能や大規模組織向けのサポートが追加されます。
OneLoginは、企業のアプリやデータへのアクセス権を管理するクラウドプラットフォームです。ユーザーは一度ログインするだけで、各ツールごとに別々のパスワードを必要とせず、許可されたすべてのアプリケーションにアクセスできます。
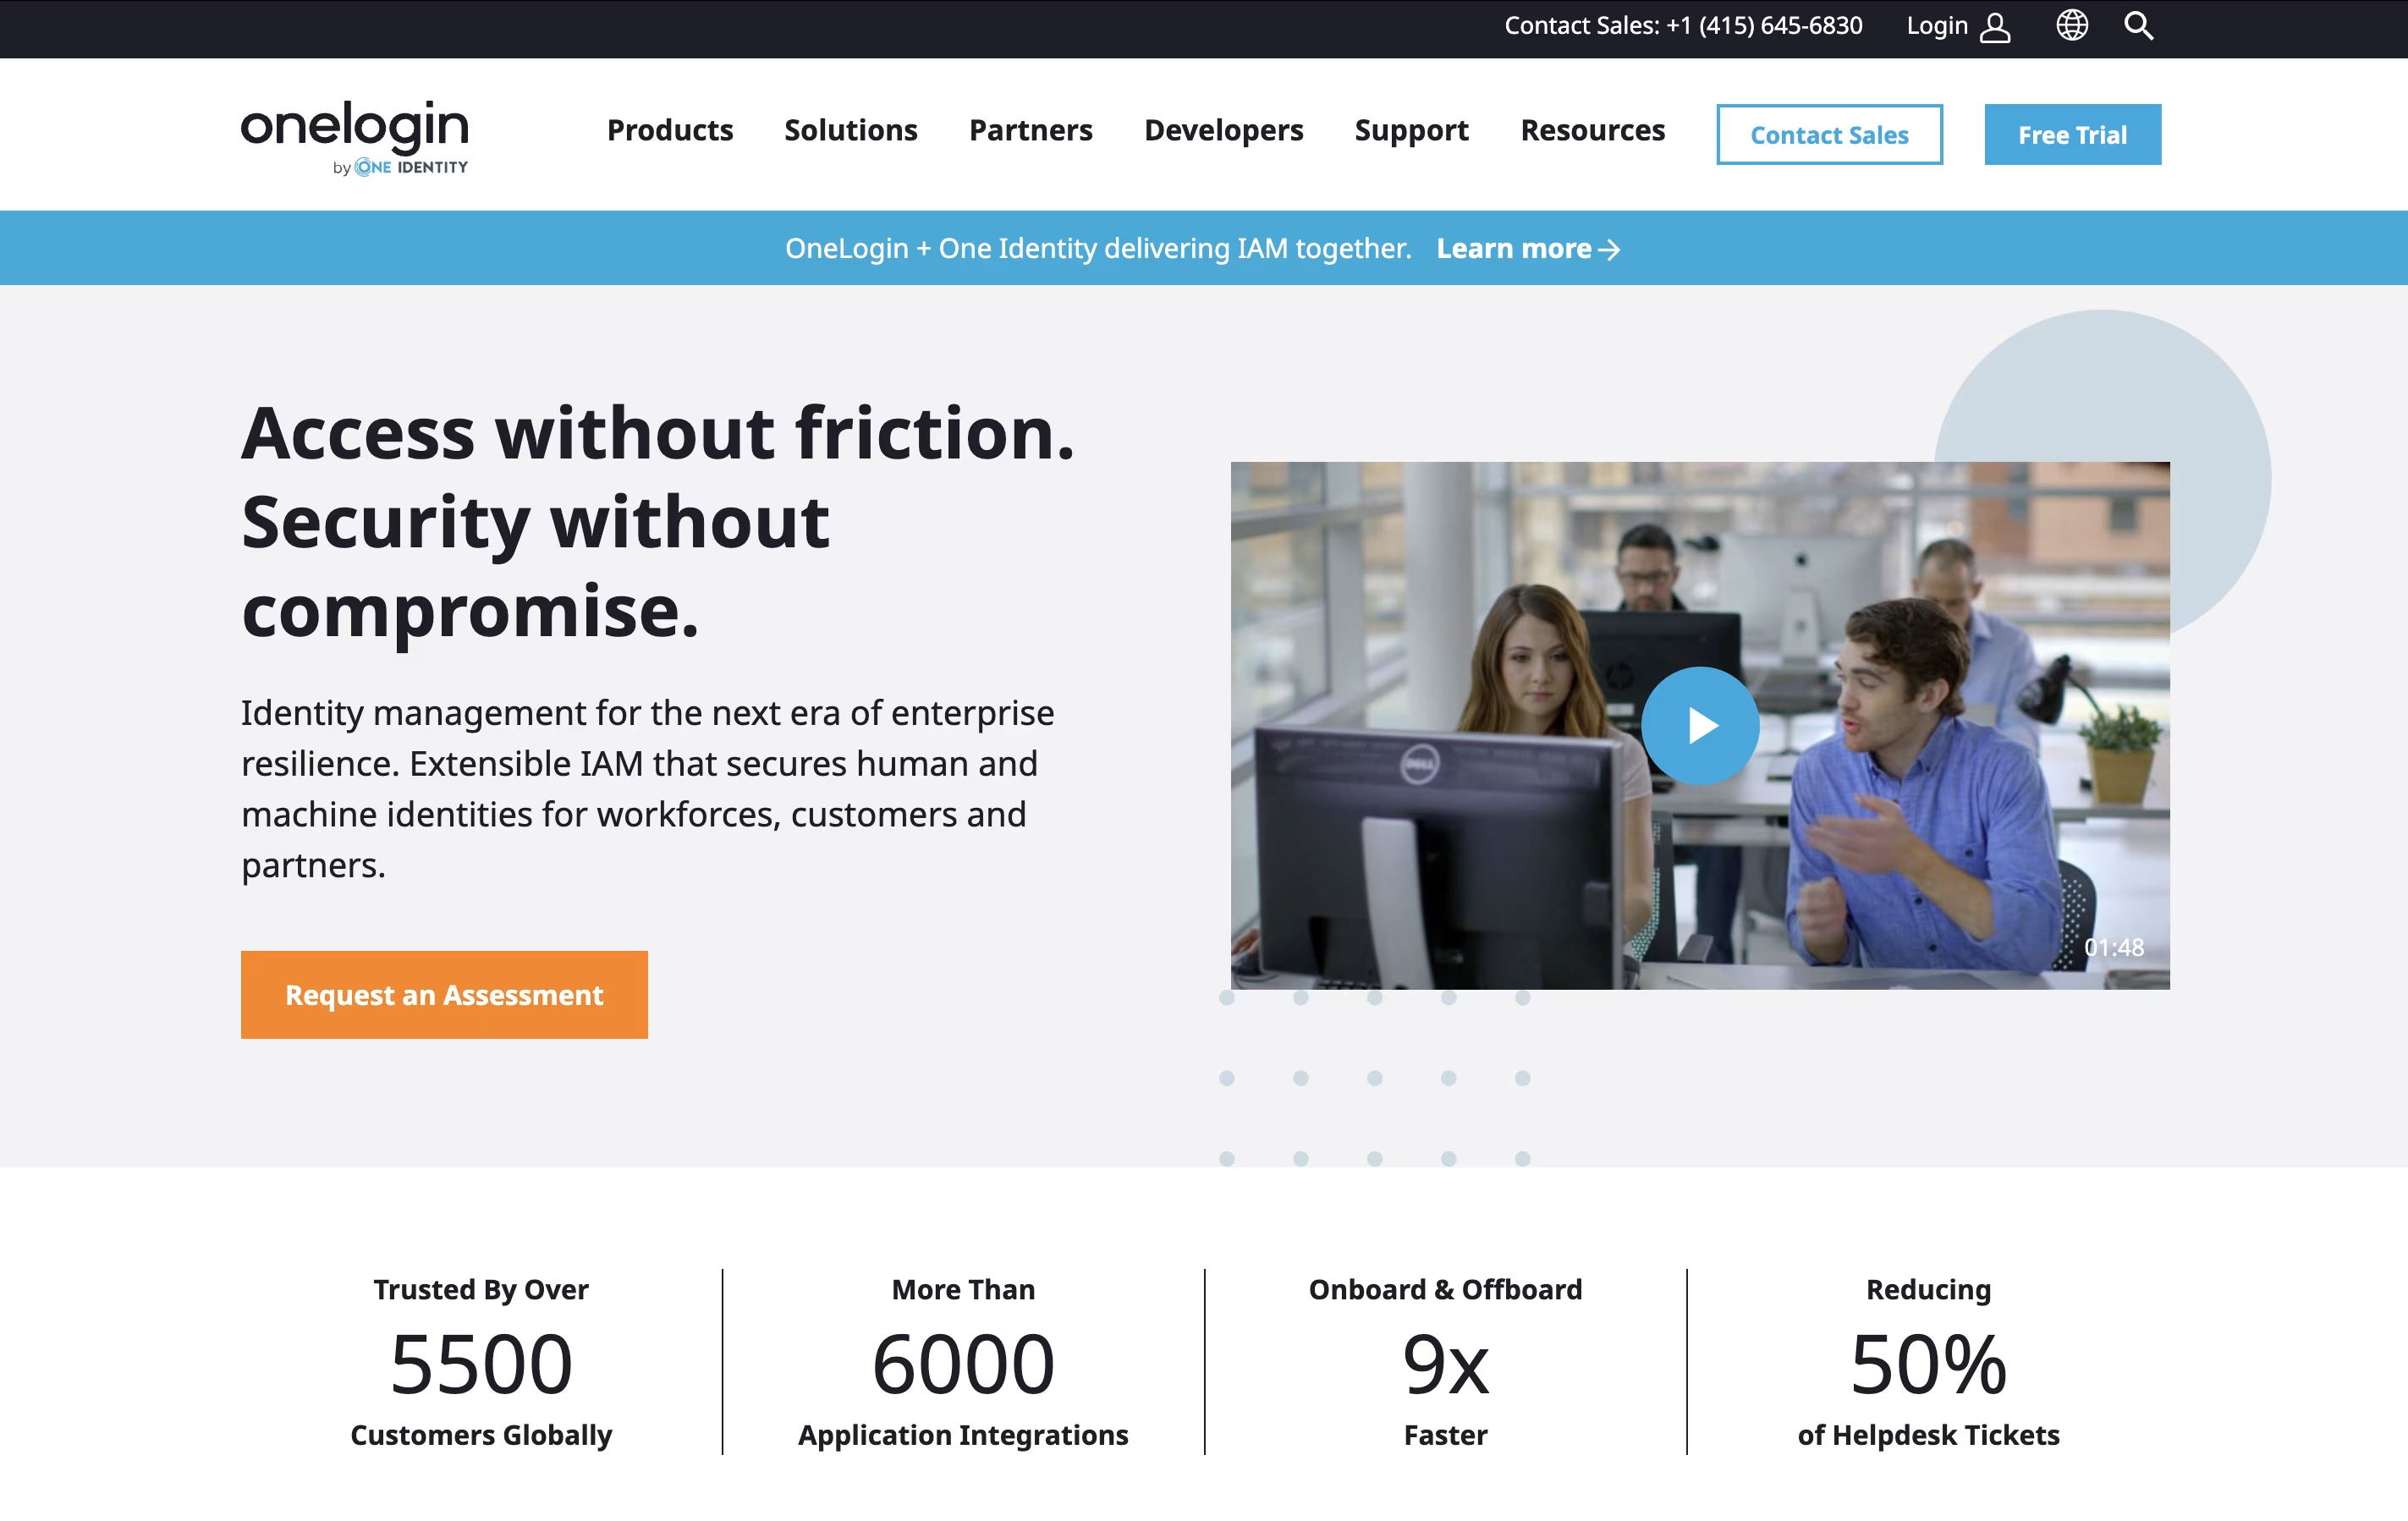
このプラットフォームにはいくつかの主要な機能があります。シングルサインオンにより、ユーザーは一つのログインで複数のアプリにアクセスでき、多要素認証が追加のセキュリティ層を提供し、自動ユーザー管理機能により、組織への入退社に応じてアカウントの作成や削除が自動で行われます。さらに、OneLoginはActive DirectoryやWorkdayなどの既存のディレクトリやクラウドシステムとも連携します。
従来のようにITチームがユーザーごとのアクセス権を手動で管理するのではなく、OneLoginはこれらの作業を自動化し、最新の認証方法とアクセスポリシーによって強固なセキュリティを維持します。
Casdoorは、アプリケーションのユーザー認証と認可を管理する完全なアイデンティティ管理ソリューションです。OAuth 2.0、OpenID Connect、SAML、CAS、LDAPプロトコルをサポートしており、ほぼすべてのアプリケーションやサービスと互換性があります。
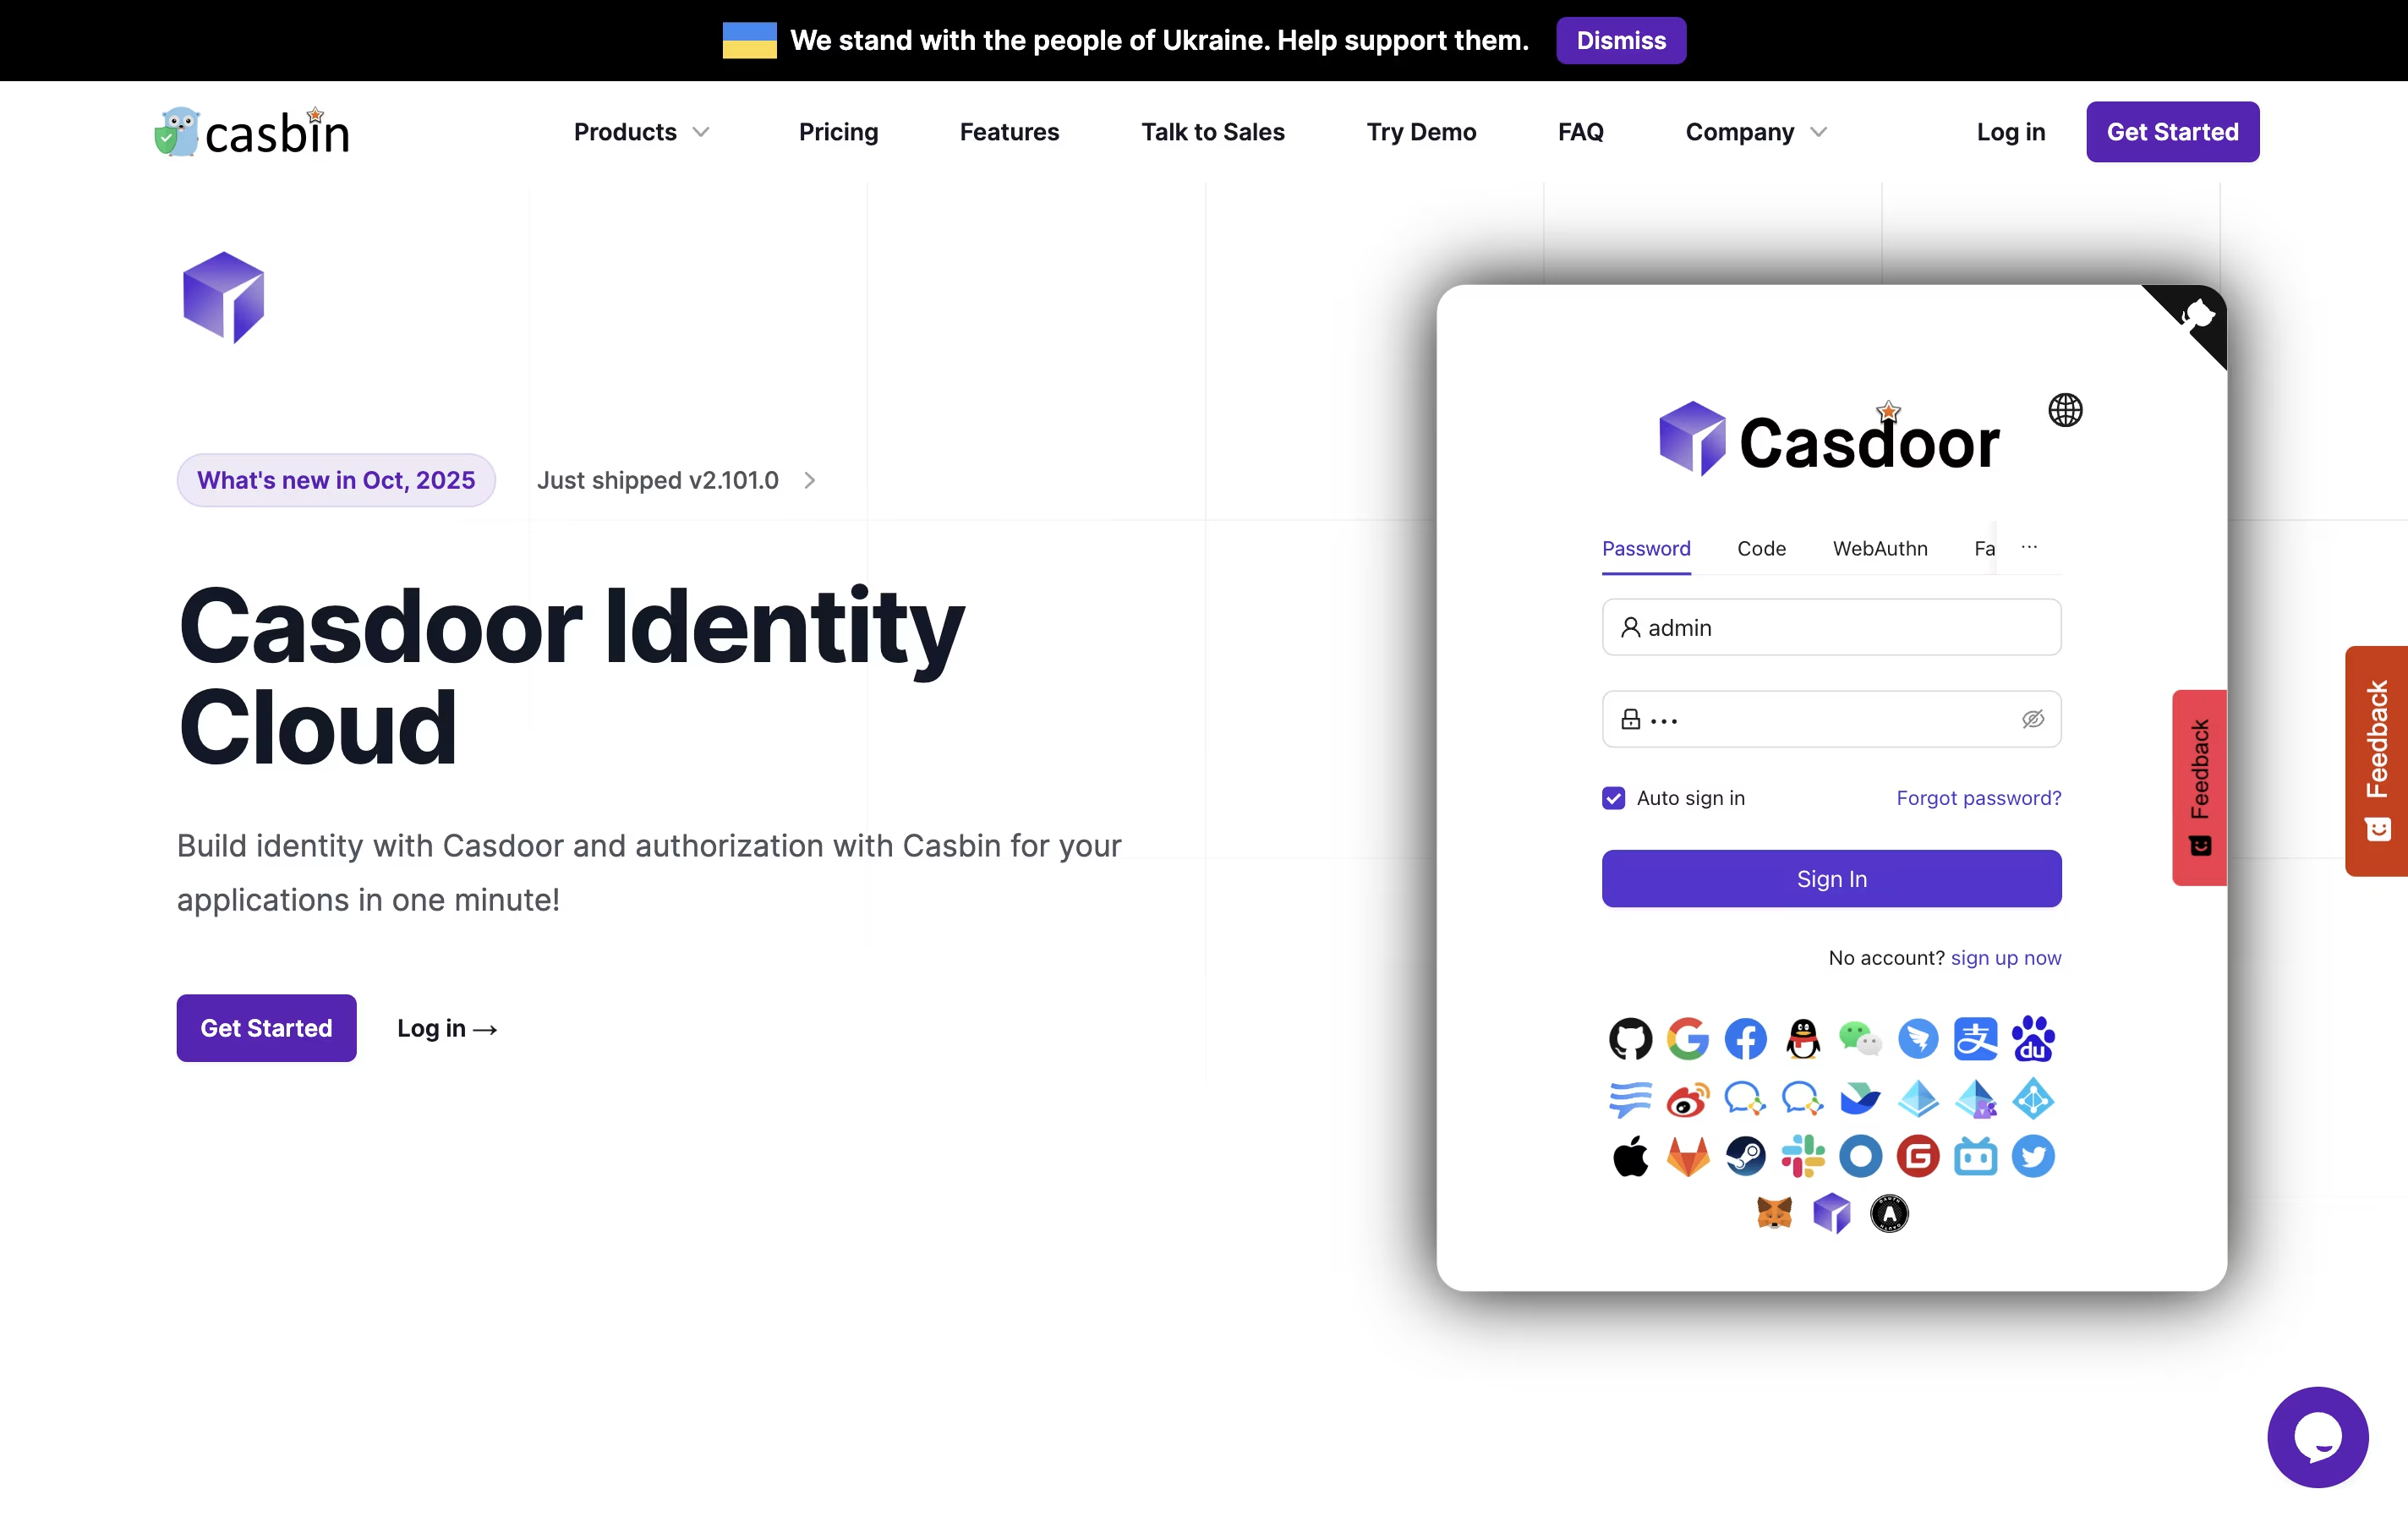
このプラットフォームには、ユーザー管理、認証方法の設定、アクセス権限の制御ができる使いやすい管理パネルが含まれています。ユーザーはパスワード、GoogleやFacebookなどのソーシャルメディアアカウント、またはセキュリティキーでログインできます。また、多要素認証や生体認証ログインなどの高度な機能もサポートしています。
Casdoorはクラウドサービスとして利用することも、自社サーバーにインストールすることも可能です。複数のデータベースに対応し、同期ツールを通じて既存システムと簡単に統合できます。
Ping Identityは、ビジネスアプリケーションやデータへのアクセス権を管理する完全なセキュリティプラットフォームです。ゲートキーパーとして機能し、機密情報へのアクセスを許可する前にユーザーの身元を確認します。ログインを試みる際、Ping Identityはパスワード、電話認証、指紋認証などのさまざまな方法を使って、本人確認を行います。
このプラットフォームにはいくつかの主要なツールが含まれています。シングルサインオンは一度のログインで複数のアプリにアクセスできるようにし、多要素認証は追加のセキュリティ層を提供し、アクセス管理は各ユーザーが何を見たり操作したりできるかを制御します。また、APIセキュリティによってデータ接続を保護し、ディレクトリサービスでユーザー情報を保存します。Ping Identityは数千のアプリと連携し、クラウドまたは自社サーバーに設定可能です。