2026년 최고의 9개 SSO 공급자 도구
마지막 업데이트: 2025년 10월 26일
여러 애플리케이션에 개별적으로 로그인하는 것은 사용자에게 불편함을 주고 IT 팀에게는 추가적인 보안 부담을 줍니다. SSO 공급자는 사용자가 한 번 인증하면 여러 연결된 애플리케이션에 안전하게 액세스할 수 있도록 합니다.
이러한 플랫폼은 점점 더 많은 내부 및 타사 도구에 대한 액세스를 관리하는 기업과 IT 팀에게 필수적입니다. 단일하고 안전한 로그인 지점은 조직 전반에 걸쳐 일관된 보안 정책을 적용하기도 더 쉽게 만듭니다.
 Okta
 Okta클라우드 아이덴티티 및 접근 관리 플랫폼,
 Auth0
 Auth0Okta의 안전한 인증 및 사용자 로그인 플랫폼,
 워크OS
 워크OS개발자를 위한 엔터프라이즈 인증는(은) SSO 공급자에 가장 적합합니다. 그럼 9개의 도구를 모두 자세히 살펴보겠습니다.
Okta는 클라우드에서 신원 및 접근 관리를 처리하는 도구입니다. 기업이 누가 앱과 자원을 안전하게 사용할 수 있는지 제어할 수 있게 해줍니다. 누군가 로그인할 때 Okta는 그들의 신원을 확인하고 회사 규칙에 따라 접근 권한을 결정합니다.
이 플랫폼은 사용자가 한 번 로그인하면 비밀번호를 다시 입력하지 않고 모든 앱에 접근할 수 있는 싱글 사인온과 같은 기능을 포함합니다. 또한 휴대폰으로 전송된 코드와 같은 방법을 통한 추가 보안 검사를 제공합니다. Okta는 직원 디렉토리와 연결되어 직원이 입사하거나 퇴사할 때 계정을 자동으로 생성하거나 삭제할 수 있습니다.
이 서비스는 클라우드를 위해 구축되어 쉽게 확장 가능하며 어디서나 작동합니다. 기업은 기본 기능으로 시작하여 필요에 따라 기능을 추가할 수 있습니다.
Auth0는 웹 및 모바일 애플리케이션의 사용자 인증 및 권한 부여를 처리하는 아이덴티티 및 접근 관리 플랫폼입니다. 이 서비스는 애플리케이션과 사용자 사이에 위치하여 누가 어떤 자원에 접근할 수 있는지를 관리합니다.
이 플랫폼은 전통적인 비밀번호, Google이나 Facebook과 같은 소셜 미디어 계정, 지문 인식, 일회용 코드 등 다양한 로그인 방식을 지원합니다. 또한 단일 로그인(싱글 사인온)을 제공하여 사용자가 하나의 자격 증명으로 여러 애플리케이션에 로그인할 수 있게 합니다.
Auth0는 유출된 비밀번호 검사, 의심스러운 로그인 시도 차단, 다중 인증을 통한 사용자 신원 확인 등 보안 요구 사항을 처리합니다. 개발자는 준비된 도구와 코드 라이브러리를 사용해 빠르게 설정할 수 있어 수개월의 개발 시간을 절약하고 보안 위험을 줄일 수 있습니다.
WorkOS는 웹 애플리케이션을 위한 엔터프라이즈 인증 및 아이덴티티 기능을 제공하는 API 플랫폼입니다. 회사 로그인 시스템이나 사용자 관리와 같은 기능을 앱에 추가해야 할 때, WorkOS가 기술적 기반을 제공합니다.
이 플랫폼은 여러 핵심 제품을 포함하고 있습니다. AuthKit은 비밀번호, 소셜 로그인 및 보안 기능을 지원하여 사용자 로그인 및 관리를 처리합니다. 싱글 사인온은 엔터프라이즈 고객이 회사 로그인 시스템을 사용할 수 있게 합니다. 디렉토리 싱크는 회사 디렉토리에서 사용자 목록을 자동으로 최신 상태로 유지합니다. 감사 로그는 중요한 보안 이벤트를 추적합니다. 레이더는 봇과 가짜 계정을 방지합니다.
개발자는 인기 있는 프로그래밍 언어용 API 및 소프트웨어 라이브러리를 사용하여 WorkOS를 통합합니다. 플랫폼이 복잡한 기술 작업을 처리하는 동안, 여러분은 주요 제품 개발에 집중할 수 있습니다.
Authentik은 사용자가 애플리케이션과 서비스에 로그인하는 방식을 관리하는 도구입니다. 이를 시스템에 접근하기 전에 사용자의 신원을 확인하는 중앙 보안 검문소로 생각할 수 있습니다.
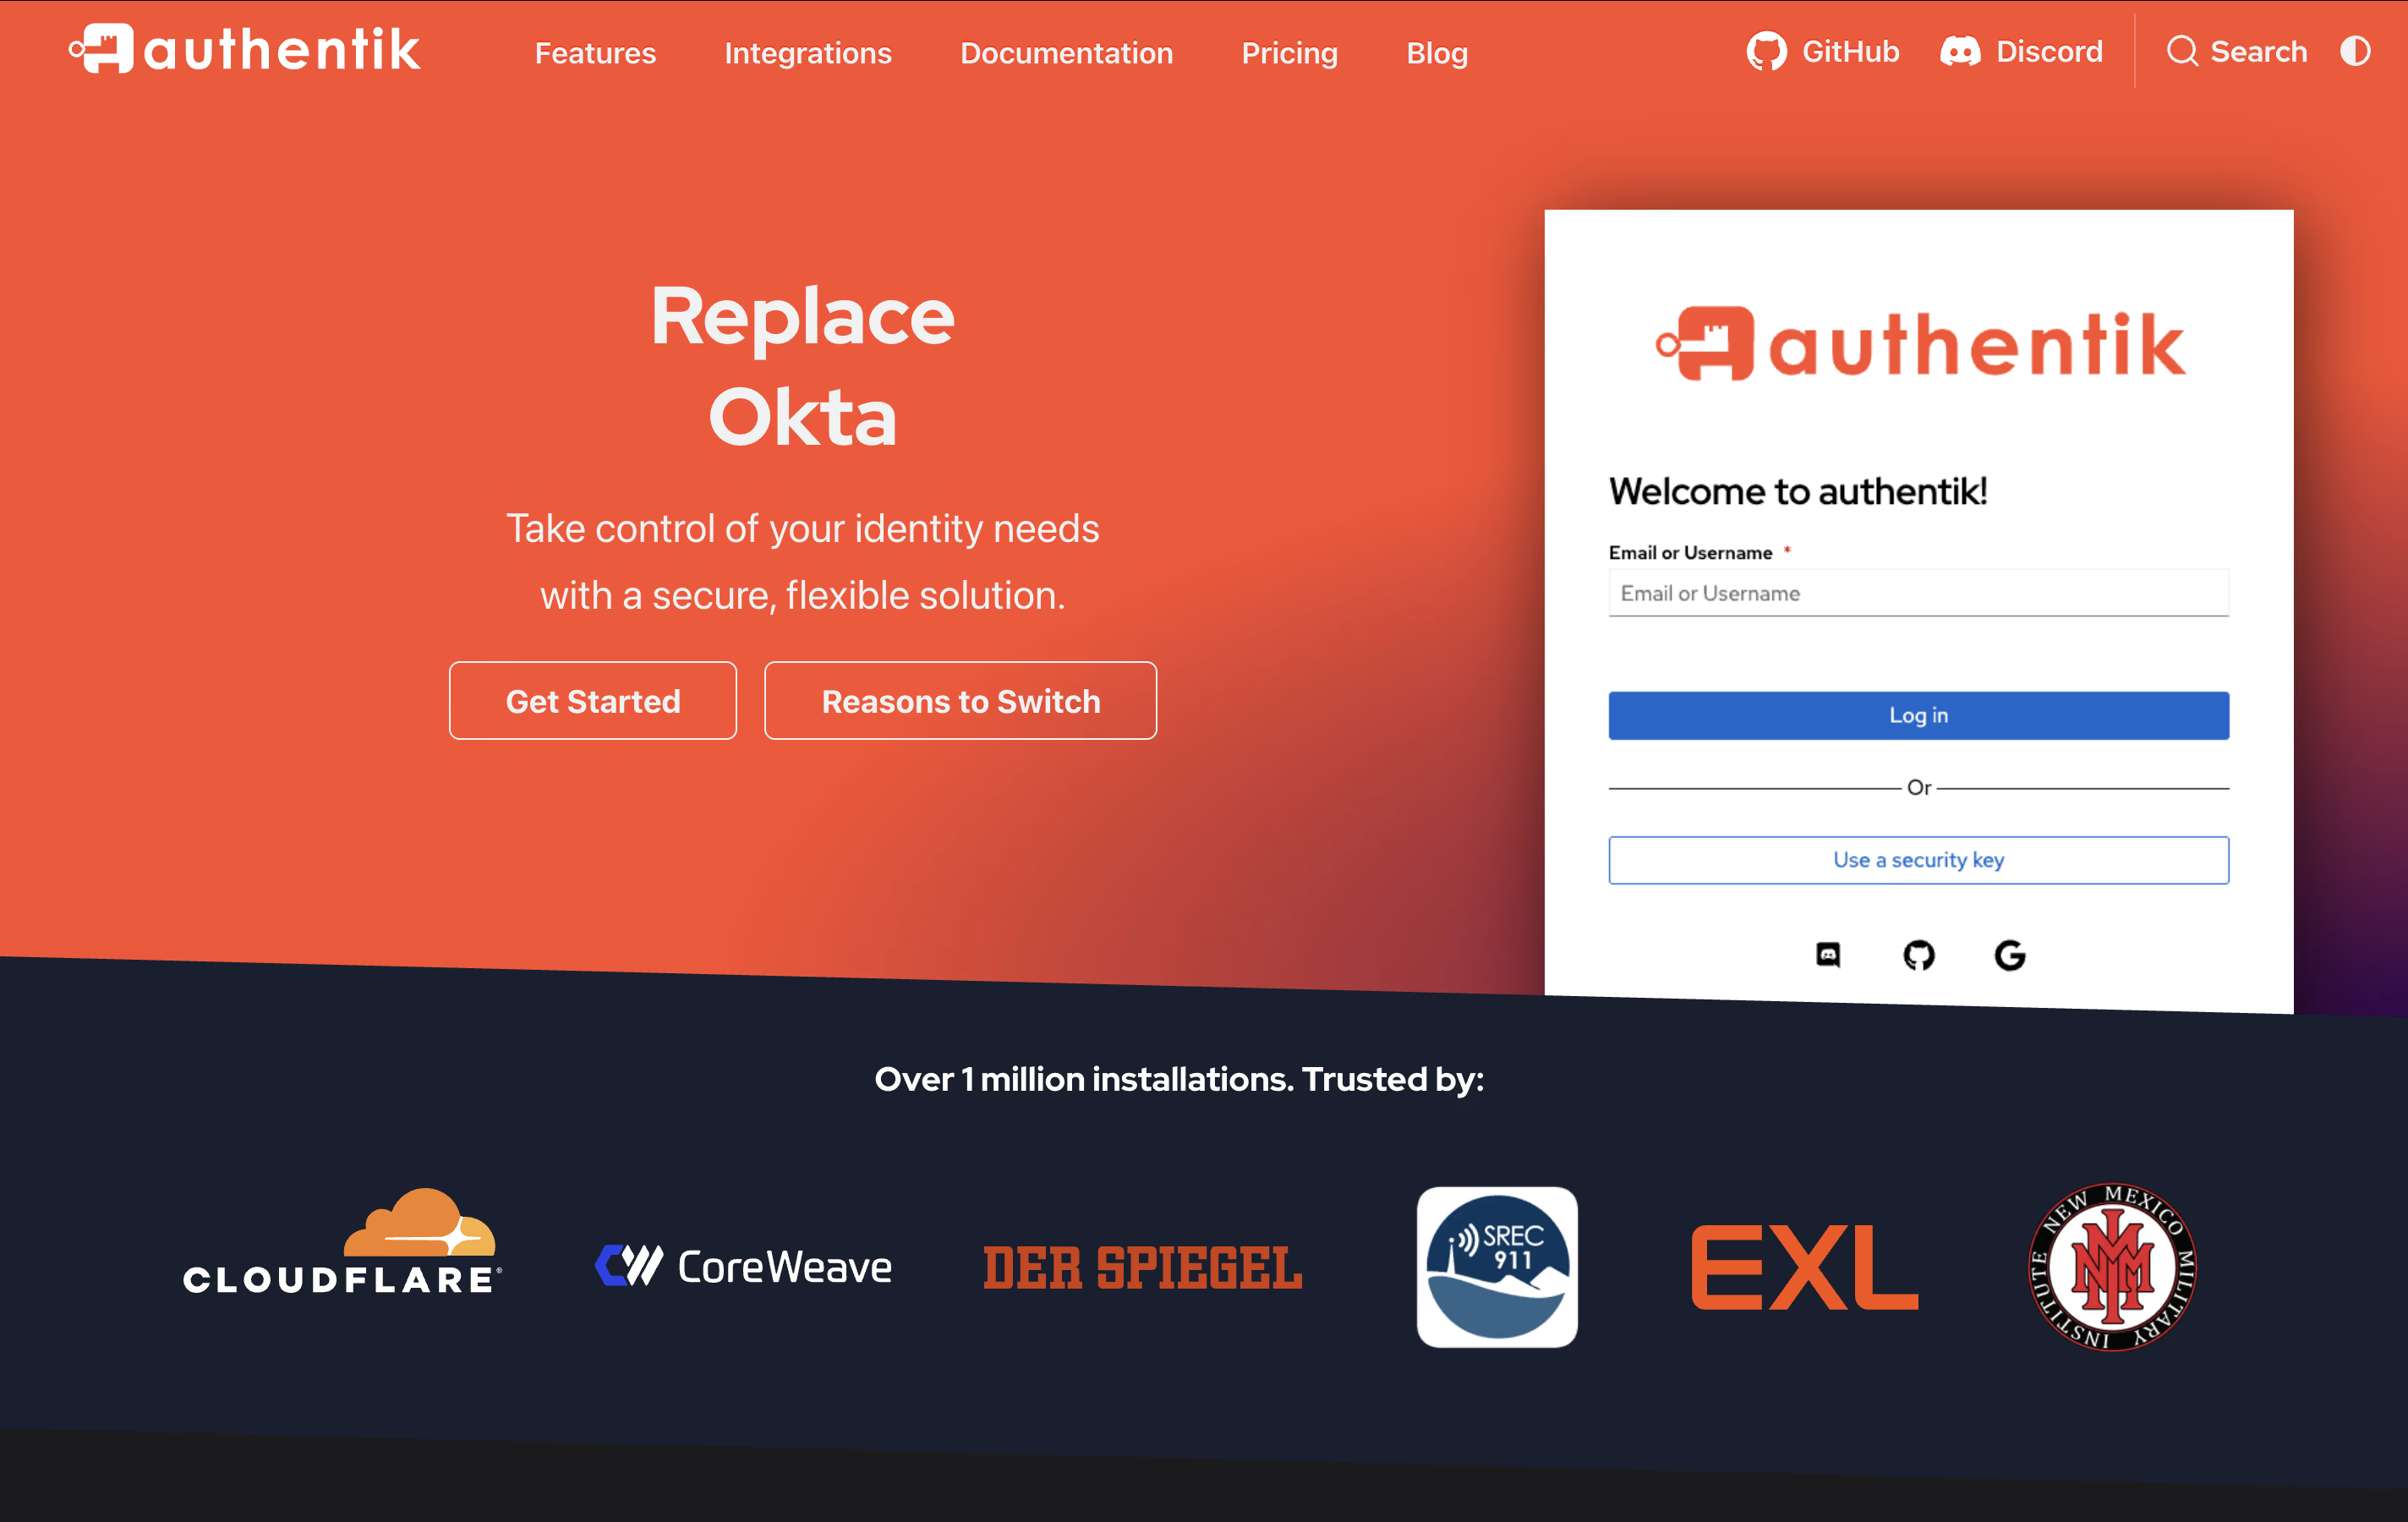
간단한 비밀번호부터 보안 키, 지문과 같은 고급 옵션에 이르기까지 다양한 인증 방식을 지원합니다. Authentik은 Google이나 GitHub과 같은 소셜 로그인 제공자와 연결할 수 있으며, 자체 사용자 데이터베이스를 관리할 수도 있습니다. 이 플랫폼은 업계 표준 프로토콜을 사용하므로 맞춤 코딩 없이 수천 개의 애플리케이션과 호환됩니다.
Authentik은 오픈 소스이므로 누구나 보안 문제를 위해 코드를 검토할 수 있습니다. Docker나 Kubernetes를 사용해 설치할 수 있어 모든 규모의 조직에 적합합니다. 필요에 따라 무료 및 유료 버전이 제공됩니다.
Tesseral은 기업 간 소프트웨어 애플리케이션을 위해 설계된 완전한 인증 시스템입니다. 사용자 로그인, 권한 관리 및 보안 기능을 처리하여 개발자가 주요 제품 개발에 집중할 수 있도록 합니다.
이 플랫폼은 비밀번호, 매직 링크, 구글, GitHub, 마이크로소프트 계정 등 다양한 로그인 방식을 지원합니다. 대기업을 위해 SAML 및 OIDC 싱글 사인온과 같은 엔터프라이즈 기능도 포함되어 있어 직원들이 업무용 계정을 사용할 수 있습니다.
Tesseral은 MIT 라이선스를 가진 오픈 소스로, 누구나 코드를 보고 수정하며 사용할 수 있습니다. 관리형 클라우드 서비스 이용 또는 자체 서버에서 Tesseral을 운영하는 방식을 선택할 수 있습니다. 이 플랫폼은 React, Next.js, Python, Node.js와 같은 인기 프레임워크와 함께 사용할 수 있는 준비된 코드 패키지를 제공합니다.
Pomerium은 사용자와 내부 애플리케이션 사이에 위치하는 제로 트러스트 액세스 프록시입니다. 리소스에 접근하기 전에 신원과 권한을 확인합니다. 이 도구는 Google, Okta, Azure 등 기존의 아이덴티티 제공자와 연결하여 작동합니다.
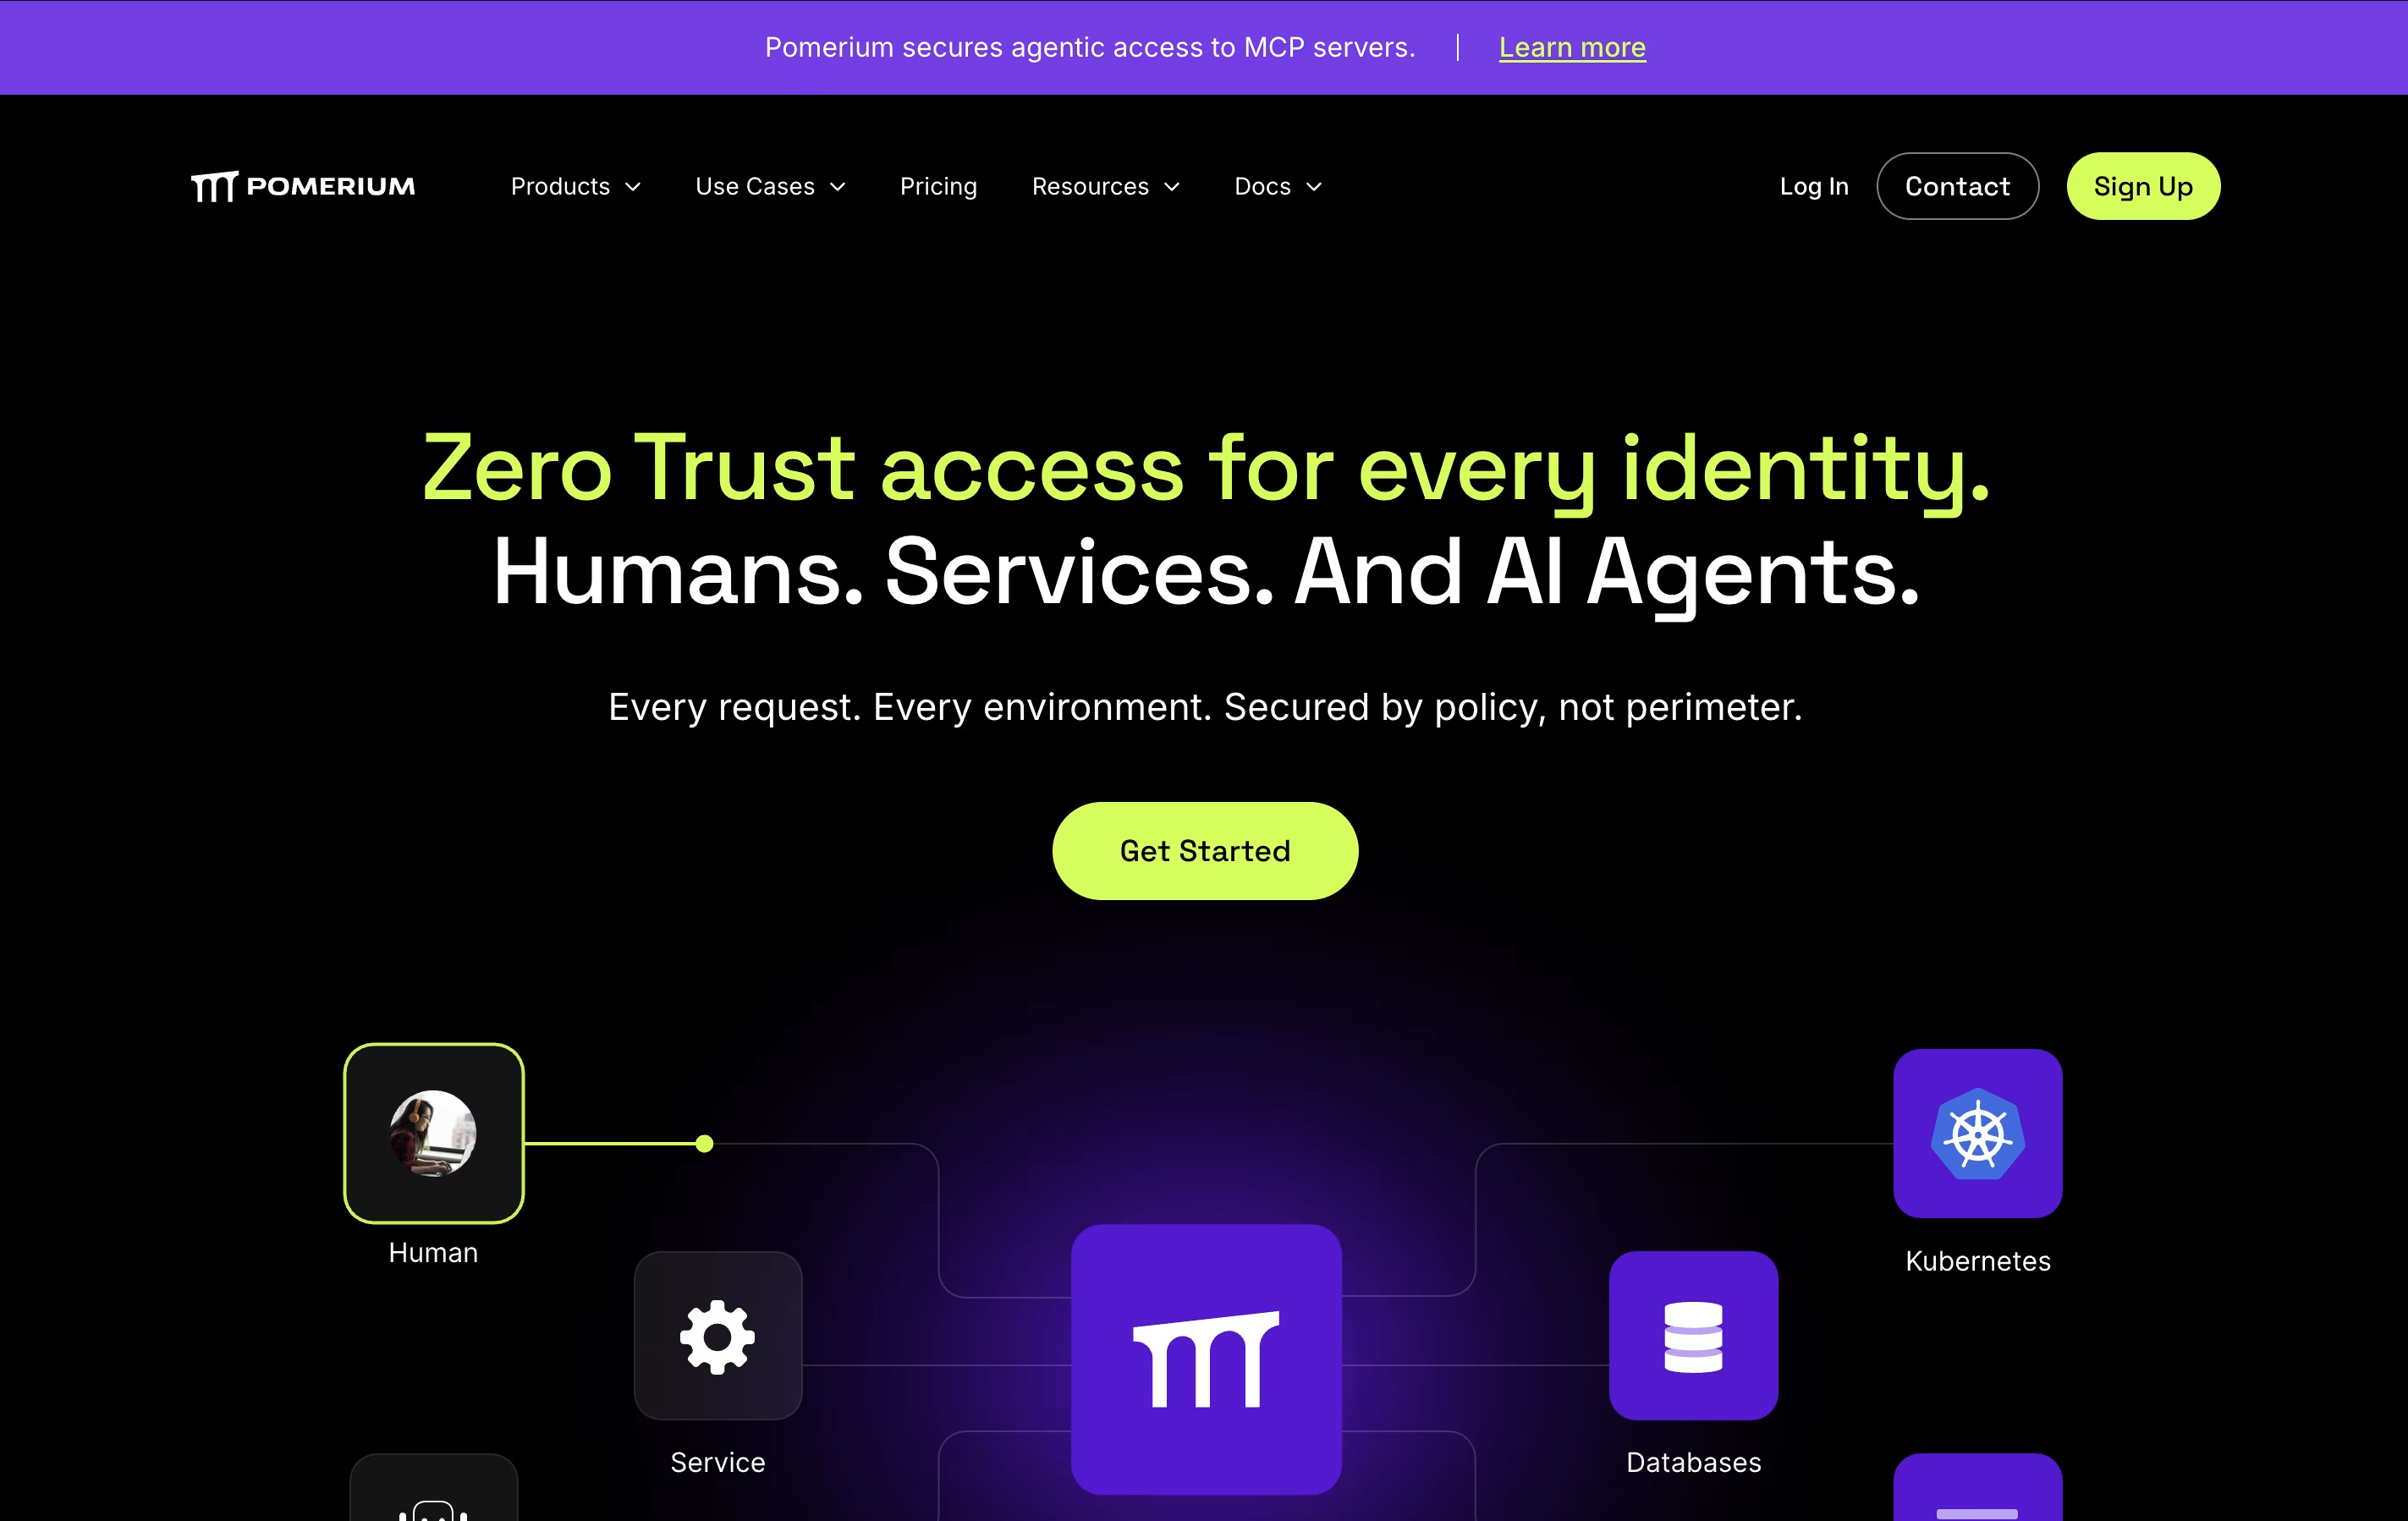
누군가 애플리케이션에 접근하려 할 때, Pomerium은 보안 규칙에 따라 신원, 기기 상태 및 기타 요소를 확인합니다. 모든 조건이 일치할 때만 접근을 허용합니다. 이는 로그인 시 한 번만이 아니라 모든 요청에 대해 실시간으로 이루어집니다.
Pomerium은 오픈 소스이며 자체 호스팅이 가능하여 데이터가 사용자의 통제 하에 유지됩니다. 무료 버전과 유료 버전을 제공하며, 유료 버전은 팀 기능과 대규모 조직 지원을 추가로 제공합니다.
OneLogin은 회사의 앱과 데이터에 누가 접근할 수 있는지를 관리하는 클라우드 플랫폼입니다. 사용자가 한 번 로그인하면 모든 권한이 부여된 애플리케이션에 별도의 비밀번호 없이 접근할 수 있는 중앙 허브 역할을 합니다.
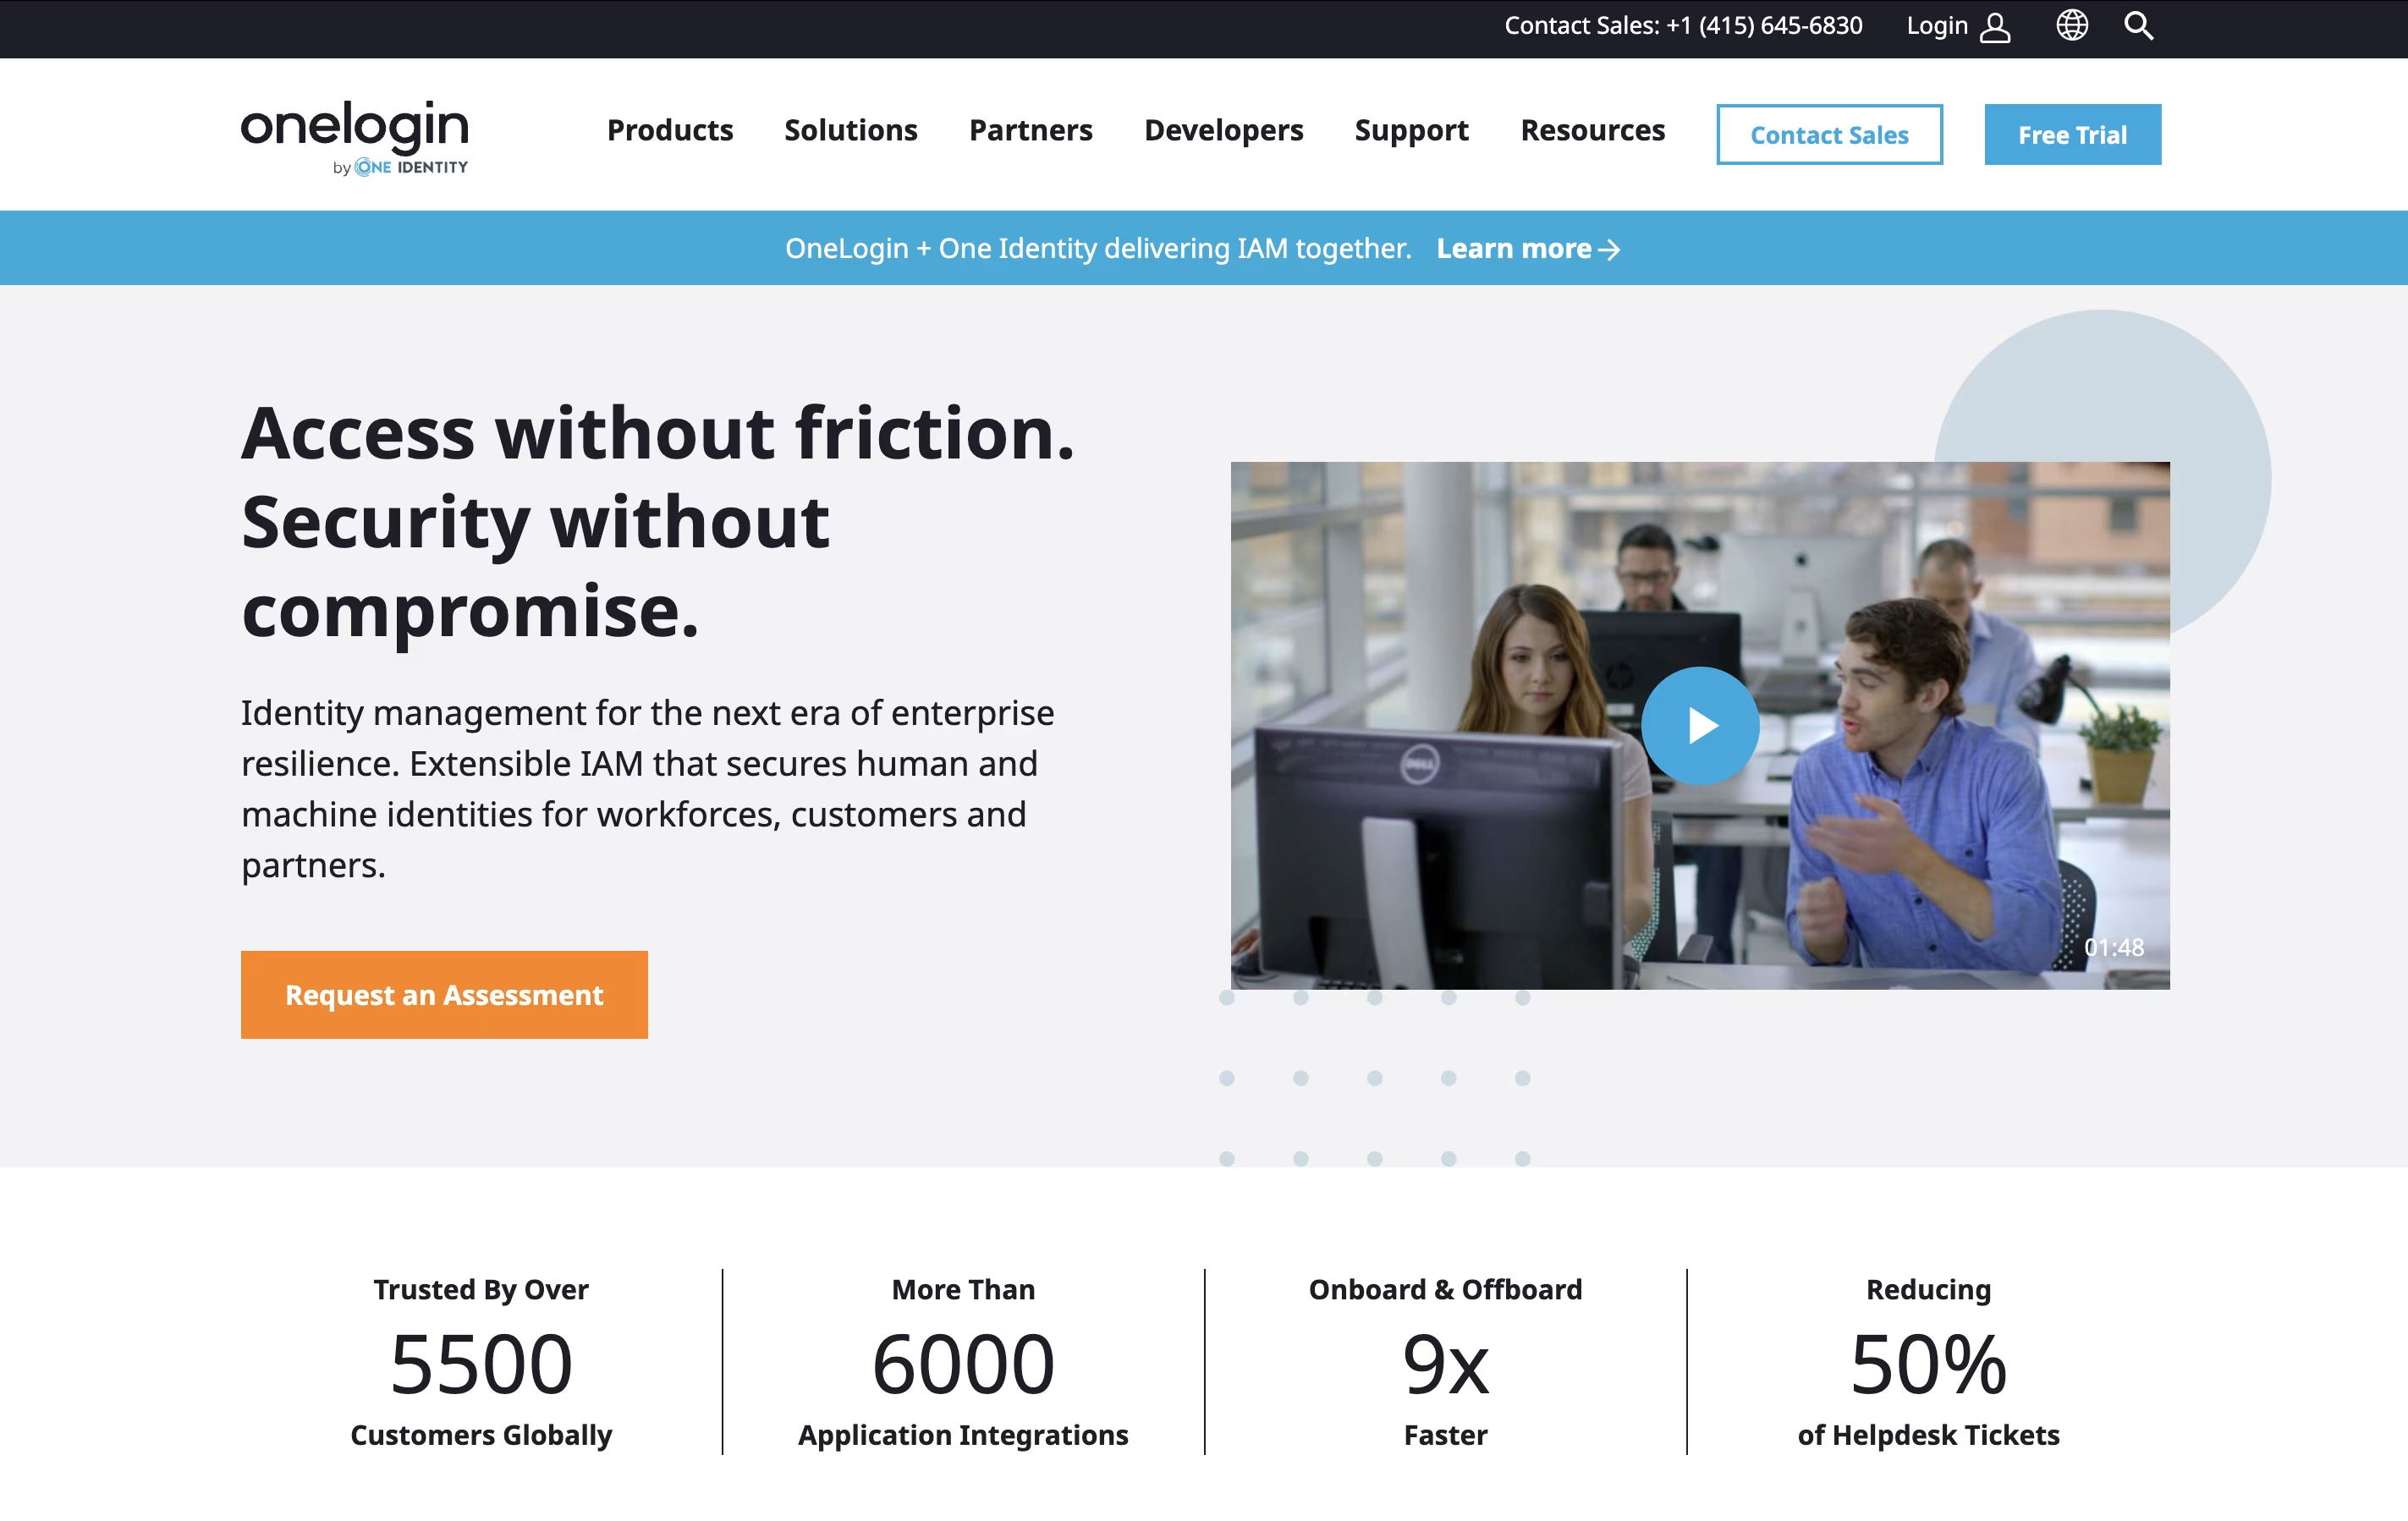
이 플랫폼은 여러 핵심 기능을 포함하고 있습니다: 싱글 사인온은 사용자가 한 번의 로그인으로 여러 앱에 접근할 수 있게 하며, 다중 인증은 추가적인 보안 계층을 제공하고, 자동 사용자 프로비저닝은 조직에 사람이 들어오거나 나갈 때 계정을 자동으로 생성 및 삭제합니다. OneLogin은 또한 Active Directory와 같은 기존 디렉토리나 Workday와 같은 클라우드 시스템과도 연동됩니다.
IT 팀이 각 사용자의 접근 권한을 수동으로 관리하는 전통적인 방법과 달리, OneLogin은 현대적인 인증 방식과 접근 정책을 통해 강력한 보안을 유지하면서 이러한 작업을 자동화합니다.
Casdoor는 애플리케이션의 사용자 인증 및 권한 부여를 처리하는 완전한 신원 관리 솔루션입니다. OAuth 2.0, OpenID Connect, SAML, CAS 및 LDAP 프로토콜을 지원하여 거의 모든 애플리케이션이나 서비스와 호환됩니다.
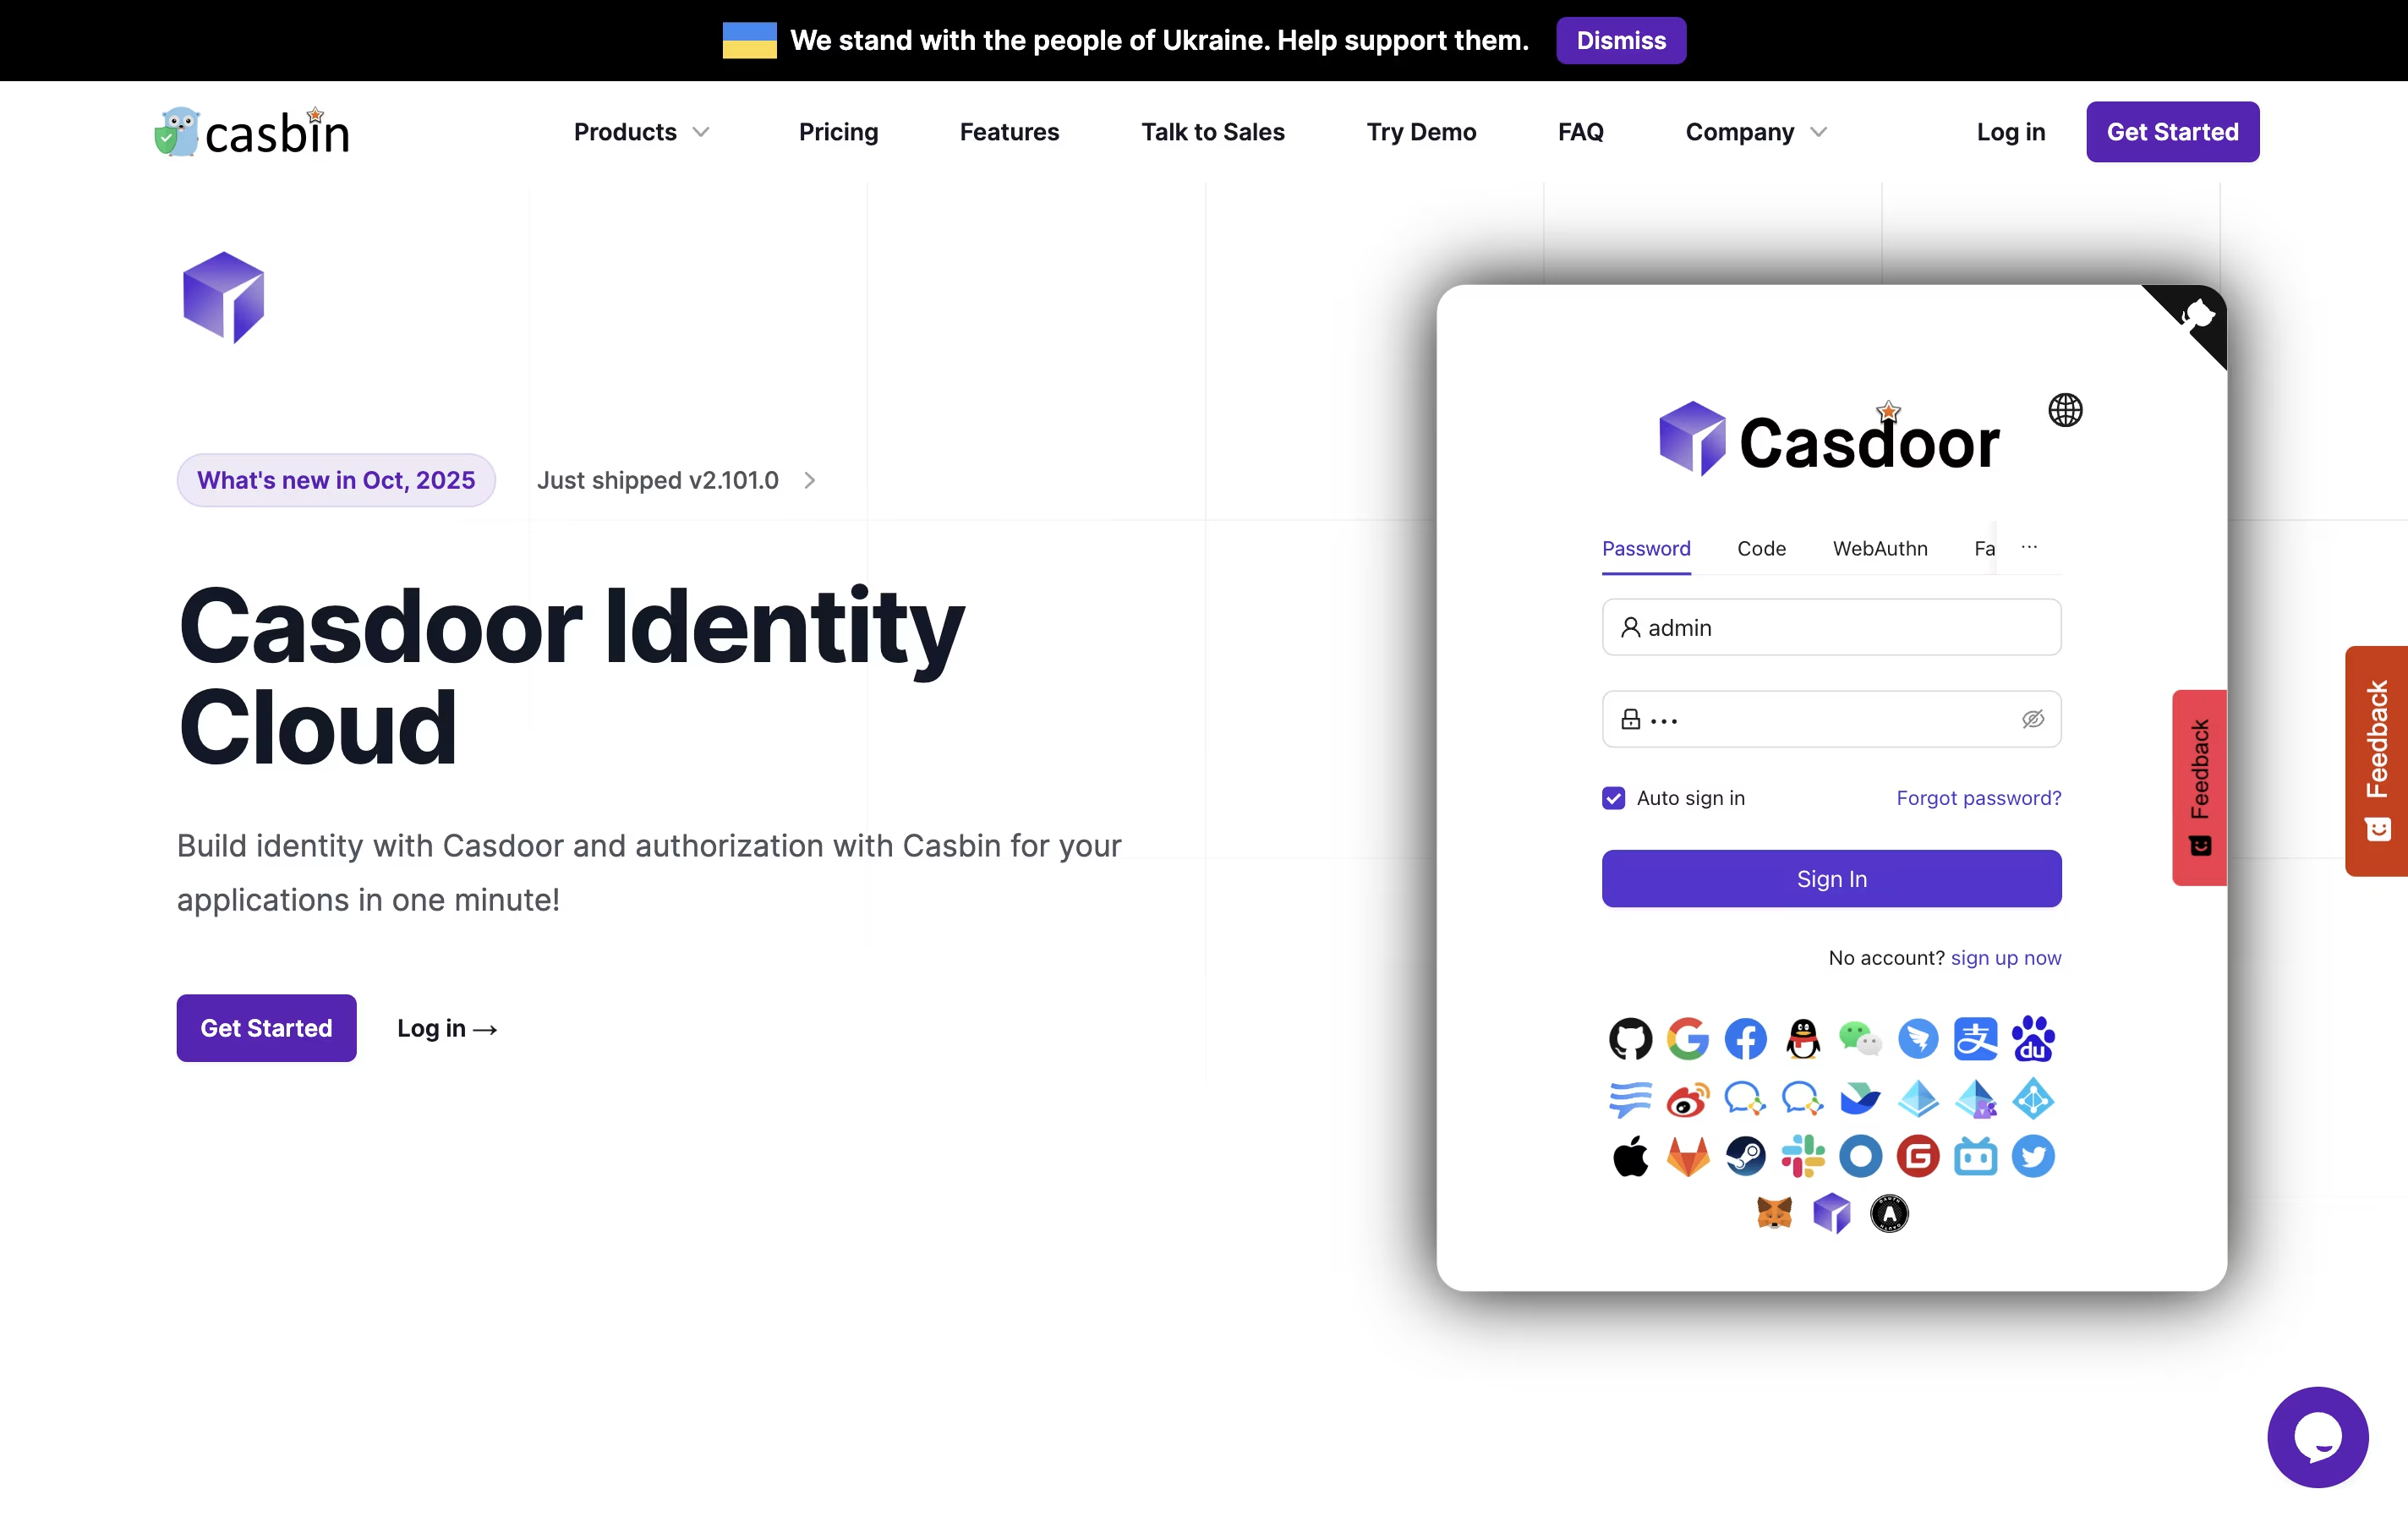
이 플랫폼에는 사용자를 관리하고 인증 방법을 설정하며 접근 권한을 제어할 수 있는 사용자 친화적인 관리자 패널이 포함되어 있습니다. 사용자는 비밀번호, Google 및 Facebook과 같은 소셜 미디어 계정 또는 보안 키를 사용하여 로그인할 수 있습니다. 또한 다중 인증 및 생체 인식 로그인과 같은 고급 기능도 지원합니다.
Casdoor는 클라우드 서비스로 사용하거나 자체 서버에 설치할 수 있습니다. 여러 데이터베이스와 연동되며 동기화 도구를 통해 기존 시스템과 쉽게 통합됩니다.
Ping Identity는 비즈니스 애플리케이션과 데이터에 누가 접근할 수 있는지를 관리하는 완벽한 보안 플랫폼입니다. 민감한 정보에 접근하기 전에 사용자 신원을 확인하는 문지기 역할을 합니다. 누군가 로그인하려고 할 때, Ping Identity는 비밀번호, 전화 인증, 지문 등 다양한 방법을 사용하여 그들이 주장하는 신원임을 검증합니다.
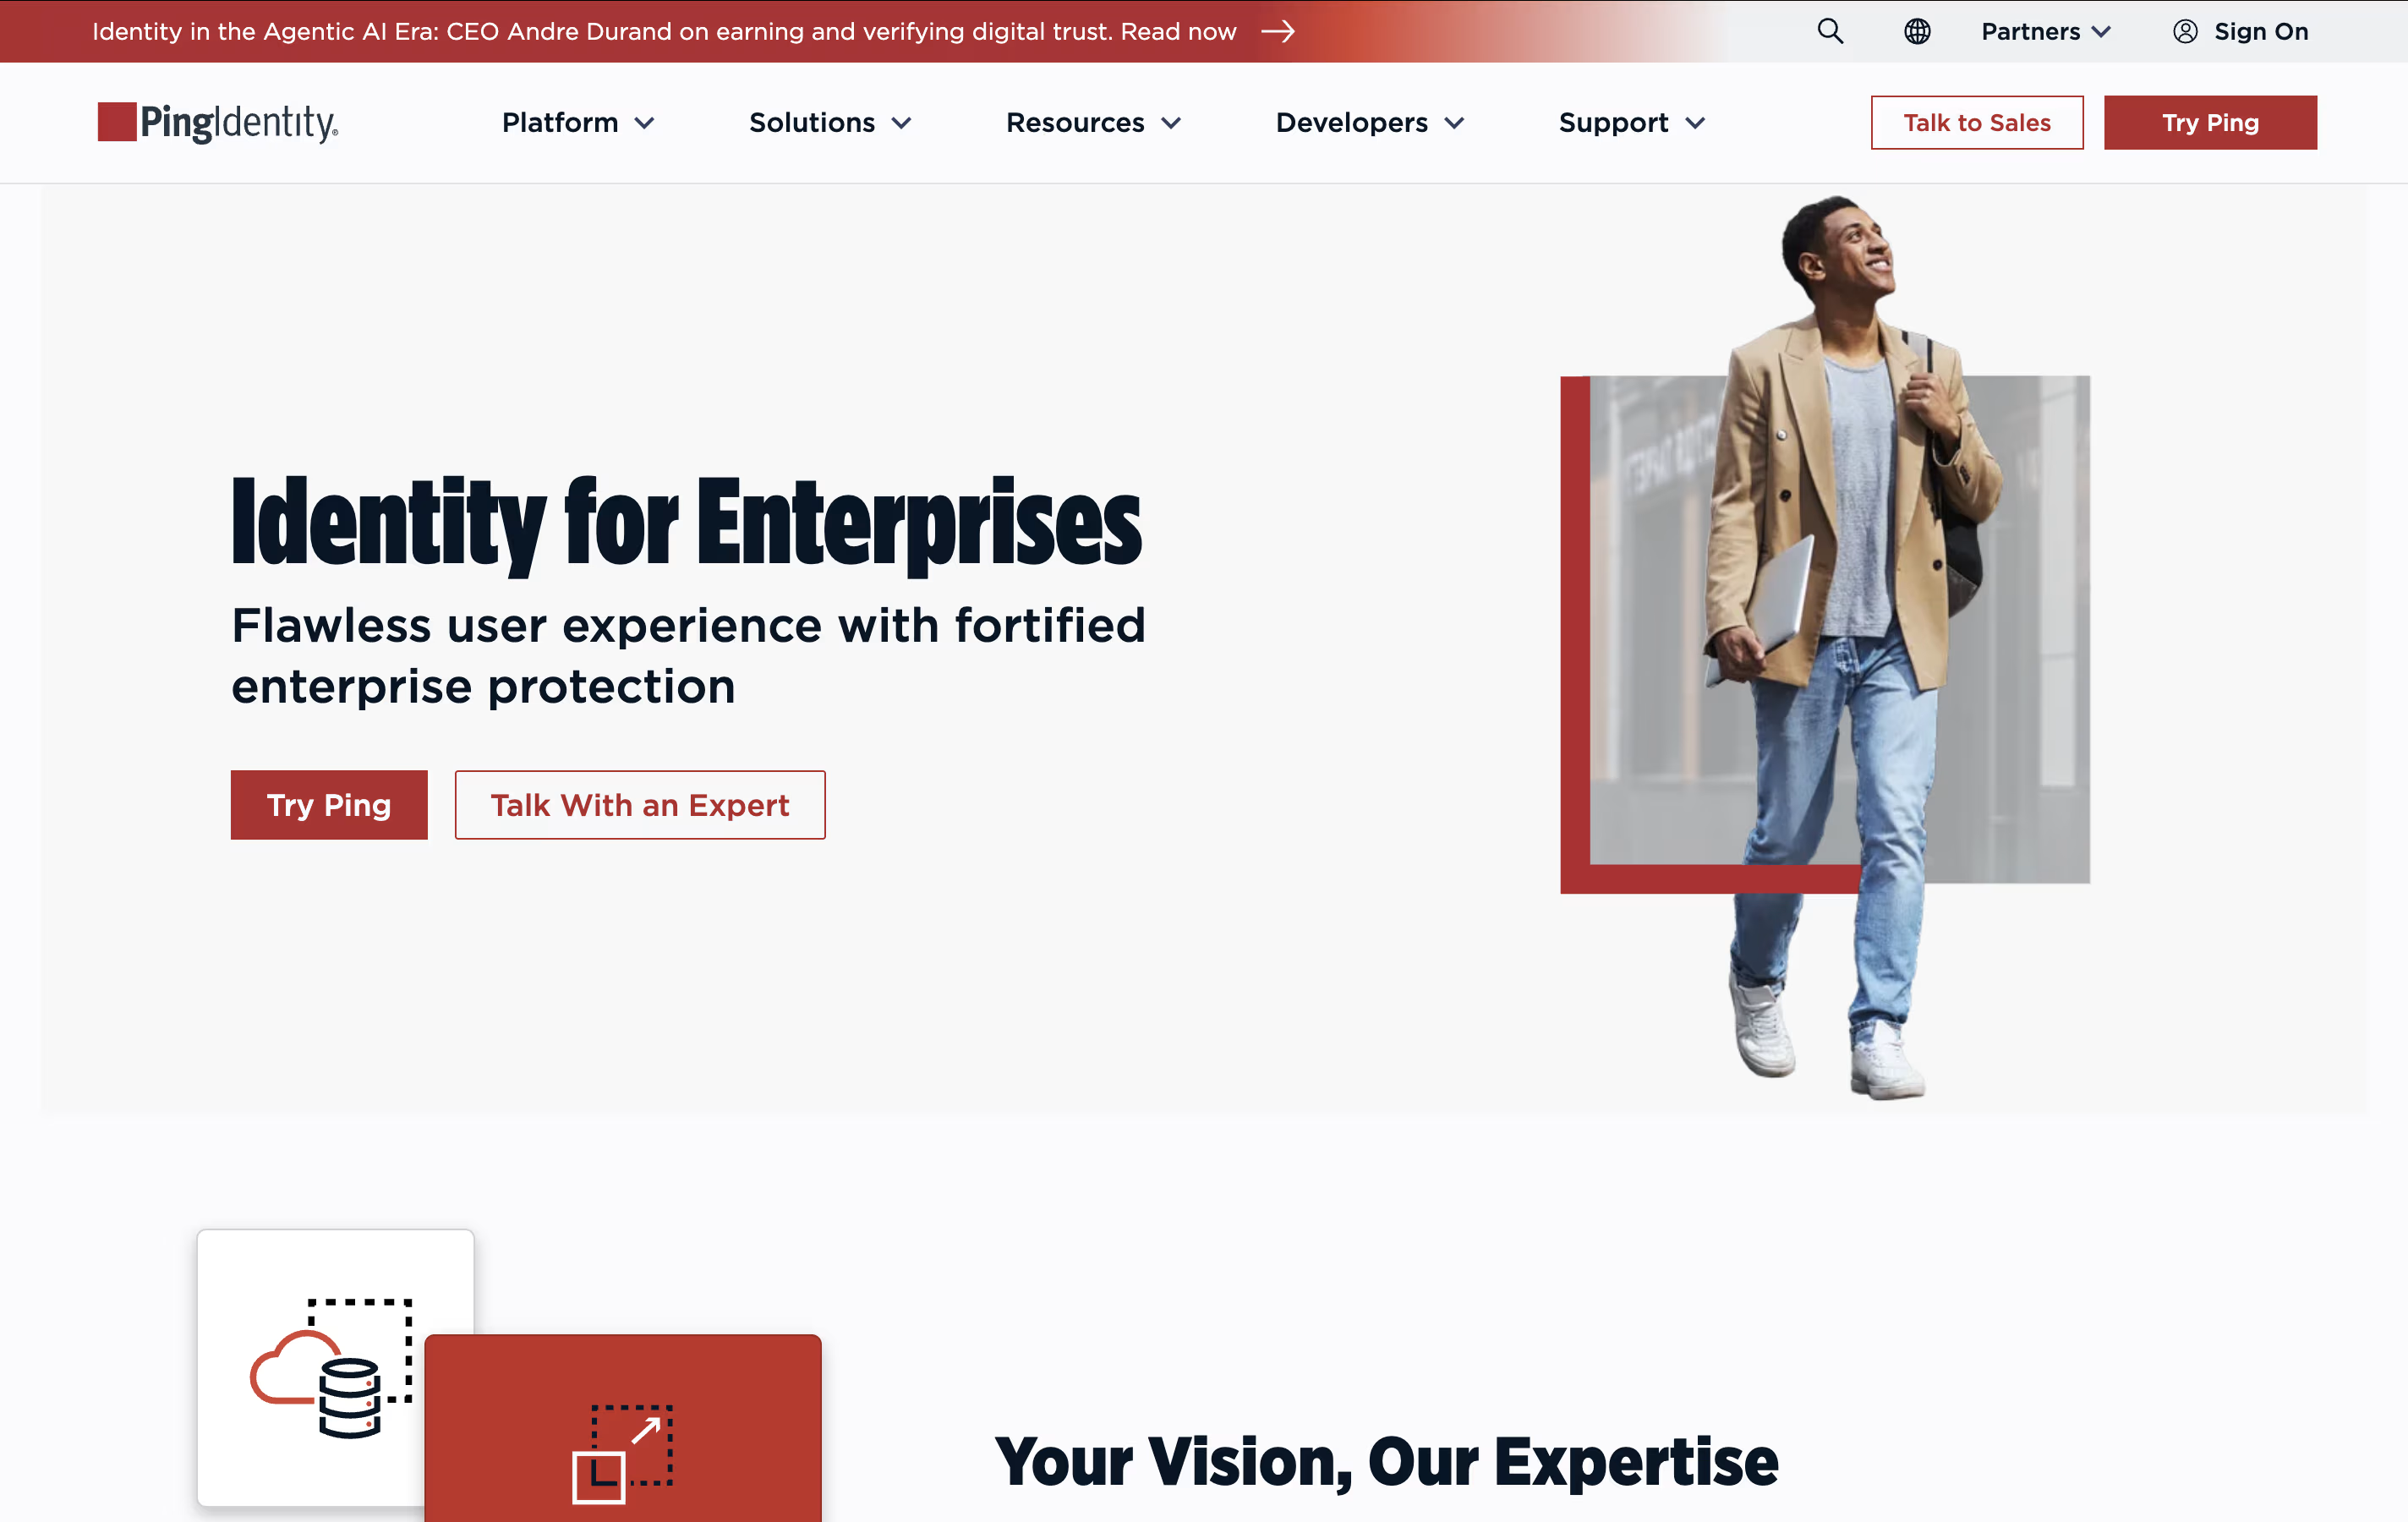
이 플랫폼은 여러 핵심 도구를 포함합니다: 싱글 사인온은 사용자가 하나의 로그인으로 여러 앱에 접근할 수 있게 하며, 다중 인증은 추가 보안 계층을 더하고, 접근 관리는 각 사용자가 볼 수 있거나 할 수 있는 것을 제어합니다. 또한 데이터 연결을 보호하는 API 보안과 사용자 정보를 저장하는 디렉터리 서비스도 포함되어 있습니다. Ping Identity는 수천 개의 앱과 연동되며 클라우드 또는 자체 서버에 설정할 수 있습니다.
관련된
싱글 사인온 제공업체