Найкращі 8 інструменти для Безпека доступу до API в 2026 році
Останнє оновлення: 26 жовтня 2025 р.
API, який не захищений належним чином, може розкрити дані або функціональність для несанкціонованого використання. Інструменти безпеки доступу до API допомагають контролювати та захищати, хто може викликати API і як.
Розробники та команди безпеки використовують безпеку доступу до API, щоб запобігти несанкціонованому використанню відкритих кінцевих точок.
 Авторизатор
 АвторизаторБезкоштовний інструмент автентифікації з відкритим кодом,
 Auth.js
 Auth.jsБезкоштовна відкрита бібліотека автентифікації і
 FusionAuth
 FusionAuthПлатформа автентифікації для розробників — найкращі для Безпека доступу до API. Отже, розглянемо докладніше всі 8 інструментів.
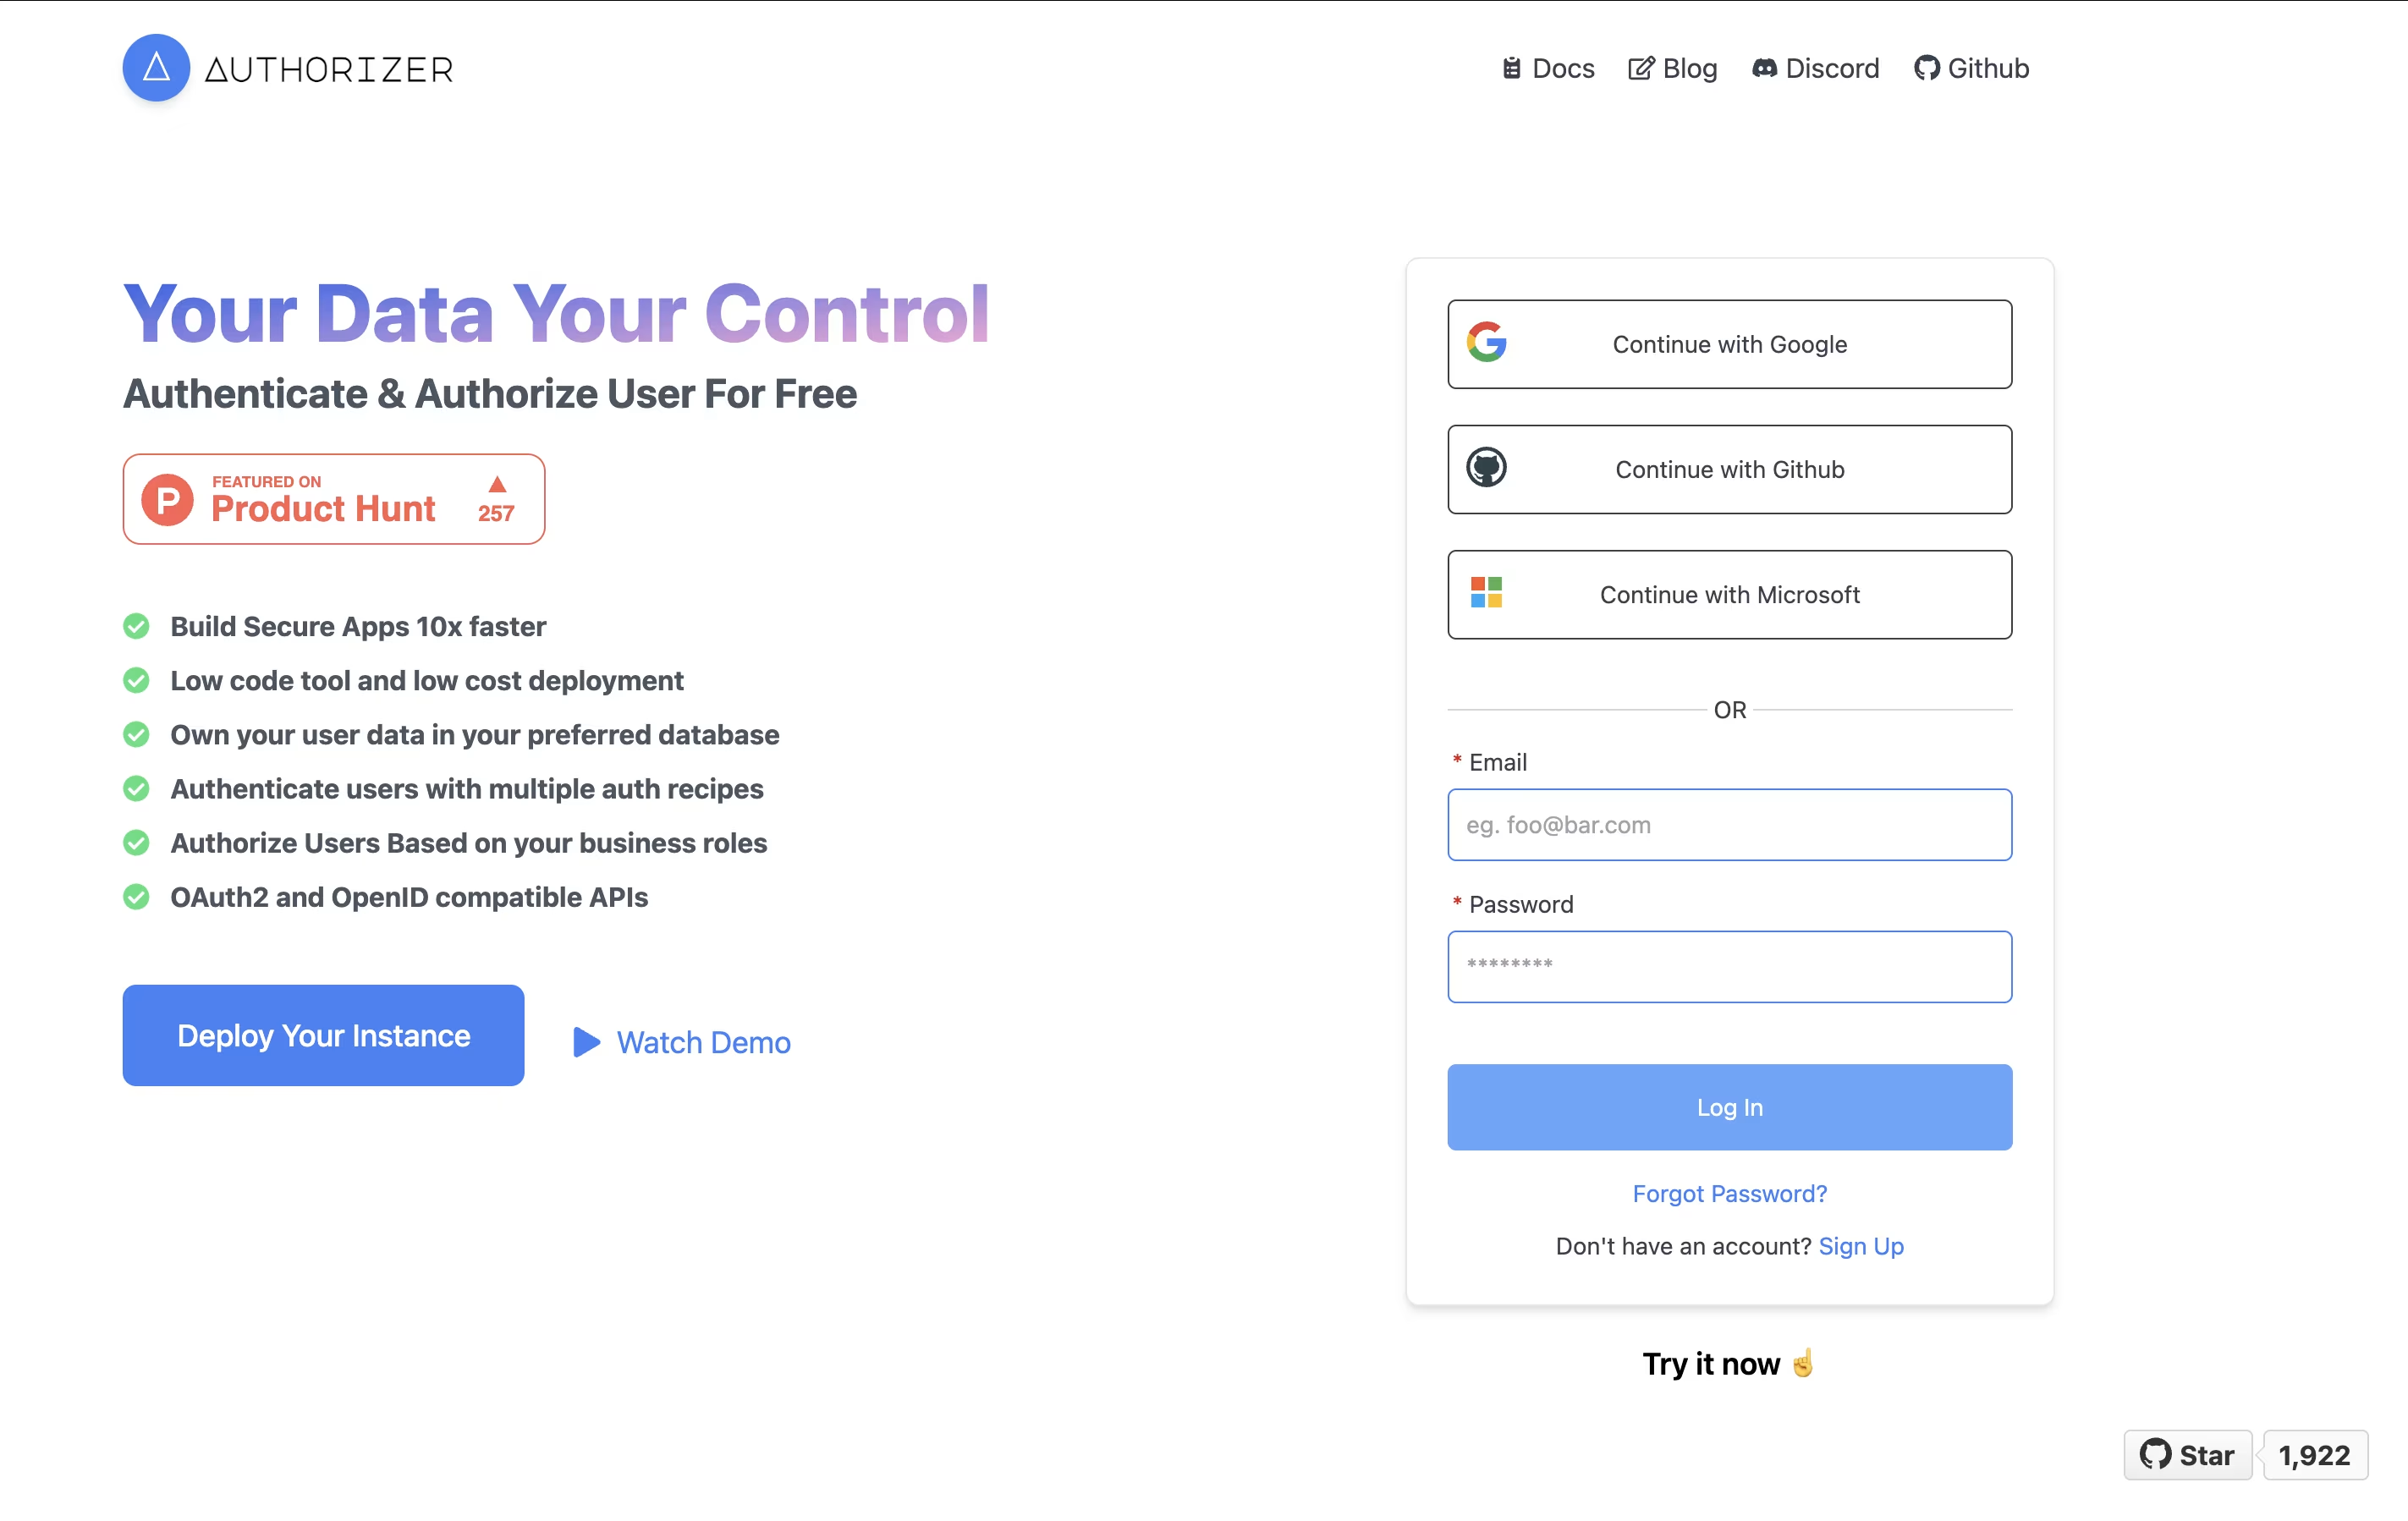
Authorizer — це інструмент, який додає вхід та управління користувачами на вашому сайті або в додатку. Ви підключаєте його до вашої існуючої бази даних, і він створює повноцінну систему для реєстрації, входу та керування акаунтами користувачів. На відміну від платних сервісів, ви володієте всім кодом і даними.
Підтримує понад 11 різних баз даних, включно з популярними варіантами, такими як PostgreSQL, MySQL, MongoDB та SQLite. Ви можете дозволити користувачам входити за допомогою електронної пошти та пароля, облікових записів у соцмережах, таких як Google і Facebook, або магічних посилань, надісланих на їхню електронну пошту. Інструмент також включає функції скидання пароля, підтвердження електронної пошти та керування доступом на основі ролей.
Оскільки він розміщується на вашому сервері, ви розгортаєте його на власних серверах за допомогою Docker, Kubernetes або хмарних платформ. Це дає вам повний контроль і відсутність оплати за кожного користувача.
Auth.js — це повне рішення для аутентифікації, яке працює з різними JavaScript-фреймворками. Воно надає все необхідне для додавання безпечних систем входу на вебсайти та в додатки. Ви можете дозволити користувачам входити через їхні існуючі акаунти на сервісах, таких як Google або GitHub, або використовувати магічні посилання на електронну пошту, а також традиційні комбінації імені користувача та пароля.
Бібліотека є незалежною від середовища виконання, що означає, що вона адаптується для роботи з Next.js, SvelteKit, Express, Qwik та іншими фреймворками. Вона керує сесіями, захищає маршрути та підключається до баз даних за потреби. Auth.js дотримується веб-стандартів і найкращих практик безпеки, що робить її безпечною та надійною. Оскільки це відкритий код, він доступний для перегляду та внесення внесків від розробників з усього світу.
FusionAuth — це повна система автентифікації, яка керує тим, хто може отримати доступ до вашого додатку та що вони можуть робити. Ви можете встановити її на власному комп’ютері, серверах компанії або скористатися їхнім хмарним сервісом. Ця гнучкість відрізняє її від більшості інструментів автентифікації, які змушують вас використовувати лише їхню хмару.
Платформа підтримує всі сучасні методи входу — традиційні паролі, вхід без пароля, входи через соціальні мережі та біометричну автентифікацію, наприклад, відбитки пальців. Вона відповідає галузевим стандартам, таким як OAuth2, OpenID Connect і SAML, що забезпечує плавну роботу з іншим програмним забезпеченням.
Існує безкоштовна версія з усіма основними функціями, а платні плани додають додатковий захист, підтримку та хмарний хостинг. Безкоштовна версія не має обмежень на кількість користувачів, що робить її придатною для проєктів будь-якого розміру.
SuperTokens — це фреймворк автентифікації, який обробляє вхід користувача, реєстрацію та керування сесіями для ваших додатків. Він надає готові рішення для входу за допомогою електронної пошти та пароля, соціального входу через провайдерів, таких як Google і Facebook, автентифікації без пароля за допомогою магічних посилань або одноразових кодів тощо.
Інструмент використовує унікальну конструкцію, де ваш бекенд розташований між фронтендом і SuperTokens. Це дає вам більше контролю для налаштування процесу автентифікації, зберігаючи при цьому безпеку. SuperTokens автоматично керує складними завданнями безпеки, включно з захистом від поширених атак і обробкою токенів сесії.
Ви можете обрати запуск SuperTokens на власних серверах абсолютно безкоштовно або скористатися їх керованим хмарним сервісом, який бере на себе всю технічну роботу за вас.
Ory — це повна система управління ідентифікацією, яка обробляє автентифікацію користувачів та контроль доступу для веб- та мобільних додатків. Вона поєднує кілька спеціалізованих інструментів, що працюють разом для захисту вашого додатку та керування тим, хто і до чого має доступ.
Платформа включає компоненти для входу та реєстрації користувачів, підключення через OAuth та соціальні мережі, управління дозволами та безпеку API. На відміну від закритих систем, де ви не можете бачити, як все працює, Ory є відкритим програмним забезпеченням, що означає, що код публічний і його може перевірити будь-хто. Це робить систему більш надійною та безпечною.
Ви можете обрати використання Ory Network — хмарної версії, якою керує Ory, або завантажити відкриту версію та запускати її на власній інфраструктурі. Обидва варіанти забезпечують високий рівень безпеки та можливість налаштувати все відповідно до ваших потреб.
Pomerium — це проксі-сервер з нульовою довірою, який розташовується між користувачами та внутрішніми додатками. Він перевіряє особу та дозволи перед наданням доступу до будь-якого ресурсу. Інструмент працює, підключаючись до вашого існуючого провайдера ідентифікації, такого як Google, Okta, Azure або інших.
Коли хтось намагається отримати доступ до додатку, Pomerium перевіряє їхню особу, стан пристрою та інші фактори відповідно до ваших правил безпеки. Доступ надається лише у разі повної відповідності. Це відбувається в режимі реального часу для кожного запиту, а не лише один раз під час входу.
Pomerium є відкритим програмним забезпеченням і може бути розміщений на власних серверах, що означає, що ваші дані залишаються під вашим контролем. Він пропонує як безкоштовні, так і платні версії, причому платні варіанти додають функції для команд і підтримку більших організацій.
Web3Auth — це інструмент, який допомагає вебсайтам і додаткам додавати функції блокчейн-гаманців через знайомі методи входу. Коли ви входите за допомогою свого облікового запису Google або електронної пошти, Web3Auth створює для вас безпечний гаманець у фоновому режимі. Вам не потрібно розуміти технологію блокчейн або керувати складними паролями.
Система використовує так звані багатосторонні обчислення (Multi-Party Computation), щоб розділити ваш приватний ключ на частини. Ці частини зберігаються в різних безпечних місцях, тому жодне окреме місце не має повного ключа. Це захищає вас від хакерів і втрати пристроїв.
Web3Auth працює з багатьма блокчейнами, включаючи Ethereum, Solana та Polygon. Розробники можуть додавати його до мобільних додатків, вебсайтів і навіть ігор. Існують безкоштовні та платні версії залежно від кількості користувачів.
Amazon Cognito — це хмарний сервіс, який керує автентифікацією та авторизацією користувачів для додатків. Він має дві основні частини: пул користувачів і пул ідентичностей. Пул користувачів зберігає профілі користувачів і обробляє вхід, тоді як пул ідентичностей надає користувачам доступ до ресурсів AWS.
Ви можете дозволити користувачам входити за допомогою імен користувачів і паролів або через соціальні акаунти, такі як Google і Facebook. Сервіс також підтримує корпоративні системи входу через SAML та OpenID Connect. Він включає функції безпеки, такі як вимоги до паролів, підтвердження акаунтів через електронну пошту або SMS та захист від підозрілих спроб входу.
Cognito пропонує три рівні тарифікації: Lite для базових потреб, Essentials зі стандартним рівнем безпеки та Plus з розширеним захистом від загроз. Безкоштовний рівень включає 10 000 активних користувачів на місяць, що робить початок роботи простим.