Greptile和CodeAnt AI是什么?
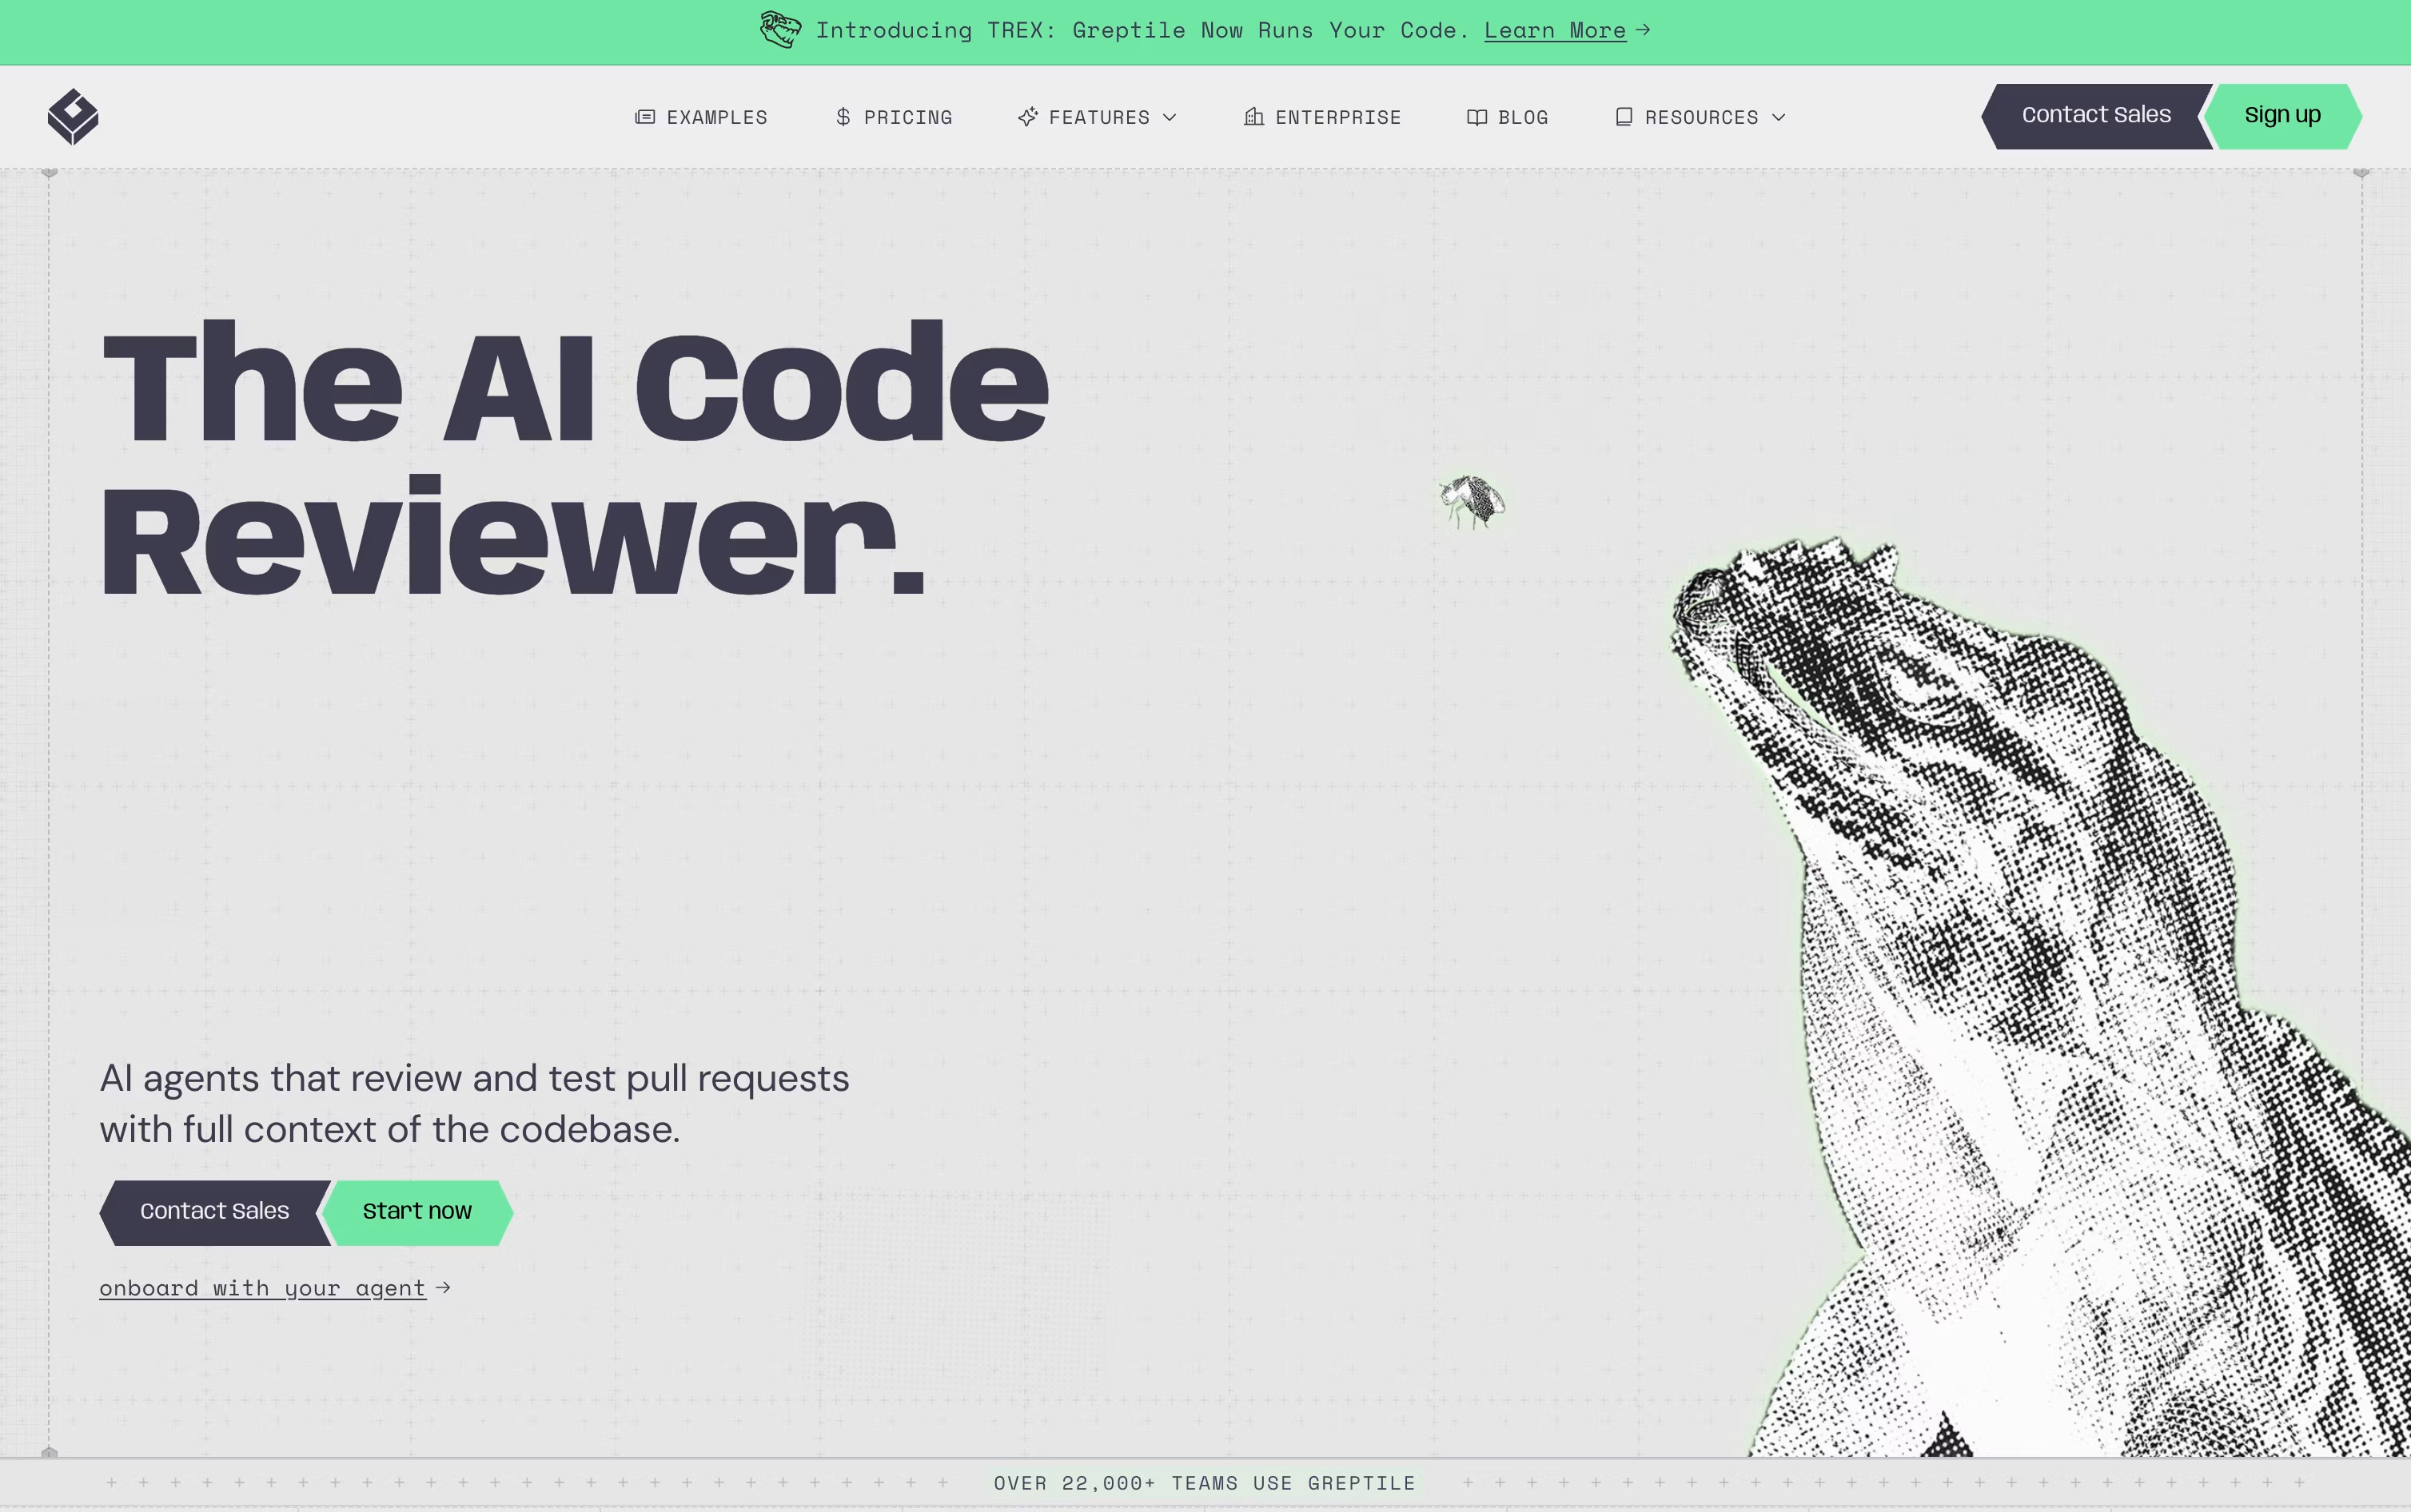
Greptile 是一个 AI 工具,在代码更改合并之前对其进行审查。它不仅仅查看您更改的行,还会研究您的整个代码库,以了解文件、函数和依赖项之间的关联。
当您打开一个拉取请求时,一组 AI 代理会检查更改中的错误、安全问题、性能问题和风格错误。审查通常会在几分钟内以评论的形式出现,每条评论都附带解释和建议的修复。
Greptile 还会随着时间从您的反馈中学习。当您的团队对评论做出反应并回复问题时,它会更少地展示您不关心的问题,因此使用时间越长,审查噪音就越低。
它支持 GitHub 和 GitLab,并直接与 Claude Code 和 Cursor 等编码工具连接,以便在不离开工作流程的情况下快速应用修复。
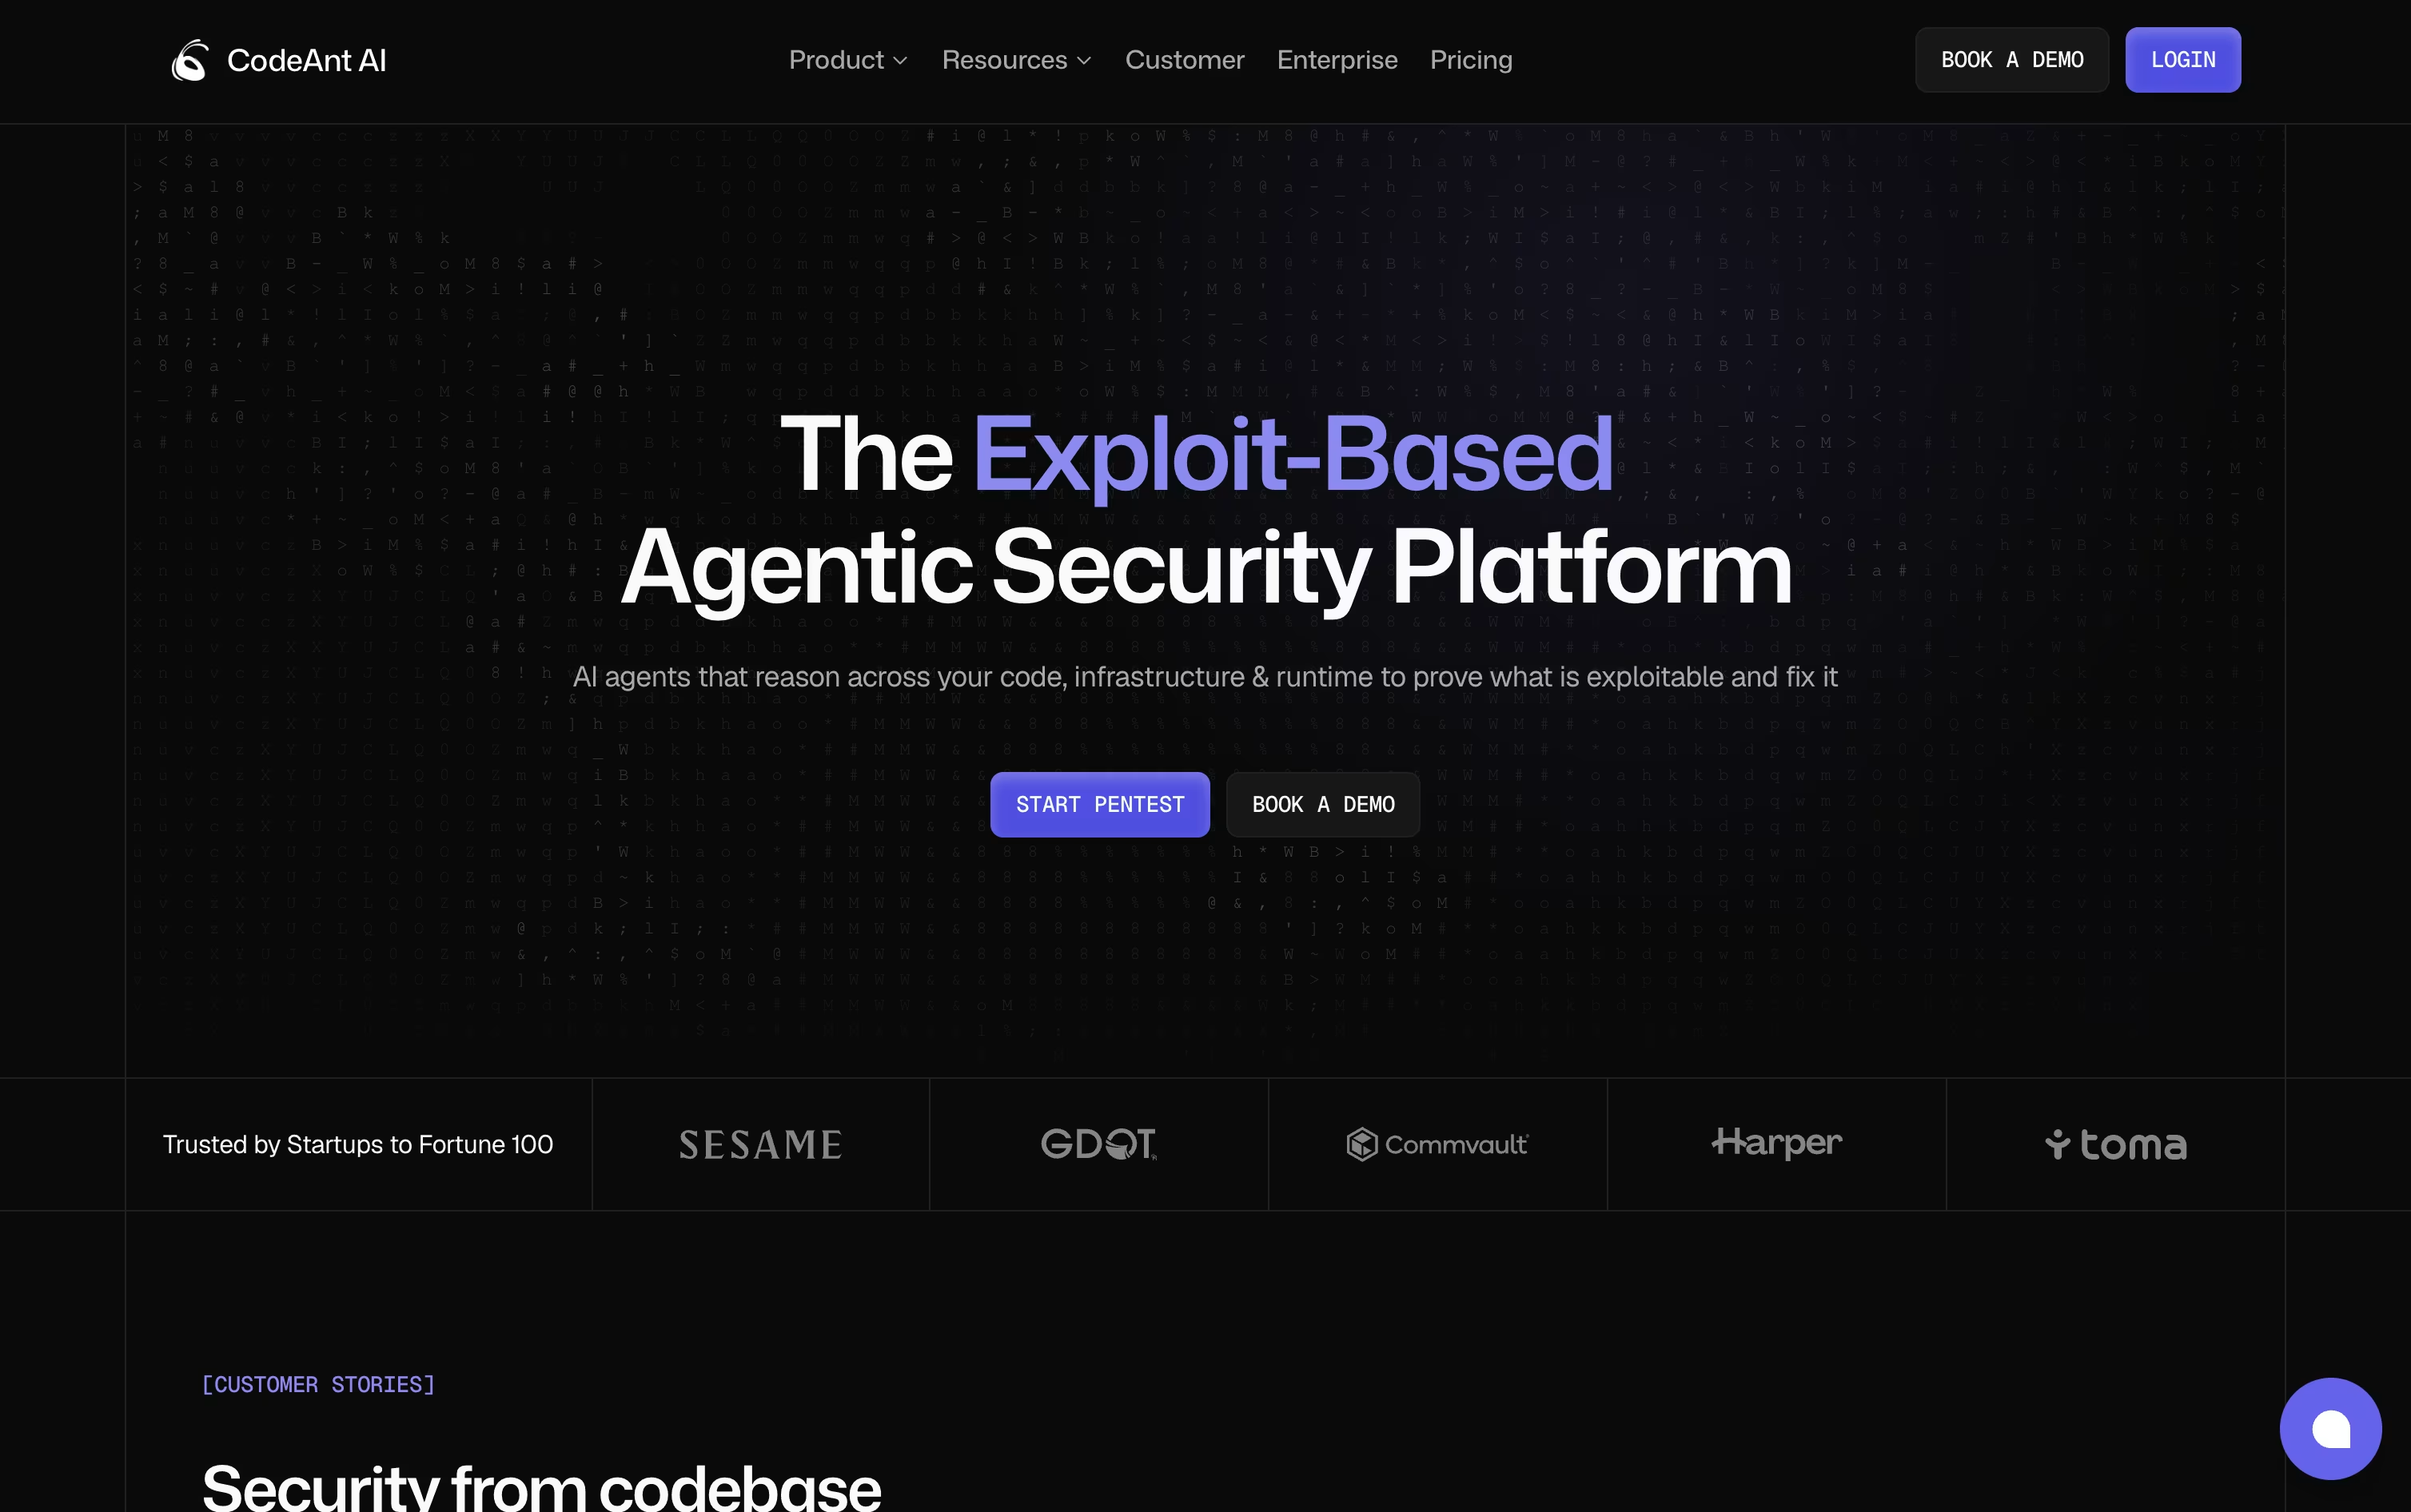
CodeAnt AI 是一个安全平台,既审查你的代码,又尝试入侵它,所有操作集中在一个地方。它使用 AI 代理研究你的代码、云配置和过去的提交,以发现真正的安全漏洞,而不仅仅是标记看起来有风险的内容。
它会审查每个拉取请求,指出带有清晰理由的 Bug 和安全问题,并建议你可以一键应用的修复。它还会运行完整的攻击模拟,以测试真实攻击者可能利用什么,然后将这些结果反馈到你的代码修复中。
CodeAnt AI 在你已经使用的工具中运行,如 GitHub、GitLab、VS Code 和 Slack,因此你的团队无需学习新系统。
有 14 天免费试用,付费计划起步价为每位用户每月 30 美元,另有面向大型团队的自定义企业计划。
Greptile和CodeAnt AI的功能
完整代码库上下文,不仅仅是差异
AI 代理集群进行深度审查
TREX 沙盒测试以捕捉运行时缺陷
自定义纯英语审查规则
随时间从团队反馈中学习
一键修复到 Claude Code 和 Cursor
CLI 和 API 访问
企业团队自托管
支持 GitHub 和 GitLab
符合 SOC 2、GDPR 和 HIPAA 标准
对每个拉取请求进行 AI 代码审查
基于真实漏洞的 AI 渗透测试
密钥和依赖项扫描
云配置错误检测
一键 AI 修复
自定义质量和安全门禁
开发指标和团队洞察
与 GitHub、GitLab、Bitbucket、Azure DevOps 集成
支持 VS Code 和 JetBrains 的 IDE
SOC2 和 HIPAA 合规报告
Greptile和CodeAnt AI的使用场景
Greptile和CodeAnt AI的定价
Greptile 提供三个简单的计划。Starter 计划免费,为个人开发者提供无限仓库和每月 50 个积分,足够进行 50 次标准审查,因为一次 TREX 审查使用 3 个积分而不是 1 个。
Pro 计划每位用户每月 30 美元,并包含 14 天免费试用。每个席位包含 50 个积分,无限用户数、无限仓库、自定义规则和无限外部应用连接。超出包含积分的额外积分每个 1 美元。
Enterprise 计划采用自定义定价,专为大型组织设计。它增加了自托管、SSO 和 SAML、GitHub Enterprise 支持、专用 Slack 频道以及自定义发票和合同。
Greptile 还对符合条件的开源项目免费,过去 12 个月收入低于 200 万美元的早期初创企业可获得 50% 的折扣。
CodeAnt AI 对五个产品分别定价:AI Code Review、Code Security、Code Quality、Dev Metrics 和 AI Pentesting。
AI Code Review 从 14 天免费试用开始,然后按用户每月 30 美元,或按年付费每月 24 美元。
Code Security 和 Code Quality 在按月计费时为 10 个用户每月 250 美元,按年付费为 10 个用户每月 200 美元,最低 10 个席位。
Dev Metrics 按用户每月 25 美元,或按年付费每月 20 美元,同样有 10 个席位的最低要求。
AI Pentesting 包含一次完整免费扫描,低风险和中风险发现保持免费,高风险和严重风险发现需要付费解锁。
每个产品都提供 企业计划,具有自定义定价、私有部署和专属支持。
常见问题:Greptile vs CodeAnt AI
评价:Greptile vs CodeAnt AI
基于 0 条评价
基于 0 条评价