Лучшие 10 альтернатив Sourcery в 2026 году
Последнее обновление: 19 августа 2026 г.
Sourcery находится в вашей IDE и в ваших pull request, выявляя ошибки, проблемы безопасности и грязный код до того, как они проскочат. Он пишет понятные сводки, рисует диаграммы изменений и оставляет построчные комментарии, которые можно сразу применить.
В редакторе он предлагает подсказки по рефакторингу в реальном времени, оценку качества кода для каждой функции и чат-ассистента, который понимает файлы, с которыми вы работаете.
Лучшая альтернатива Sourcery — это  CodeRabbit
 CodeRabbit.
 Greptile
 Greptile и
 Bugbot
 BugbotAI-агент проверки кода от Cursor также являются одними из лучших вариантов для Автоматизированное ревью пул-реквестов.
Вот 10 лучших альтернатив Sourcery:
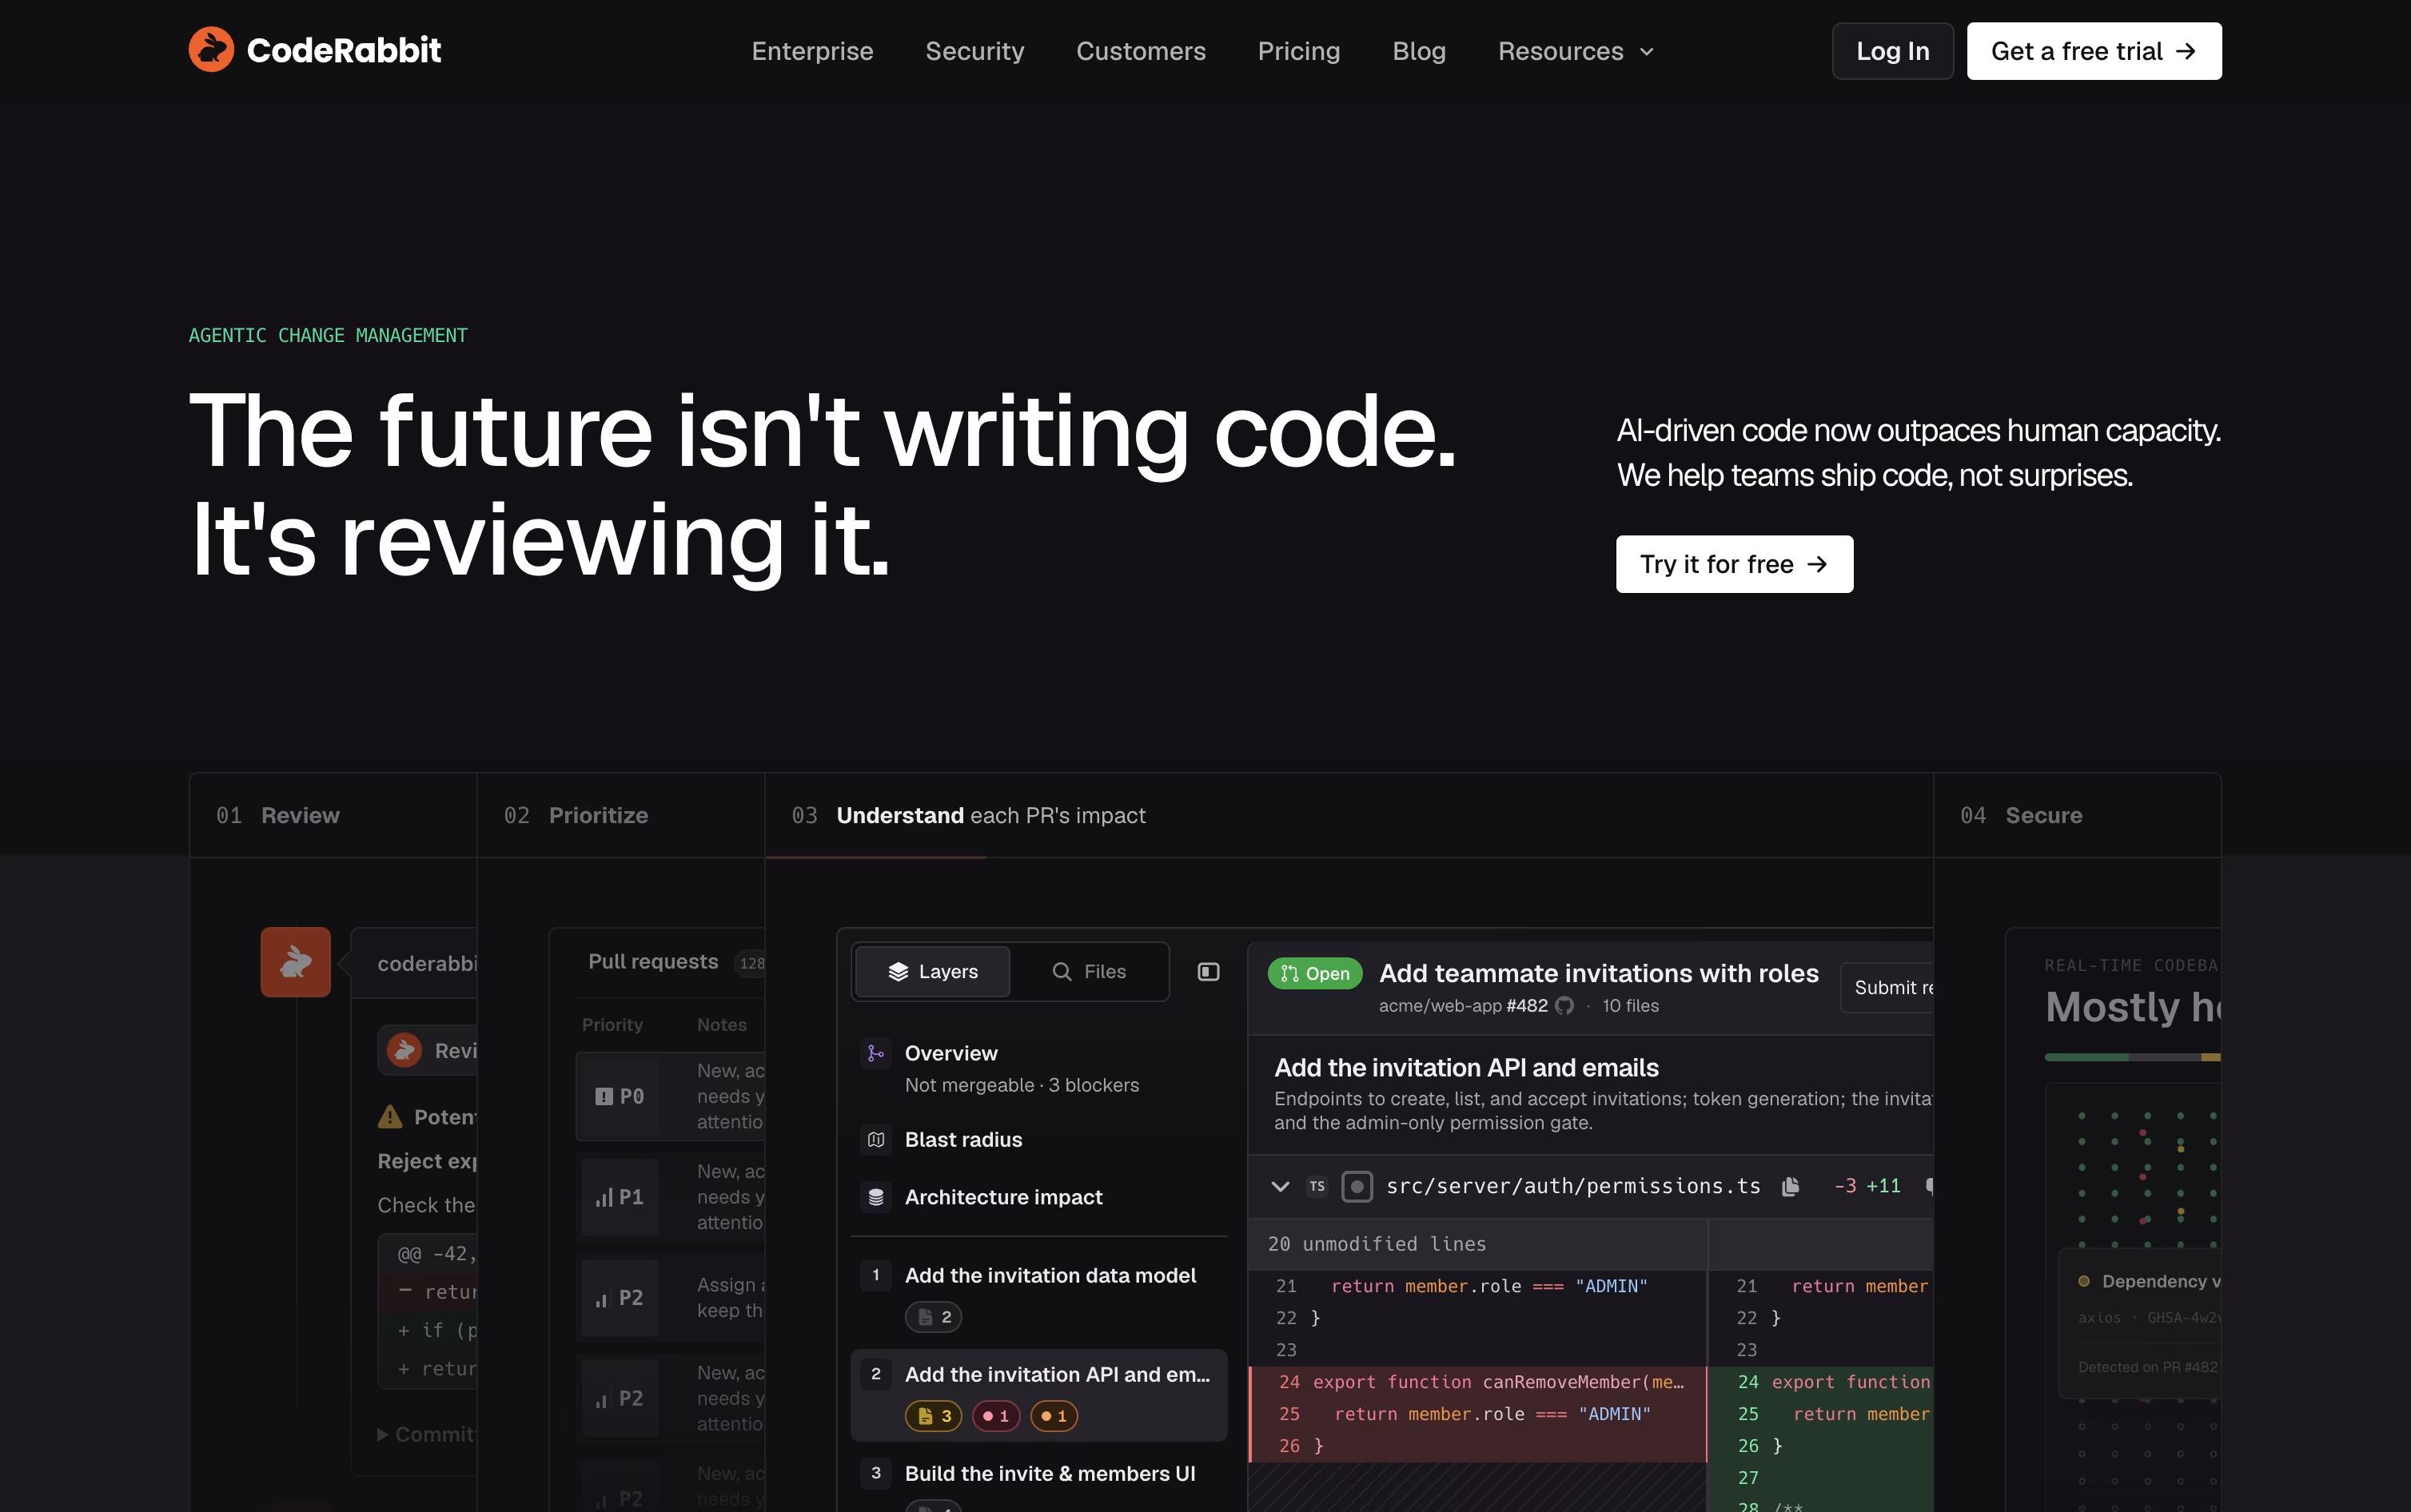
CodeRabbit — это инструмент проверки кода на базе ИИ, который проверяет pull request и локальные изменения перед их слиянием. Он читает ваш код, как старший инженер, оставляя построчные комментарии, сводки и диаграммы, объясняющие, что изменилось и почему это важно.
Под капотом он сочетает большие языковые модели с более чем 40 линтерами и сканерами безопасности, а также знаниями о вашей кодовой базе и прошлой обратной связи, поэтому выявляет ошибки, пробелы в безопасности и проблемы стиля, которые легко пропустить.
Он работает внутри GitHub, GitLab, Bitbucket и Azure DevOps, а также подключается к VS Code, Cursor, Windsurf, CLI и чат-инструментам, таким как Slack и Discord, так что обратная связь появляется там, где уже работает ваша команда.
Цены начинаются с бесплатного плана для публичных репозиториев с открытым исходным кодом. План Pro стоит $30 за пользователя в месяц или $24 за пользователя в месяц при годовой оплате и включает агентные проверки PR и CLI, исправления в один клик и накопленные знания.
Pro Plus стоит $60 за пользователя в месяц или $48 при годовой оплате и добавляет анализ нескольких репозиториев, пользовательские проверки перед слиянием, генерацию модульных тестов и действия после слияния.
Цены Enterprise рассчитываются индивидуально и добавляют SSO, пользовательские RBAC, журнал аудита, доступ к API и самостоятельное размещение, при этом на платных планах доступна бесплатная пробная версия на 14 дней.
Greptile — это AI-ревьюер кода, который читает всю вашу кодовую базу, а не только строки, изменённые в pull request, поэтому он может обнаружить ошибки, затрагивающие другие файлы, вызывающие функции и зависимости.
Группа специализированных AI-агентов проверяет каждое изменение на логические ошибки, пробелы в безопасности, проблемы производительности и стилистические проблемы, затем публикует понятные комментарии с исправлениями и оценками уверенности, обычно в течение нескольких минут.
Опциональная функция TREX может писать и запускать реальные тесты в безопасной песочнице, чтобы выявлять ошибки, которые проявляются только при реальном выполнении кода.
Цены начинаются с бесплатного тарифа Starter для индивидуальных разработчиков, предоставляющего неограниченное количество репозиториев и 50 кредитов на ревью в месяц. Тариф Pro стоит 30 долларов за место в месяц, включает 14-дневную бесплатную пробную версию, неограниченное количество пользователей и пользовательские правила.
Крупные команды могут перейти на тариф Enterprise с индивидуальными ценами, который добавляет самостоятельное размещение, SSO и SAML, а также выделенную поддержку. Открытые проекты и стартапы на ранней стадии также могут претендовать на бесплатный доступ или скидку 50%.
Bugbot — это AI-агент от Cursor, который проверяет ваши pull request'ы до того, как они будут объединены. Он подключается к GitHub или GitLab, читает изменения кода и ищет реальные проблемы, такие как логические ошибки, проблемы безопасности и несоответствия единиц измерения, а не только мелкие проблемы со стилем.
После включения Bugbot оставляет комментарии прямо внутри pull request с понятным объяснением и часто с предложенным исправлением. Инженеры могут отправить любую проблему прямо в редактор Cursor или в Background Agent, чтобы исправить её автоматически.
Команды могут писать собственные правила в файле BUGBOT.md или через панель управления, чтобы Bugbot проверял соответствие их собственным стандартам и известным паттернам проблем.
Bugbot входит в бесплатный тариф Hobby с ограниченным использованием. Платные индивидуальные тарифы начинаются от $20 в месяц и добавляют использование Bugbot с оплатой по факту, а тарифы Teams по $40 за пользователя в месяц включают полные агентные проверки кода с общим контекстом. Корпоративное ценообразование настраивается индивидуально и добавляет общий пул использования, SCIM и журналы аудита.
Qodo — это платформа ИИ-ревью кода, созданная для команд, работающих с быстро меняющимся кодом, сгенерированным ИИ. Он просматривает весь ваш код и историю pull request'ов, а не только diff, поэтому может находить ошибки, проблемы безопасности и недостающие тесты, которые могли бы ускользнуть при быстром взгляде.
Он работает в вашей IDE во время написания кода, при каждом pull request'е в вашем Git-провайдере и через инструмент командной строки для автоматизации и CI/CD.
Живая система правил позволяет командам превращать свои стандарты кодирования в проверки, которые применяются как к разработчикам-людям, так и к ИИ-агентам кодирования, а панель мониторинга отслеживает, насколько хорошо соблюдаются эти правила.
Цены начинаются с бесплатной 14-дневной пробной версии с неограниченным количеством проверок и без кредитной карты. После этого планы Pro Team работают на кредитах по цене $0.012 каждый, с пакетами около $30, $60 и $240 в месяц в зависимости от объема проверок, без необходимости годового контракта.
Крупные организации с 30 и более пользователями могут перейти на Enterprise, который добавляет единый вход, журналы аудита, развертывание на месте и приоритетную поддержку по индивидуальной цене.
CodeAnt AI — это платформа безопасности, которая одновременно атакует и защищает ваш код. ИИ-агенты изучают ваши репозитории, облачную инфраструктуру и историю, чтобы находить проблемы, которые действительно можно эксплуатировать, а не просто теоретические предупреждения.
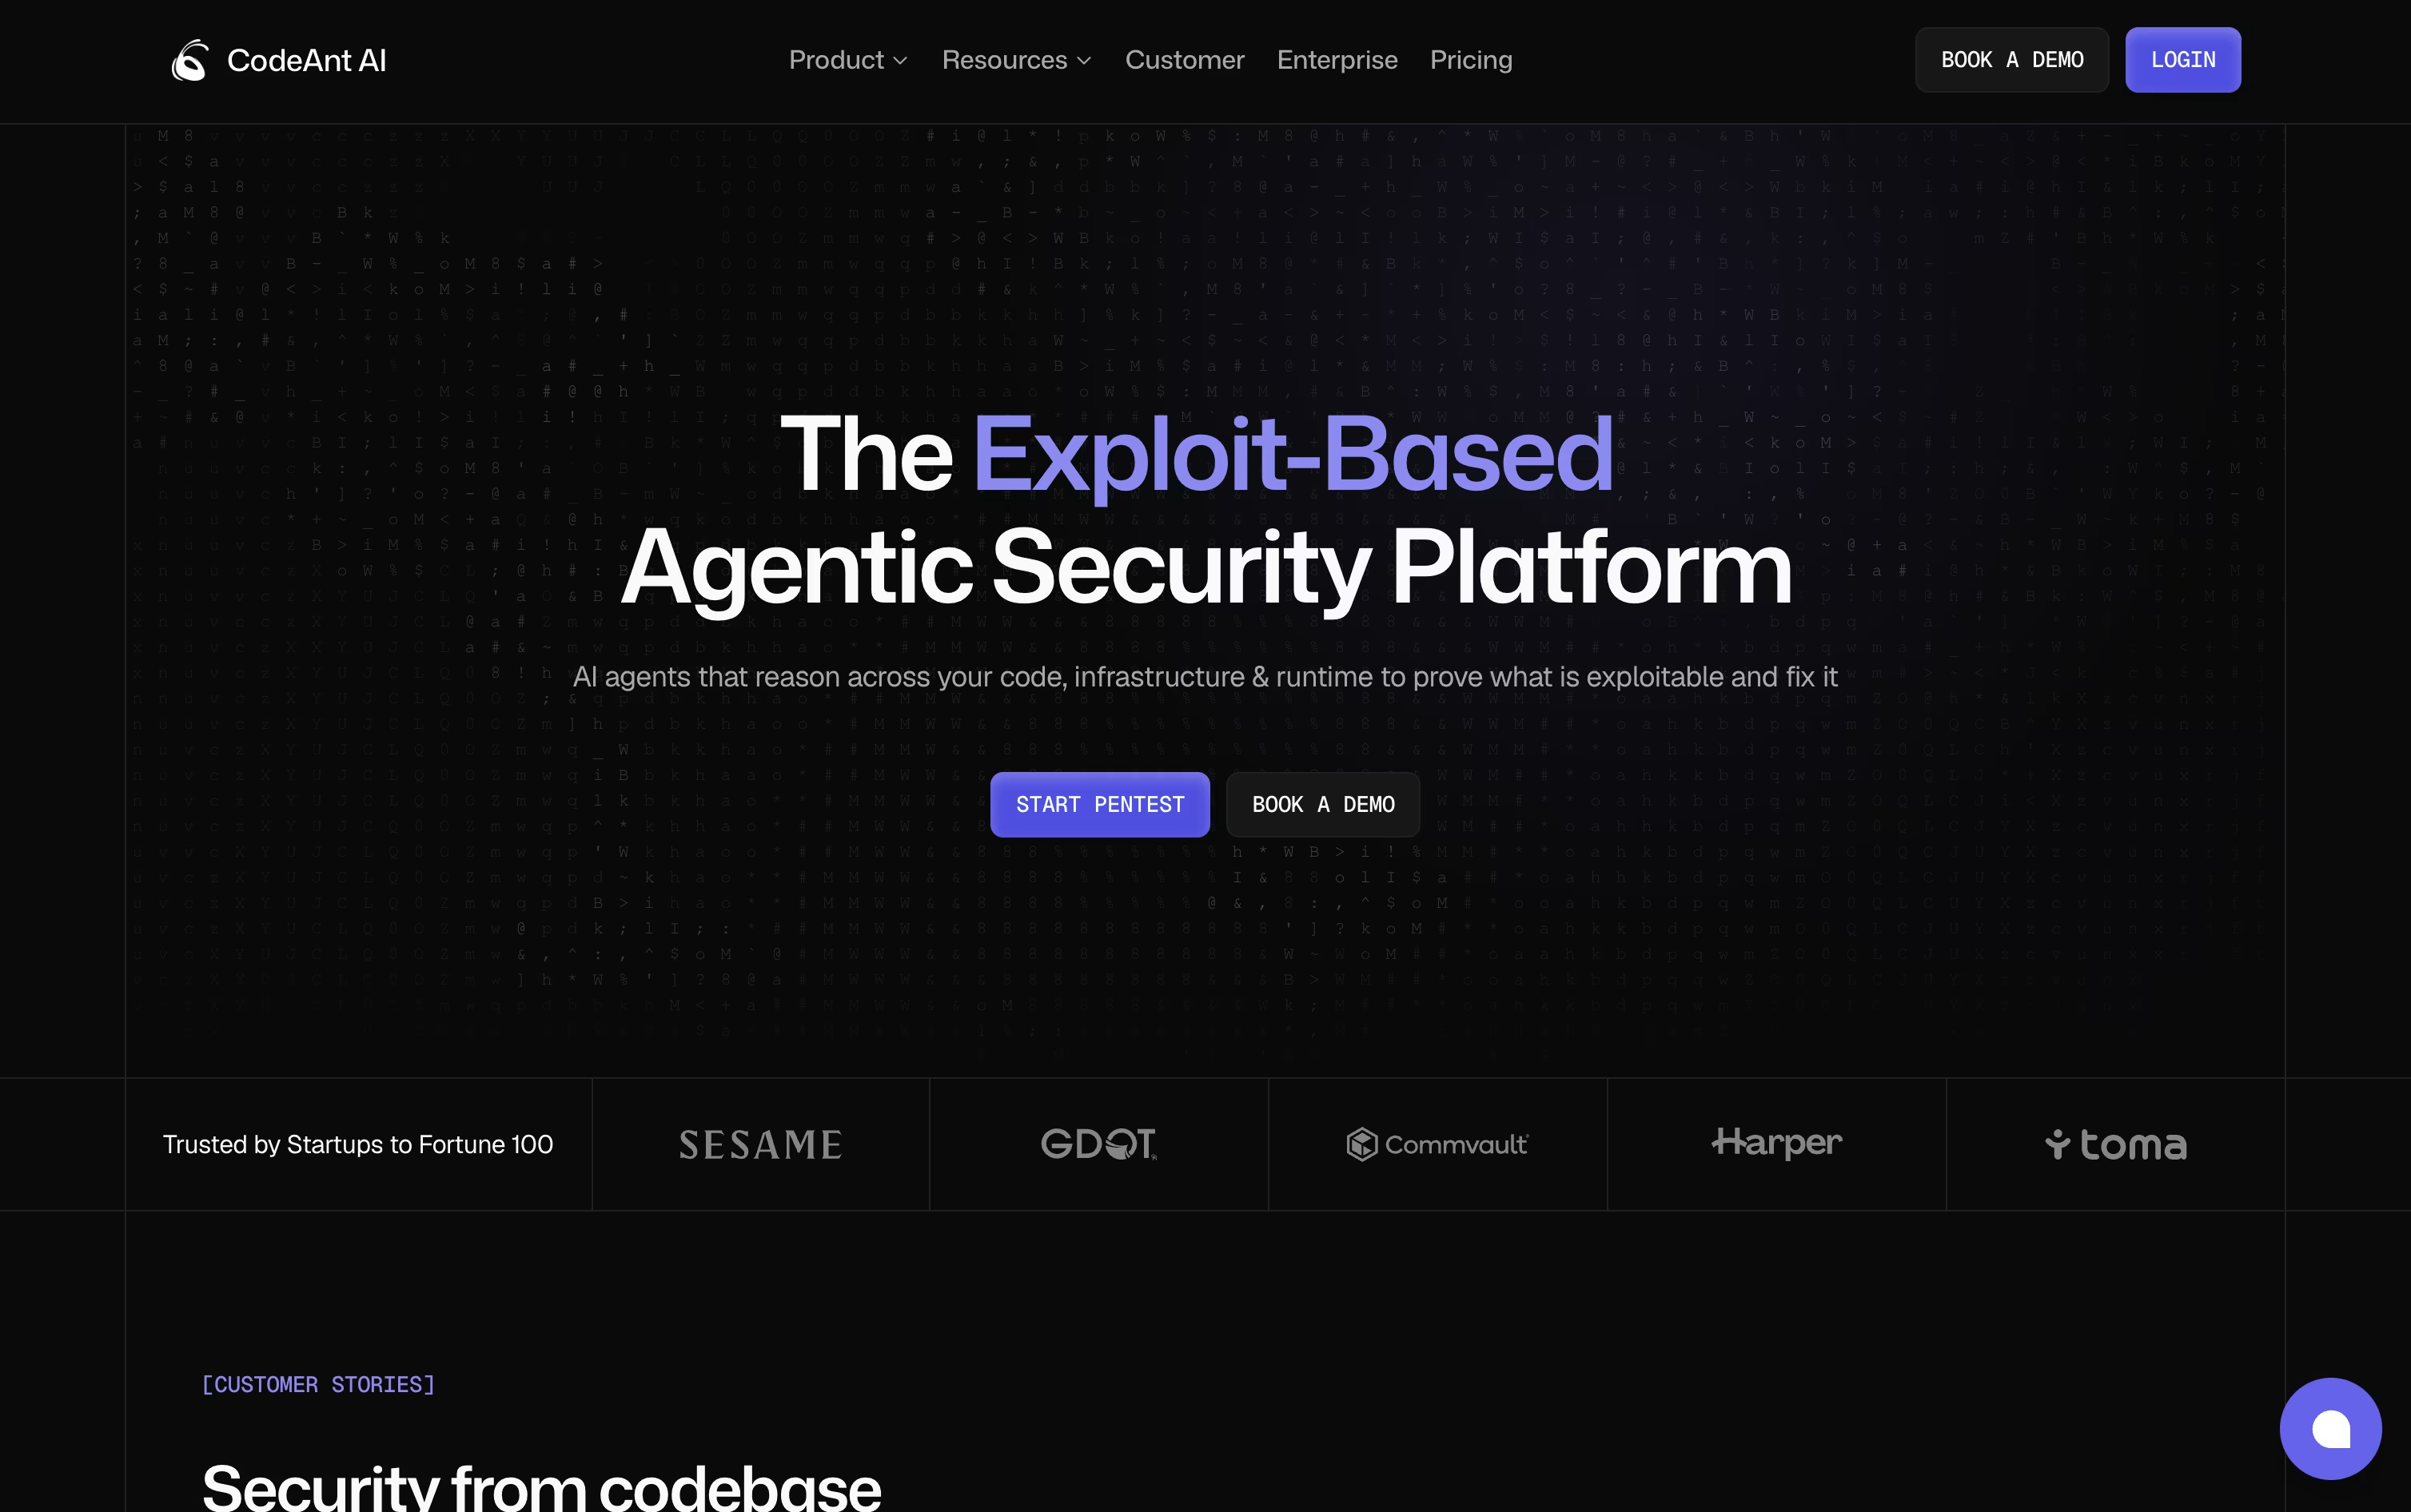
Платформа проверяет каждый pull request с полным контекстом кодовой базы, указывая на ошибки, риски безопасности и проблемы качества, а затем предлагает исправления в один клик с понятными сводками и диаграммами.
Помимо проверок, она запускает агентные пентесты, которые объединяют реальные эксплойты в цепочки по более чем 500 типам атак, предоставляя доказательства того, что реальный злоумышленник мог бы взломать.
Также платформа сканирует секреты, проверяет зависимости, отслеживает ошибки конфигурации облака и ведет аналитику разработки, такую как активность pull request и эффективность команды.
Цены разделены по продуктам. AI Code Review начинается с бесплатной 14-дневной пробной версии, затем стоит 30 долларов за пользователя в месяц или 24 доллара при годовой оплате. Code Security и Code Quality стоят 250 долларов в месяц за 10 пользователей, снижаясь до 200 долларов при годовой оплате. Dev Metrics стоит 25 долларов за пользователя в месяц или 20 долларов при годовой оплате.
AI Pentesting включает одно бесплатное сканирование, при этом находки низкого и среднего уровня всегда бесплатны, а тариф Enterprise с индивидуальной ценой охватывает приватное развертывание и выделенную поддержку по всем продуктам.
Codacy — это платформа для контроля качества кода и безопасности, созданная для команд, которые пишут код с помощью ИИ-инструментов. Она сканирует ваш код на предмет ошибок, уязвимостей безопасности и беспорядочных паттернов, а затем дает четкую обратную связь прямо там, где вы работаете.
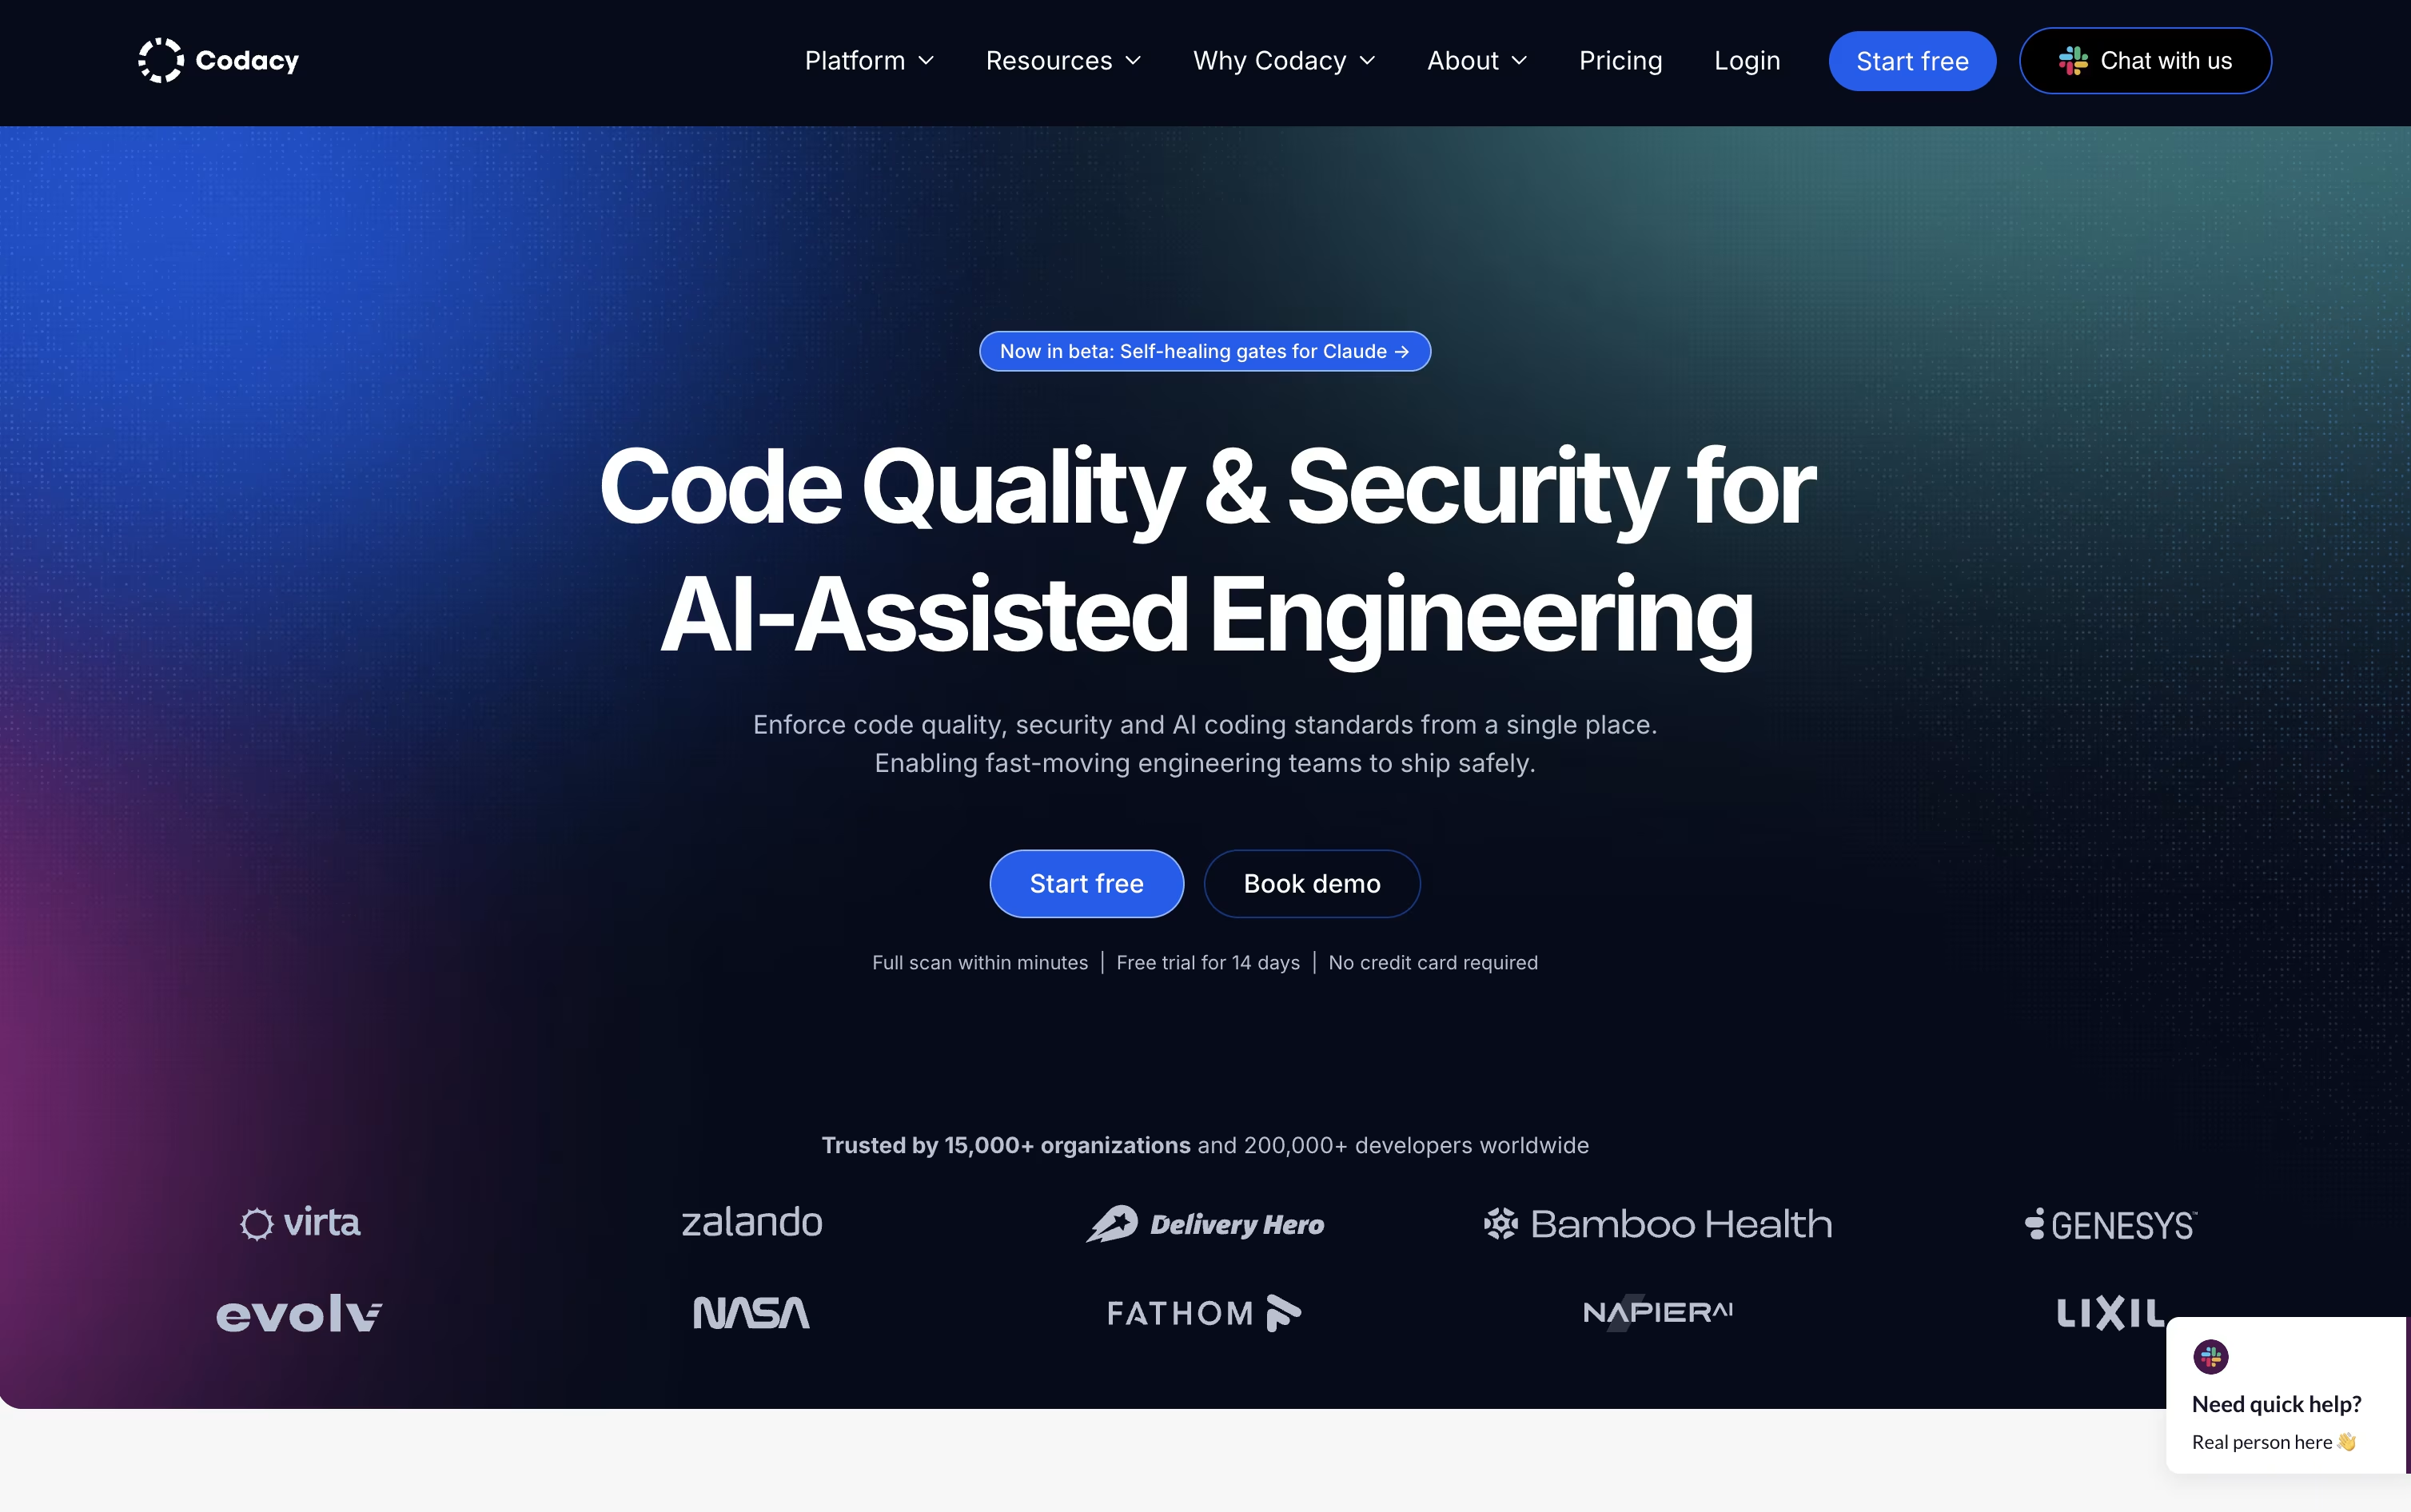
Большая часть работы Codacy — это наблюдение за кодом, сгенерированным ИИ. Она проверяет вывод таких инструментов, как Copilot и Claude Code, в реальном времени и блокирует рискованные изменения, прежде чем они попадут в вашу кодовую базу.
План Developer бесплатен навсегда и предоставляет отдельным разработчикам сканирование в реальном времени и ИИ-ограждения прямо в их редакторе.
План Team стоит 21 доллар за разработчика в месяц или 18 долларов в месяц при годовой оплате и охватывает команды до 30 разработчиков с облачным сканированием, рецензированием pull request и общими стандартами кодирования.
Крупные компании могут получить индивидуальное ценообразование Business, которое добавляет неограниченное количество частных проектов, сканирование лицензий и контейнеров, единый вход и выделенную поддержку.
Доступна бесплатная пробная версия на 14 дней без необходимости указывать кредитную карту.
DeepSource — это инструмент для ревью кода, созданный как для разработчиков, так и для AI-агентов по написанию кода. Он проверяет pull request с помощью тысяч встроенных правил, а затем добавляет поверх AI-агента для выявления ошибок и проблем безопасности, которые простые правила могли бы пропустить.
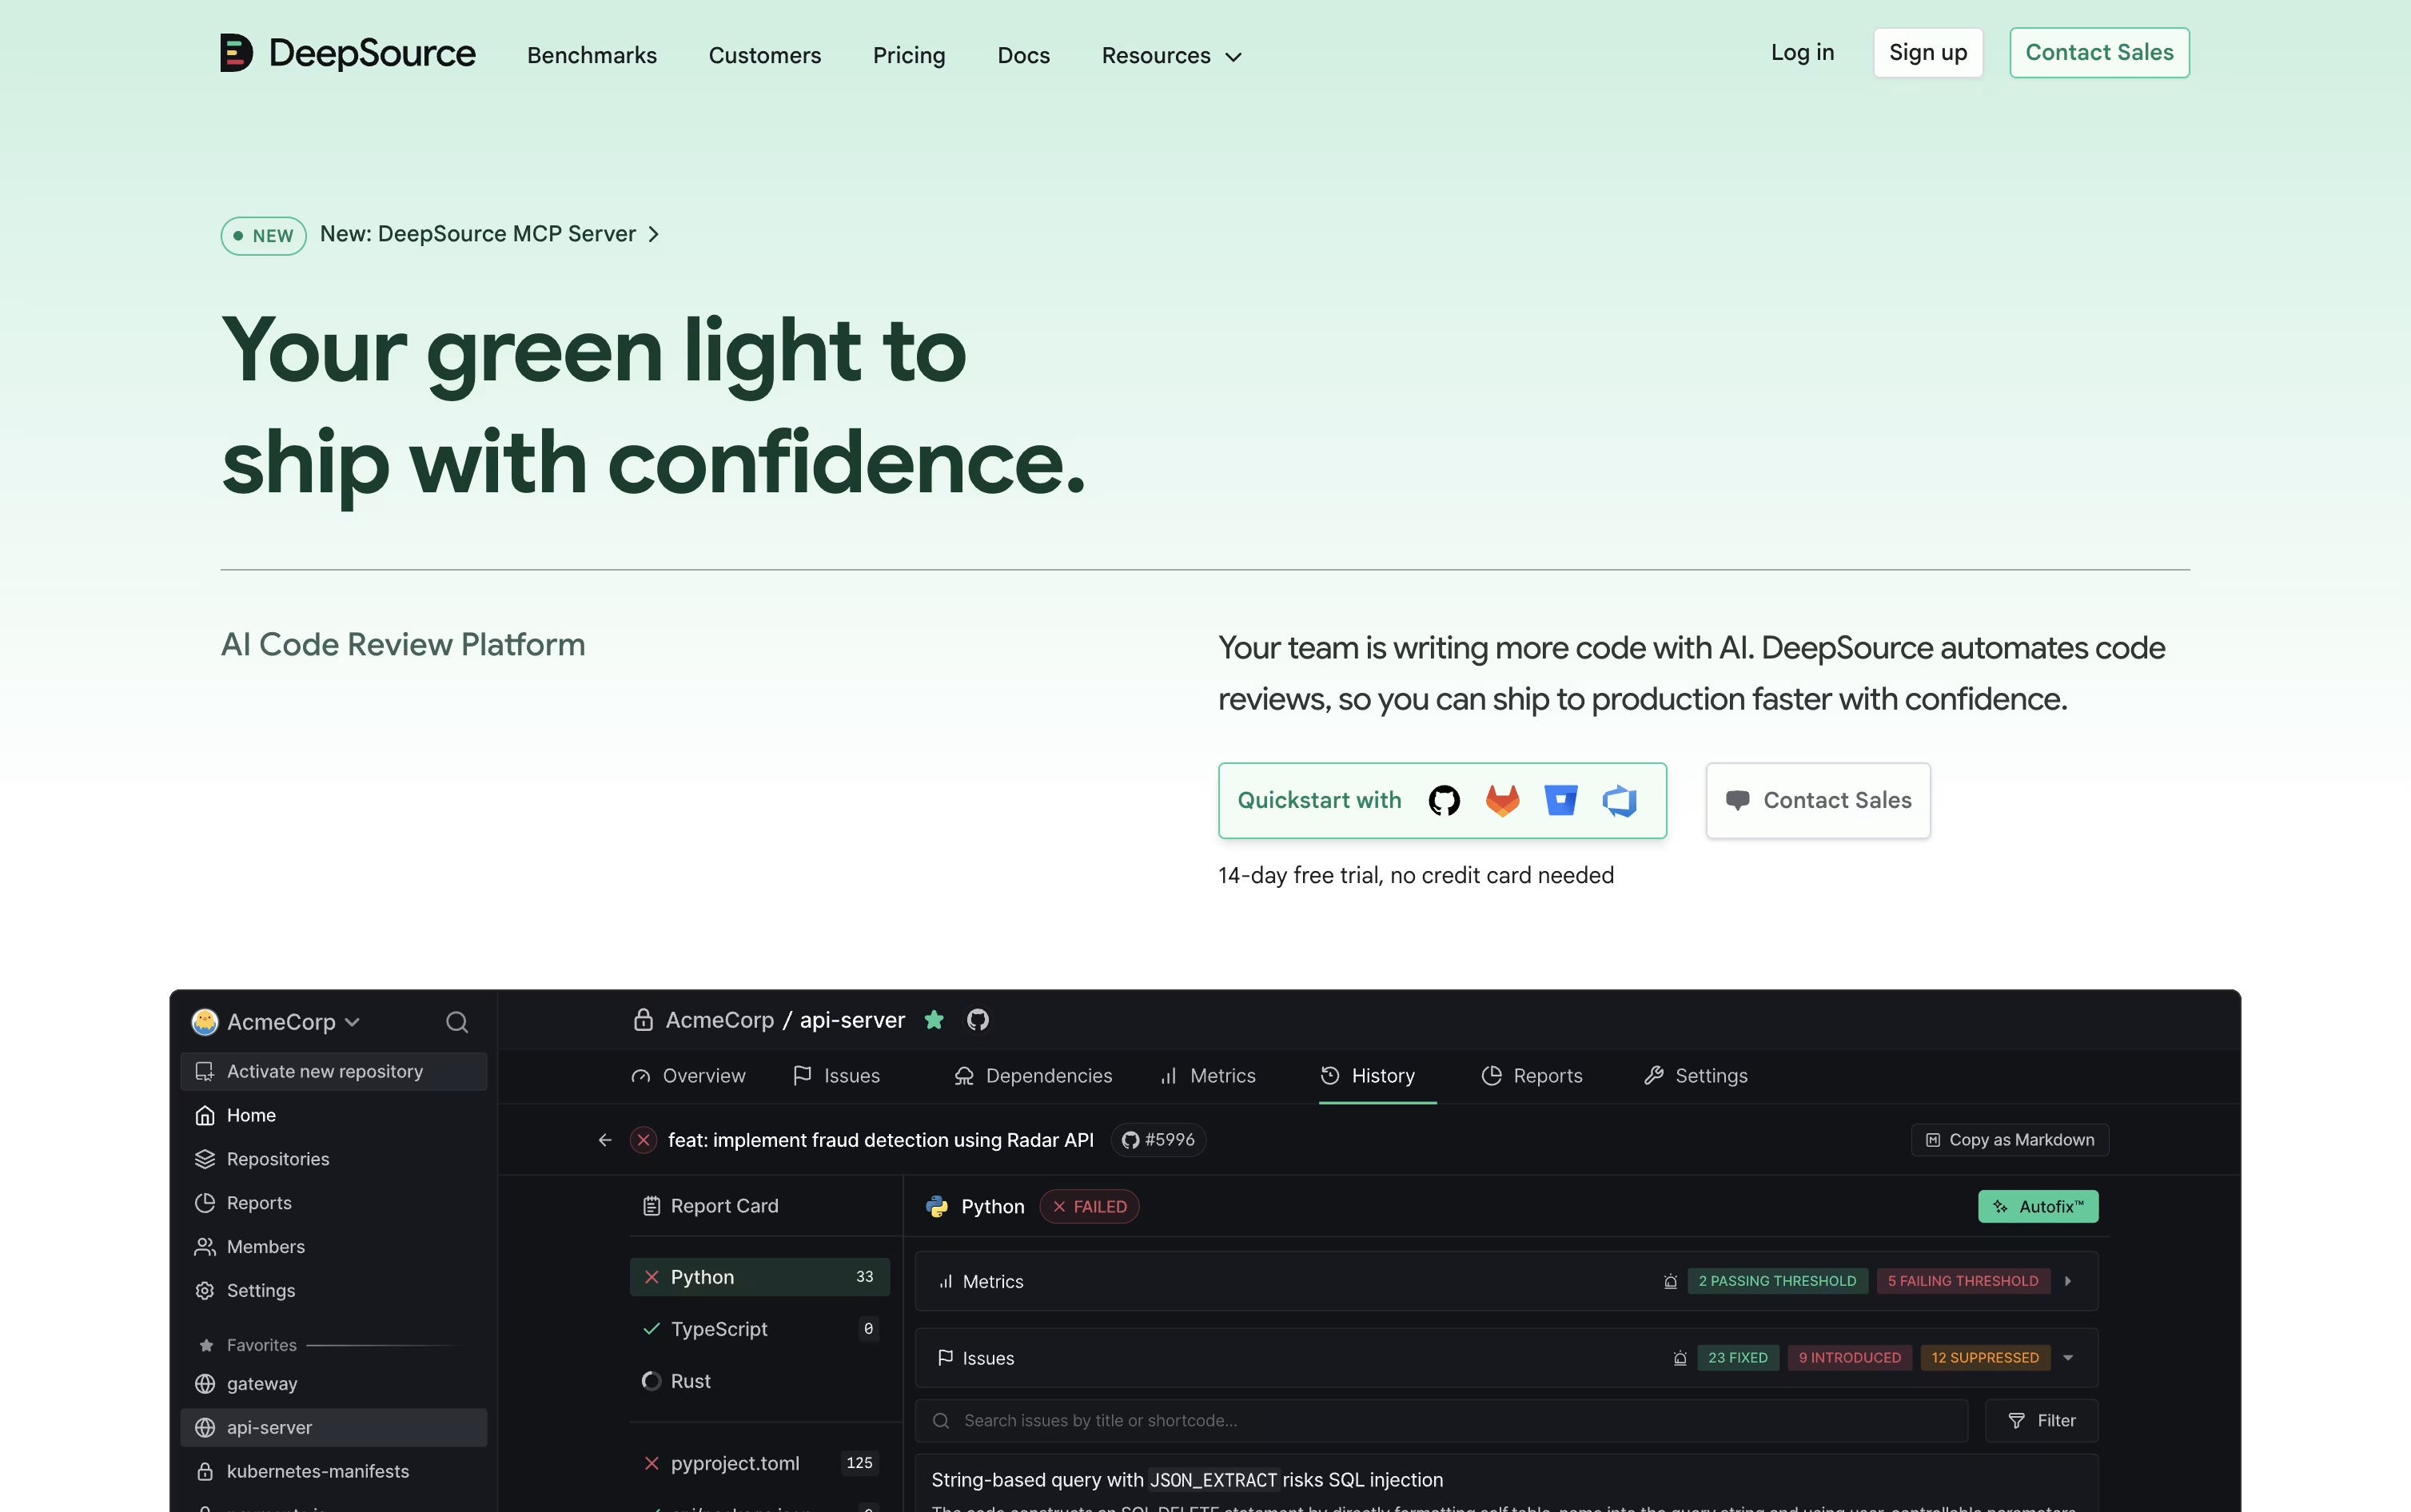
Помимо базового ревью кода, он проверяет утёкшие секреты, рискованные зависимости с открытым исходным кодом, проблемы с лицензиями и пробелы в покрытии тестами. Многие из этих проблем можно автоматически исправить с помощью функции Autofix, которая предлагает проверенный патч, который можно применить сразу.
Он подключается к GitHub, GitLab, Bitbucket и Azure DevOps, а также интегрируется с Slack, Jira и редакторами, такими как VS Code. MCP-сервер также позволяет AI-агентам, таким как Claude Code, читать результаты проверки и самостоятельно исправлять pull request.
Цены начинаются с бесплатного плана для проектов с открытым исходным кодом. План Team стоит 30 долларов за пользователя в месяц или 24 доллара за пользователя в месяц при годовой оплате и включает кредиты AI Review, сканирование зависимостей и приоритетную поддержку.
Компании с более серьёзными потребностями могут перейти на план Enterprise, который добавляет развёртывание на собственном сервере, единый вход и возможность использовать собственные ключи AI-моделей, всё по индивидуальным ценам.
Доступна бесплатная 14-дневная пробная версия с бонусными кредитами AI Review, и для её использования не требуется кредитная карта.
Cubic — это платформа ИИ-проверки кода, созданная для команд, работающих с большими и сложными кодовыми базами. Она подключается к GitHub и проверяет каждый pull request в течение нескольких секунд, выявляя реальные ошибки, проблемы безопасности и логические проблемы, а не малозначимые комментарии.
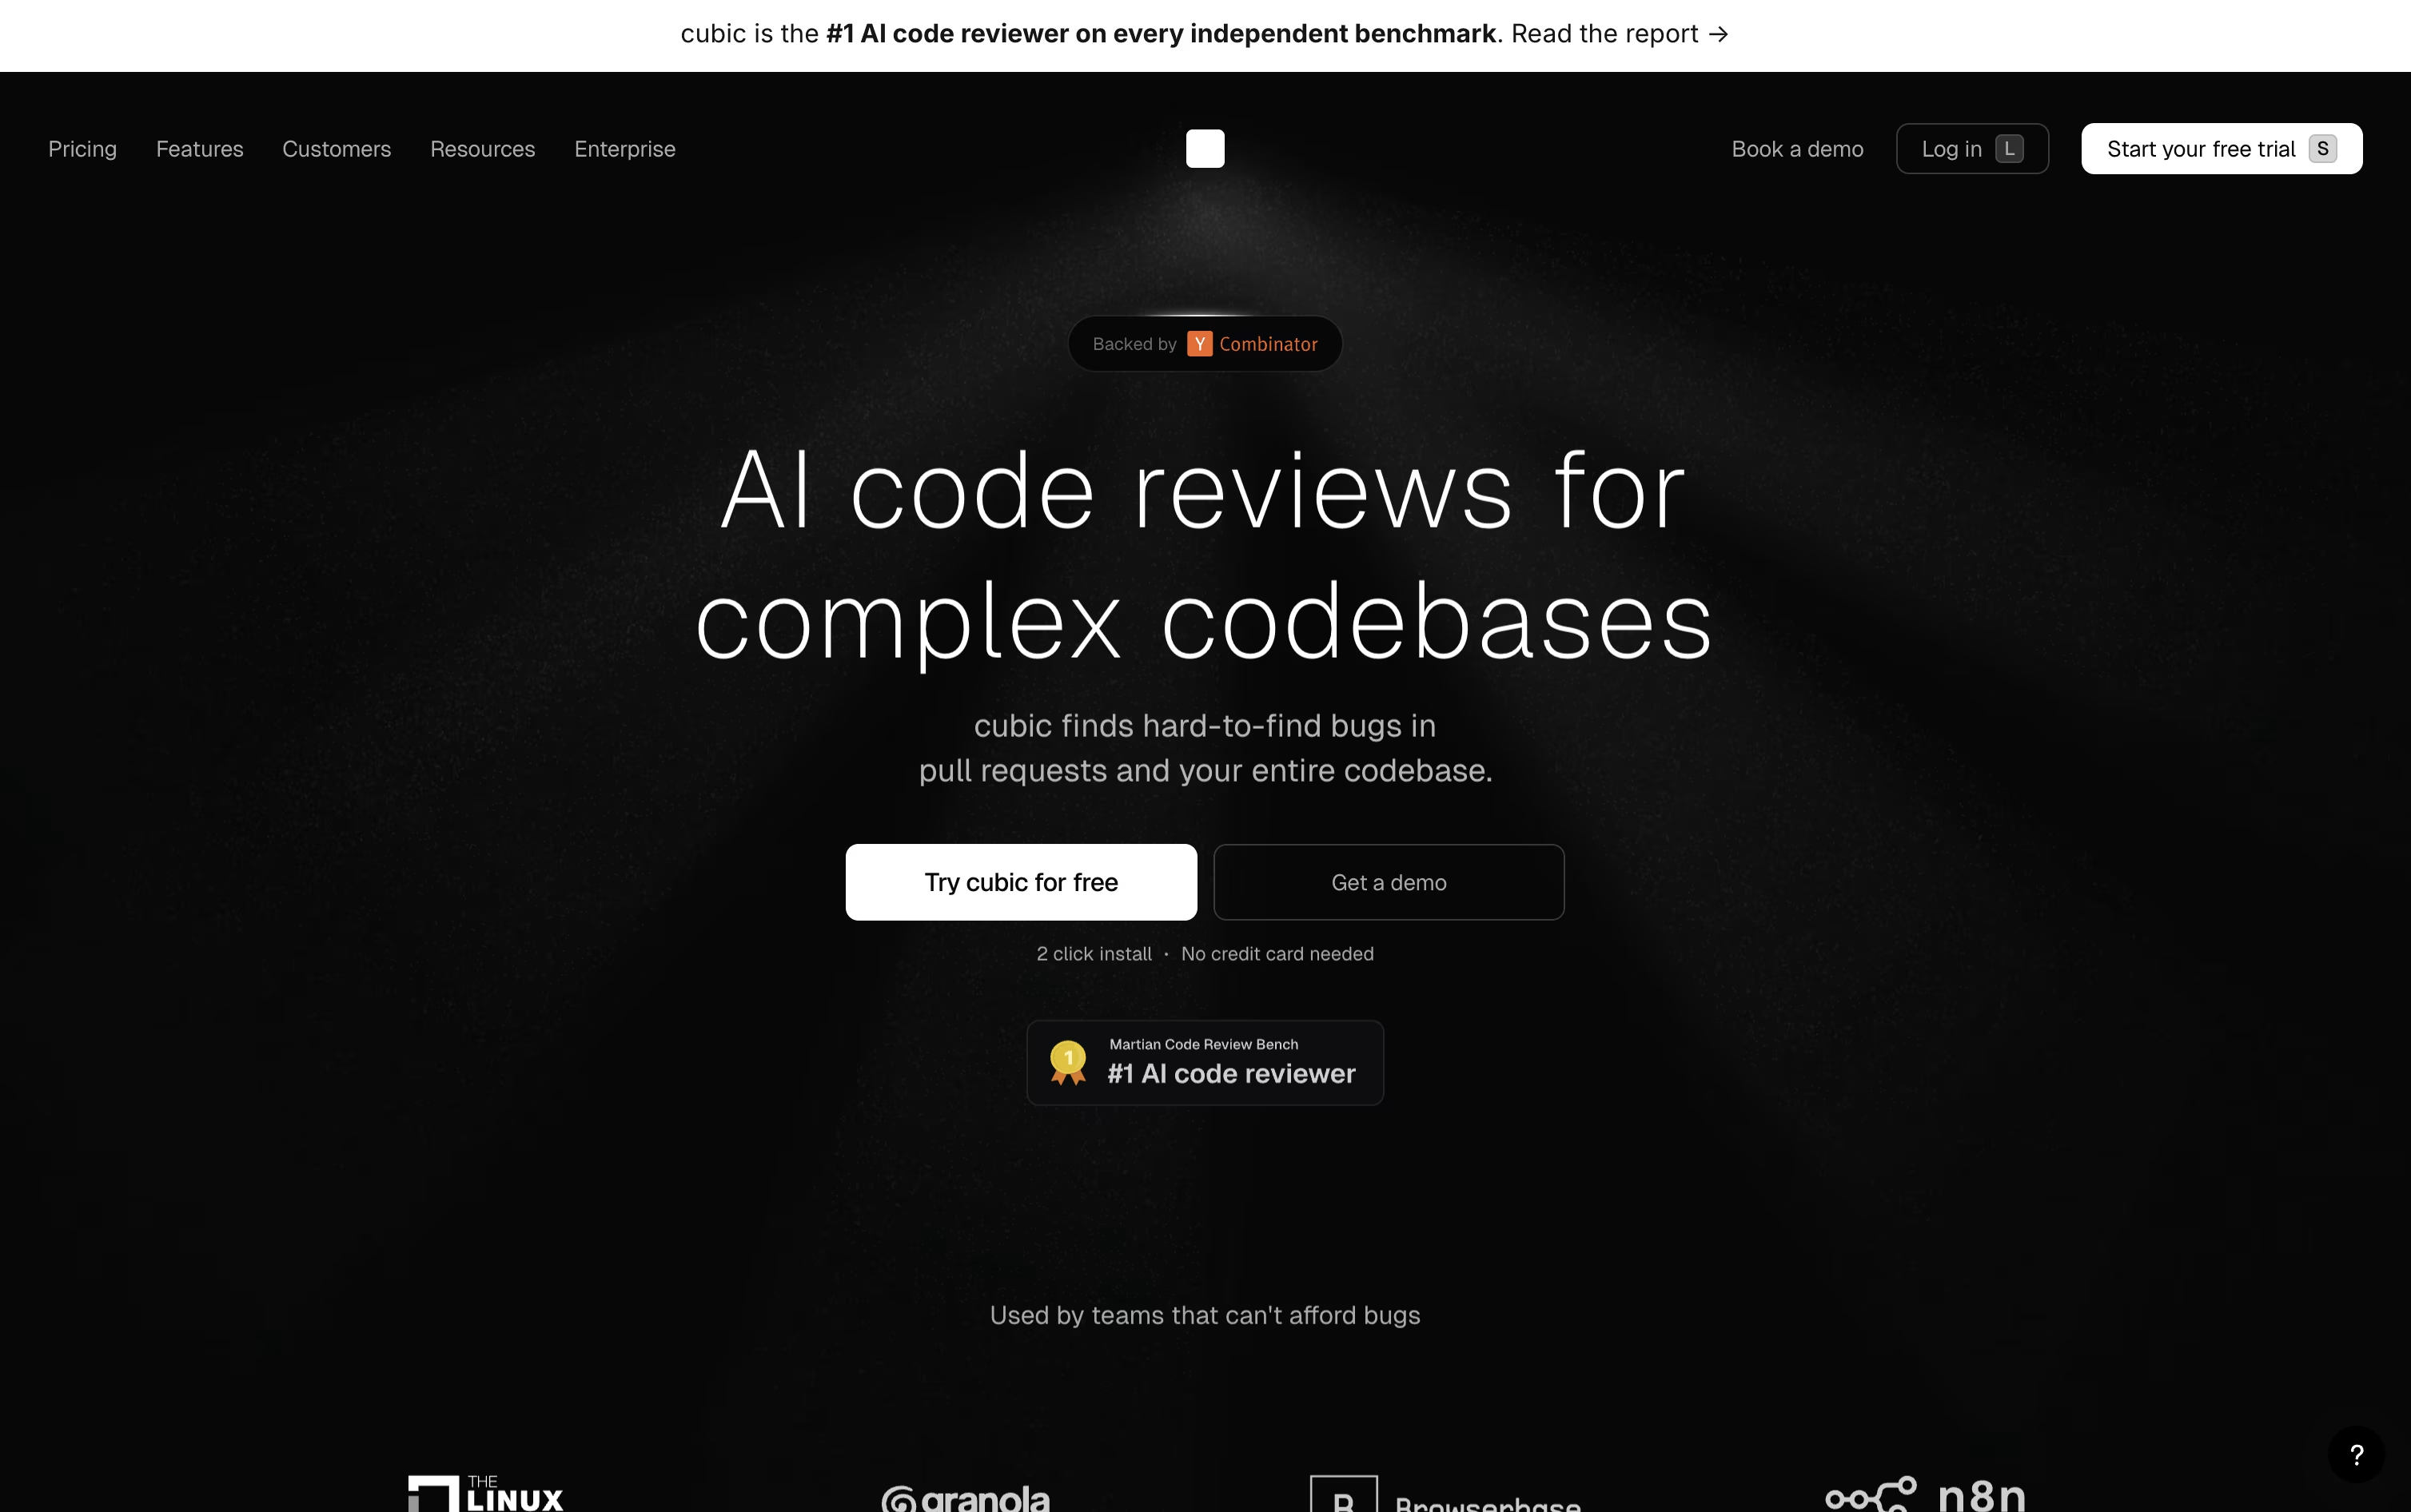
Помимо отдельных pull request, Cubic выполняет полное сканирование кодовой базы с помощью роя ИИ-агентов, которые проверяют каждую находку по файлам, прежде чем пометить её, поэтому команды видят меньше ложных срабатываний.
Команды могут писать собственные правила на простом английском языке, а Cubic учится на прошлых проверках старших инженеров и постоянной обратной связи. Он также создает доступную для поиска ИИ-вики кодовой базы с диаграммами, которая остается актуальной.
План Starter бесплатен и включает 20 проверок PR в месяц. Team стоит 30 долларов за разработчика в месяц при годовой оплате, а Pro — 79 долларов за разработчика в месяц, добавляя более быстрые проверки, сканирование кодовой базы и больше агентов. Enterprise предлагает индивидуальные цены с SSO и выделенной поддержкой. Для open source проектов Cubic также бесплатен.
Macroscope работает как помощник для инженерных команд, работающих на GitHub. Он незаметно проверяет pull request'ы, указывает на реальные баги до их выпуска и пишет сводки о том, что изменилось и почему.
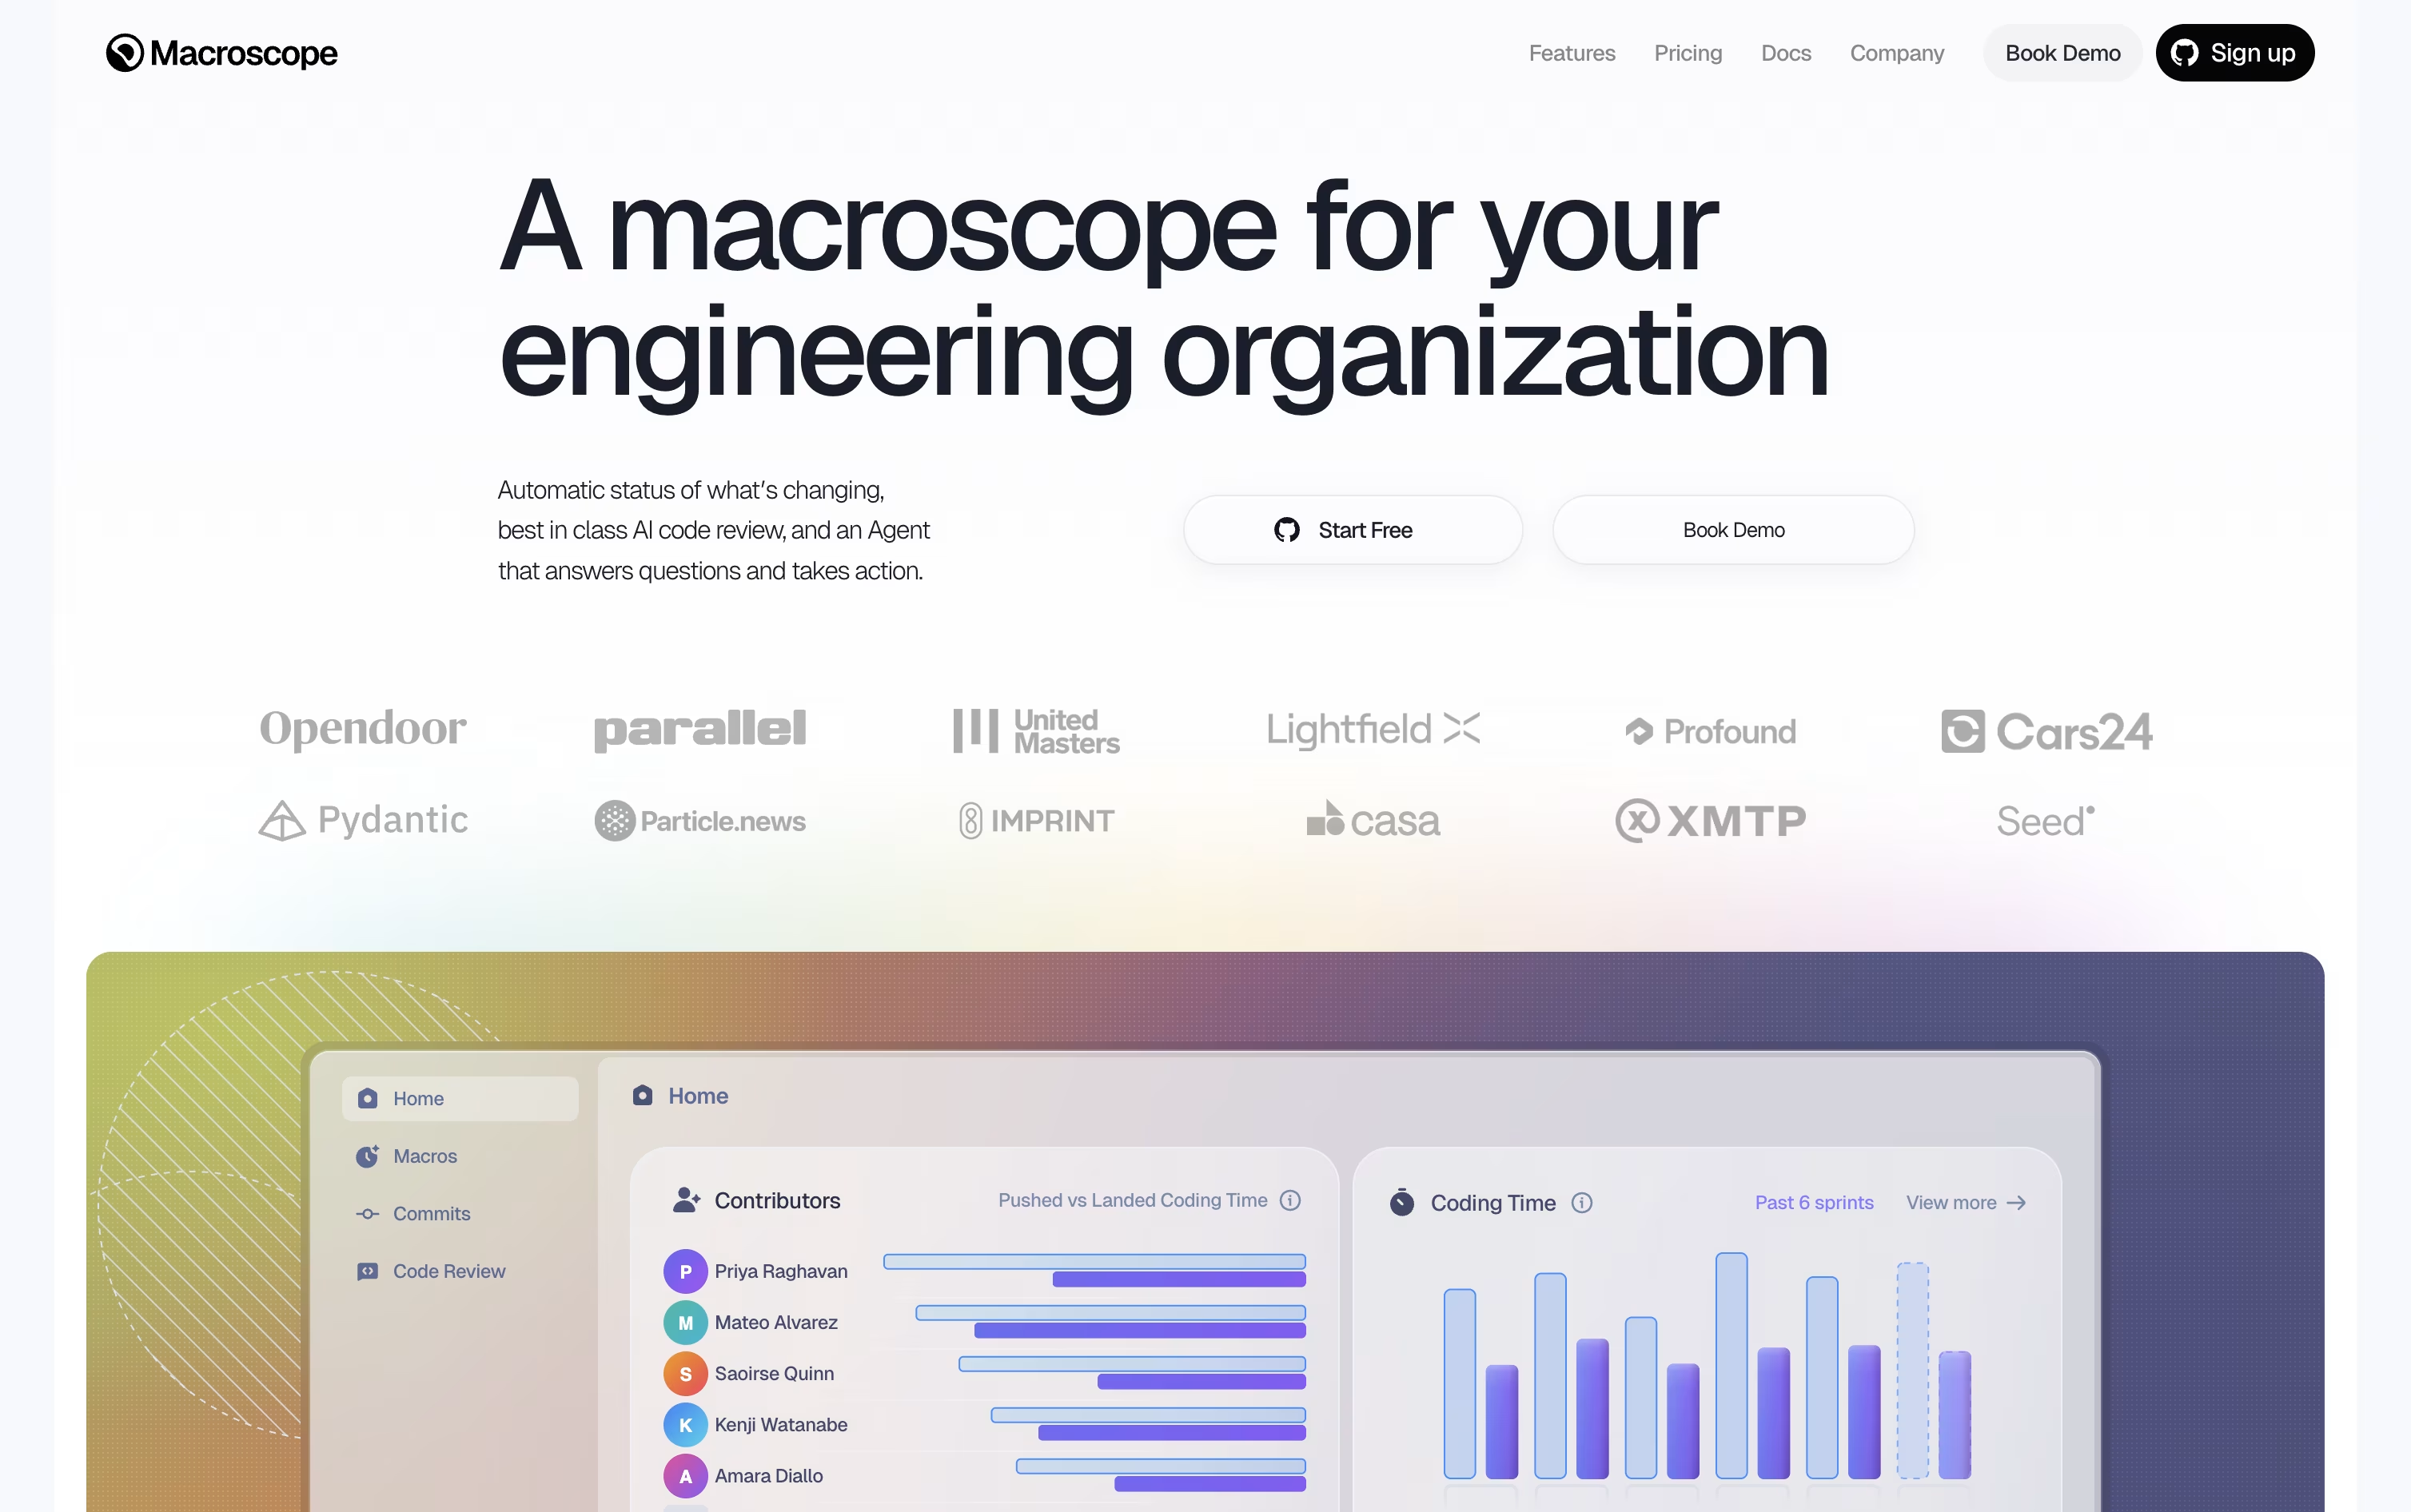
Под капотом он строит карту кодовой базы в виде графа связей между файлами и функциями, поэтому его ответы основаны на реальном коде, а не на догадках.
Помимо проверок, он дает руководителям живую картину того, что было выпущено, через еженедельные дайджесты, а также запускает агента в Slack или GitHub, который может отвечать на вопросы или даже открывать исправления.
Цены основаны на использовании. Проверка кода тарифицируется по размеру изменения, обновления статуса — за каждый коммит, а агент — за каждый использованный кредит.
Новые команды получают $100 бесплатного использования для тестирования, а более крупные организации могут перейти на индивидуальный план Enterprise с приоритетной поддержкой и дополнительными соглашениями.
Graphite — это инструмент для пул-реквестов и ревью кода, который подключается к GitHub и помогает командам разбивать большие изменения на более мелкие связанные пул-реквесты, известные как стек.
Каждый пул-реквест в стеке получает собственное сфокусированное ревью, а Graphite автоматически выполняет сложную работу с Git, например, ребейз, когда обновляются более ранние изменения.
ИИ-ревьюер проверяет каждый пул-реквест на ошибки, проблемы безопасности и проблемы со стилем, а ИИ-чат, встроенный в страницу пул-реквеста, может отвечать на вопросы или помогать исправлять падающие тесты.
План Hobby бесплатен для личных проектов, Starter стоит 25 долларов за пользователя в месяц, а Team — 50 долларов за пользователя в месяц, оба со скидкой 20 процентов при годовой оплате.
Team открывает безлимитные ИИ-ревью и чат, автоматизации и очередь мёржа, а Enterprise добавляет индивидуальные цены, единый вход, аудит-логи и премиальную поддержку для крупных компаний.