Лучшие 4 инструментов для Суммаризация пул-реквестов в 2026 году
Последнее обновление: 19 августа 2026 г.
Запрос на слияние с десятками изменённых файлов может быть по-настоящему сложным для быстрой оценки, особенно для рецензента, который не участвовал в его написании. Суммирование запросов на слияние читает полную разницу изменений и создаёт краткий обзор того, что изменилось и почему, чтобы рецензенты знали, с чем им предстоит столкнуться, прежде чем открыть хотя бы один файл.
Это делает рецензирование быстрее и более сфокусированным, поскольку время тратится на оценку фактических решений, а не на реконструкцию намерений с нуля. Это особенно полезно для крупных или сквозных изменений, где восстановление полного контекста в противном случае потребовало бы значительных усилий.
 Sourcery
 Sourcery,
 Macroscope
 MacroscopeAI-движок для понимания инженерных процессов и
 CodeRabbit
 CodeRabbit — лучшие для Суммаризация пул-реквестов. Итак, давайте подробнее рассмотрим все 4 инструментов.

Sourcery автоматически проверяет pull request на GitHub и GitLab, оставляя сводки, диаграммы и построчные комментарии, чтобы ничего важного не было пропущено перед слиянием кода.
В вашем редакторе он идёт дальше: проверки по запросу, живые предложения по рефакторингу и ИИ-чат, который понимает открытый код, а также оценка качества для каждой написанной функции.
Публичные репозитории и репозитории с открытым исходным кодом получают всё это бесплатно, включая базовые проверки безопасности для до 3 репозиториев.
Переход на Pro за $12 за рабочее место в месяц открывает проверку приватных репозиториев и сканирование для 10 репозиториев, а Team за $24 за рабочее место в месяц добавляет ежедневное сканирование, аналитику и возможность использовать собственную ИИ-модель.
Крупные организации могут обратиться за индивидуальным тарифом Enterprise, который добавляет самостоятельное размещение и персонального менеджера по поддержке.
Код хранится лишь короткое время во время сканирования и никогда не используется для обучения моделей, что обеспечивает конфиденциальность всего процесса.
Представьте Macroscope как дополнительные глаза для ваших репозиториев GitHub. Он проверяет каждый pull request на наличие реальных багов, а не только проблем со стилем, и объясняет, что на самом деле изменилось, простым языком.
Он делает это, создавая граф кодовой базы, отслеживая, как связаны функции и файлы, поэтому его комментарии и сводки основаны на реальной структуре кода.
Он также выступает в роли ассистента, которому можно задавать вопросы в Slack или GitHub, и может самостоятельно создавать тикеты, открывать pull request'ы или применять небольшие исправления.
Стоимость зависит от использования. Проверки тарифицируются по размеру проверяемого кода, обновления статуса — по количеству коммитов, а агент — по кредитам, потраченным на ответы или действия.
Каждая новая учетная запись начинает с $100 бесплатного использования, а более крупные команды могут перейти на индивидуальный план Enterprise с дополнительной поддержкой и юридическими соглашениями.
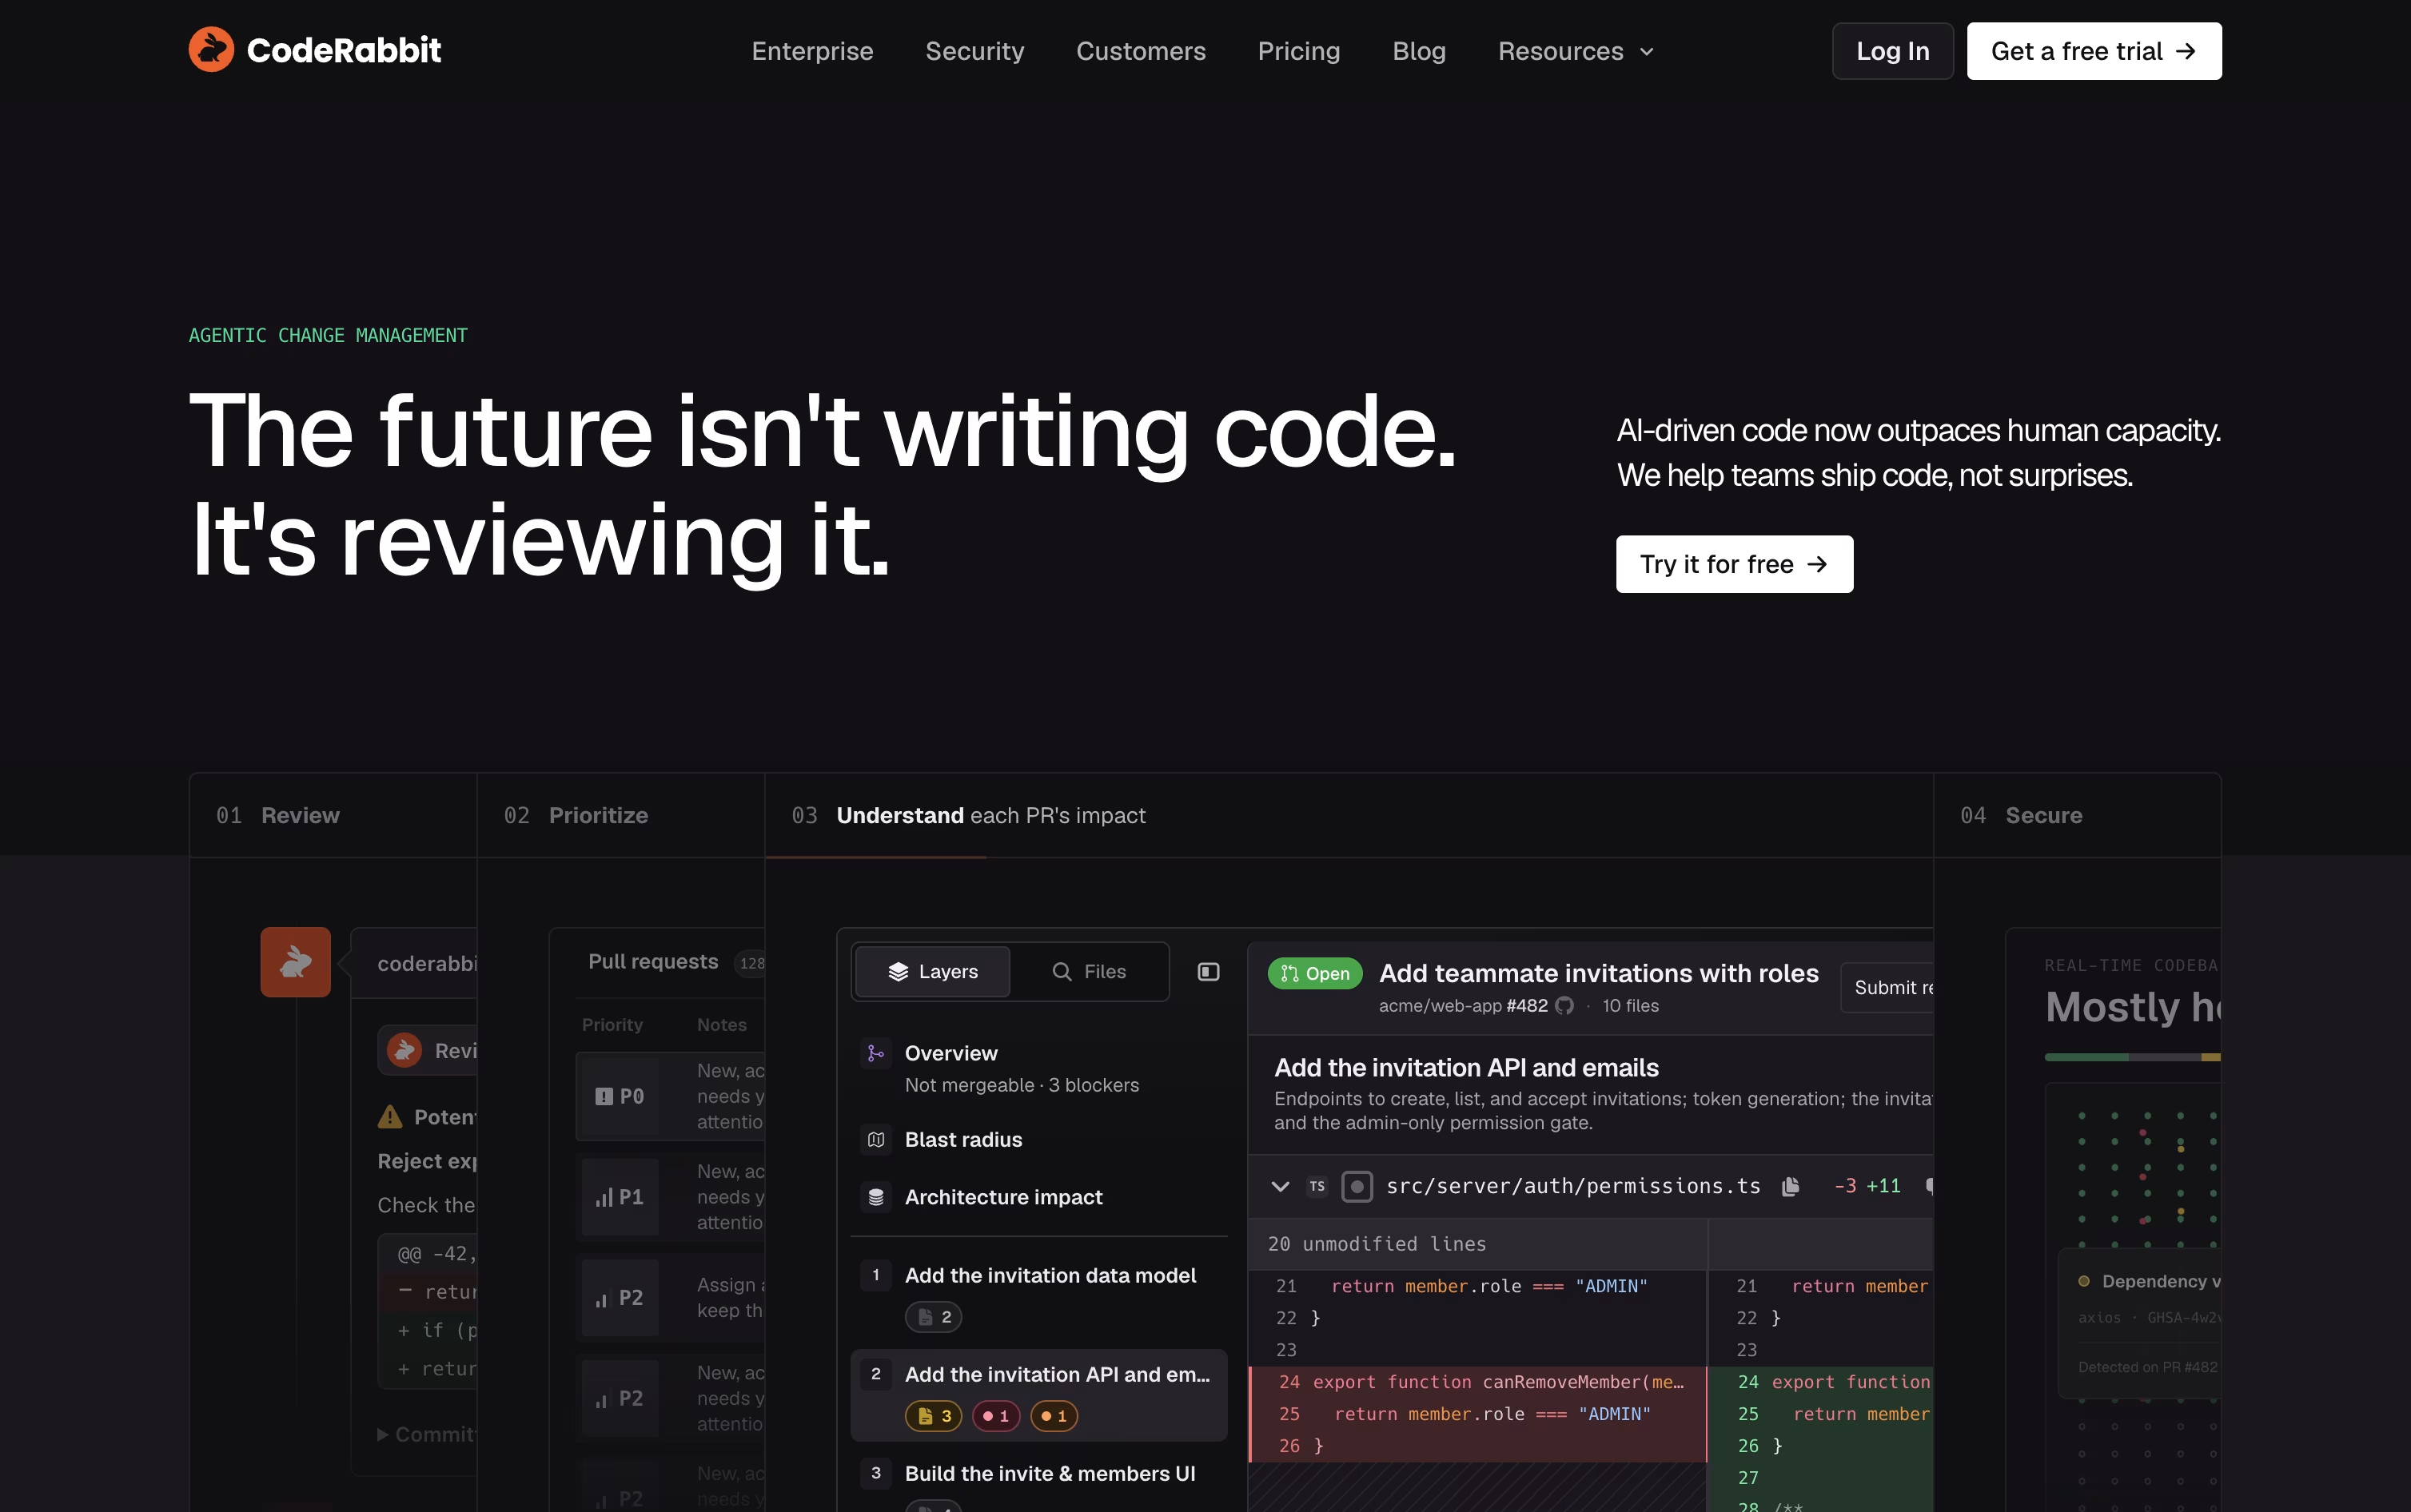
Представьте CodeRabbit как ИИ-ревьюера, который встроен в ваш процесс pull request. Он читает новый и обновленный код, а затем оставляет четкие комментарии, сводки и диаграммы вместо простыни разрозненных диффов.
Он объединяет большие языковые модели с более чем 40 инструментами статического анализа и безопасности, а также контекст из вашей кодовой базы и предыдущей обратной связи, чтобы отмечать ошибки, риски безопасности и проблемы стиля, прежде чем они проскользнут.
Поддержка охватывает GitHub, GitLab, Bitbucket и Azure DevOps, а также расширения IDE для VS Code, Cursor и Windsurf, CLI для локальных проверок и агентов Slack и Discord для командных чатов.
Проекты с открытым исходным кодом могут использовать его бесплатно. Платные планы начинаются с Pro по цене $30 за пользователя в месяц или $24 в месяц при годовой оплате, включая проверки PR и CLI, исправления в один клик и накопленные знания.
Pro Plus стоит $60 за пользователя в месяц или $48 при годовой оплате и открывает анализ нескольких репозиториев, пользовательские проверки перед слиянием, генерацию модульных тестов и автоматизацию после слияния.
Крупные команды могут перейти на Enterprise с индивидуальными ценами, что добавляет SSO, RBAC, журналы аудита, доступ к API и самостоятельное размещение, а оба платных плана включают бесплатную пробную версию на 14 дней.
Большинство инструментов проверки кода смотрят только на то, что изменилось в pull request. CodeAnt AI вместо этого читает всю вашу кодовую базу, файлы инфраструктуры и даже историю коммитов, поэтому его ИИ-агенты могут проследить реальные пути атак, а не гадать.
Каждый pull request автоматически проверяется с пояснениями на простом языке, ранжированием по степени серьезности и исправлениями, которые можно применить в один клик.
С атакующей стороны CodeAnt AI запускает автономные пентесты, объединяя эксплойты по более чем 500 типам атак, чтобы показать, что действительно можно эксплуатировать, а не только то, что теоретически рискованно.
Также он занимается сканированием секретов, проверкой зависимостей, обнаружением ошибок конфигурации облака и аналитикой разработки для отслеживания результатов команды с течением времени.
AI Code Review начинается с бесплатной 14-дневной пробной версии, затем стоит 30 долларов за пользователя в месяц или 24 доллара при годовой оплате. Code Security и Code Quality оба начинаются с 250 долларов в месяц за 10 пользователей, снижаясь до 200 долларов при годовой оплате, а Dev Metrics стоит 25 долларов за пользователя в месяц или 20 долларов при годовой оплате.
AI Pentesting предлагает одно бесплатное сканирование, при этом находки низкого и среднего уровня всегда бесплатны, а тариф Enterprise с индивидуальной ценой доступен для каждого продукта.