8 công cụ tốt nhất cho Bật đăng nhập một lần (SSO) năm 2026
Cập nhật lần cuối: 26 tháng 10, 2025
Người dùng doanh nghiệp thường mong đợi đăng nhập vào nhiều công cụ nội bộ chỉ với một bộ thông tin đăng nhập. Các công cụ Bật đăng nhập một lần cho phép tổ chức thiết lập đăng nhập thống nhất trên các hệ thống được kết nối.
Nhóm CNTT và bảo mật sử dụng việc bật SSO để đơn giản hóa đăng nhập trong khi vẫn kiểm soát truy cập tập trung.
 Okta
 OktaNền tảng Quản lý Danh tính và Truy cập trên Đám mây,
 Auth0
 Auth0Nền tảng Xác thực và Đăng nhập Người dùng An toàn của Okta và
 Authentik
 AuthentikNhà cung cấp danh tính mã nguồn mở cho SSO là những công cụ tốt nhất cho Bật đăng nhập một lần (SSO). Vì vậy, hãy cùng xem xét kỹ hơn cả 8 công cụ.
Okta là một công cụ quản lý danh tính và truy cập trên đám mây. Nó cho phép doanh nghiệp kiểm soát ai có thể sử dụng ứng dụng và tài nguyên của họ một cách an toàn. Khi ai đó cần đăng nhập, Okta sẽ kiểm tra danh tính của họ và quyết định những gì họ có thể truy cập dựa trên quy định của công ty.
Nền tảng bao gồm các tính năng như đăng nhập một lần, nơi người dùng chỉ cần đăng nhập một lần và có thể truy cập tất cả các ứng dụng mà không cần nhập lại mật khẩu. Nó cũng cung cấp các kiểm tra bảo mật bổ sung thông qua các phương pháp như mã gửi đến điện thoại. Okta kết nối với danh bạ nhân viên và có thể tự động tạo hoặc xóa tài khoản khi nhân viên gia nhập hoặc rời công ty.
Dịch vụ được xây dựng cho đám mây, vì vậy nó dễ dàng mở rộng và hoạt động từ bất cứ đâu. Các công ty có thể bắt đầu với các tính năng cơ bản và thêm nhiều tính năng hơn khi cần thiết.
Auth0 là một nền tảng quản lý danh tính và truy cập, xử lý việc xác thực và ủy quyền người dùng cho các ứng dụng web và di động. Nó hoạt động như một dịch vụ nằm giữa ứng dụng của bạn và người dùng, quản lý ai có thể truy cập vào những gì.
Nền tảng hỗ trợ nhiều loại đăng nhập bao gồm mật khẩu truyền thống, tài khoản mạng xã hội như Google hoặc Facebook, nhận dạng vân tay và mã dùng một lần. Nó cũng cung cấp tính năng đăng nhập một lần (single sign-on), cho phép người dùng đăng nhập vào nhiều ứng dụng chỉ với một bộ thông tin đăng nhập.
Auth0 xử lý các yêu cầu bảo mật như kiểm tra mật khẩu bị rò rỉ, chặn các lần đăng nhập đáng ngờ và xác minh danh tính người dùng qua nhiều yếu tố. Các nhà phát triển có thể thiết lập nhanh chóng bằng cách sử dụng các công cụ và thư viện mã có sẵn, tiết kiệm hàng tháng thời gian phát triển và giảm thiểu rủi ro bảo mật.
Authentik là một công cụ quản lý cách người dùng đăng nhập vào các ứng dụng và dịch vụ của bạn. Hãy coi nó như một trạm kiểm soát an ninh trung tâm xác minh danh tính trước khi cho phép truy cập vào hệ thống của bạn.
Nó hỗ trợ nhiều phương thức xác thực, từ mật khẩu đơn giản đến các tùy chọn nâng cao như khóa bảo mật và dấu vân tay. Authentik có thể kết nối với các nhà cung cấp đăng nhập xã hội như Google hoặc GitHub, hoặc tự quản lý cơ sở dữ liệu người dùng riêng. Nền tảng sử dụng các giao thức tiêu chuẩn ngành, có nghĩa là nó hoạt động với hàng nghìn ứng dụng mà không cần lập trình tùy chỉnh.
Authentik là mã nguồn mở, nghĩa là bất kỳ ai cũng có thể xem xét mã nguồn để phát hiện các vấn đề bảo mật. Bạn có thể cài đặt nó bằng Docker hoặc Kubernetes, phù hợp với mọi quy mô tổ chức. Có các phiên bản miễn phí và trả phí tùy theo nhu cầu của bạn.
Tesseral là một hệ thống xác thực hoàn chỉnh được thiết kế cho các ứng dụng phần mềm doanh nghiệp với doanh nghiệp. Nó xử lý đăng nhập người dùng, quản lý quyền hạn và các tính năng bảo mật để các nhà phát triển có thể tập trung xây dựng sản phẩm chính của họ.
Nền tảng hỗ trợ nhiều cách đăng nhập cho người dùng, bao gồm mật khẩu, liên kết ma thuật, tài khoản Google, GitHub và Microsoft. Đối với các công ty lớn hơn, nó bao gồm các tính năng doanh nghiệp như đăng nhập một lần SAML và OIDC, cho phép nhân viên sử dụng tài khoản công việc của họ.
Tesseral là mã nguồn mở với giấy phép MIT, có nghĩa là bất kỳ ai cũng có thể xem, chỉnh sửa và sử dụng mã. Bạn có thể lựa chọn sử dụng dịch vụ đám mây được quản lý của họ hoặc chạy Tesseral trên máy chủ riêng của bạn. Nền tảng hoạt động với các framework phổ biến như React, Next.js, Python và Node.js thông qua các gói mã đã được chuẩn bị sẵn.
Pomerium là một proxy truy cập không tin cậy (zero trust) nằm giữa người dùng và các ứng dụng nội bộ. Nó xác minh danh tính và quyền truy cập trước khi cho phép truy cập vào bất kỳ tài nguyên nào. Công cụ này hoạt động bằng cách kết nối với nhà cung cấp danh tính hiện có của bạn như Google, Okta, Azure hoặc các nhà cung cấp khác.
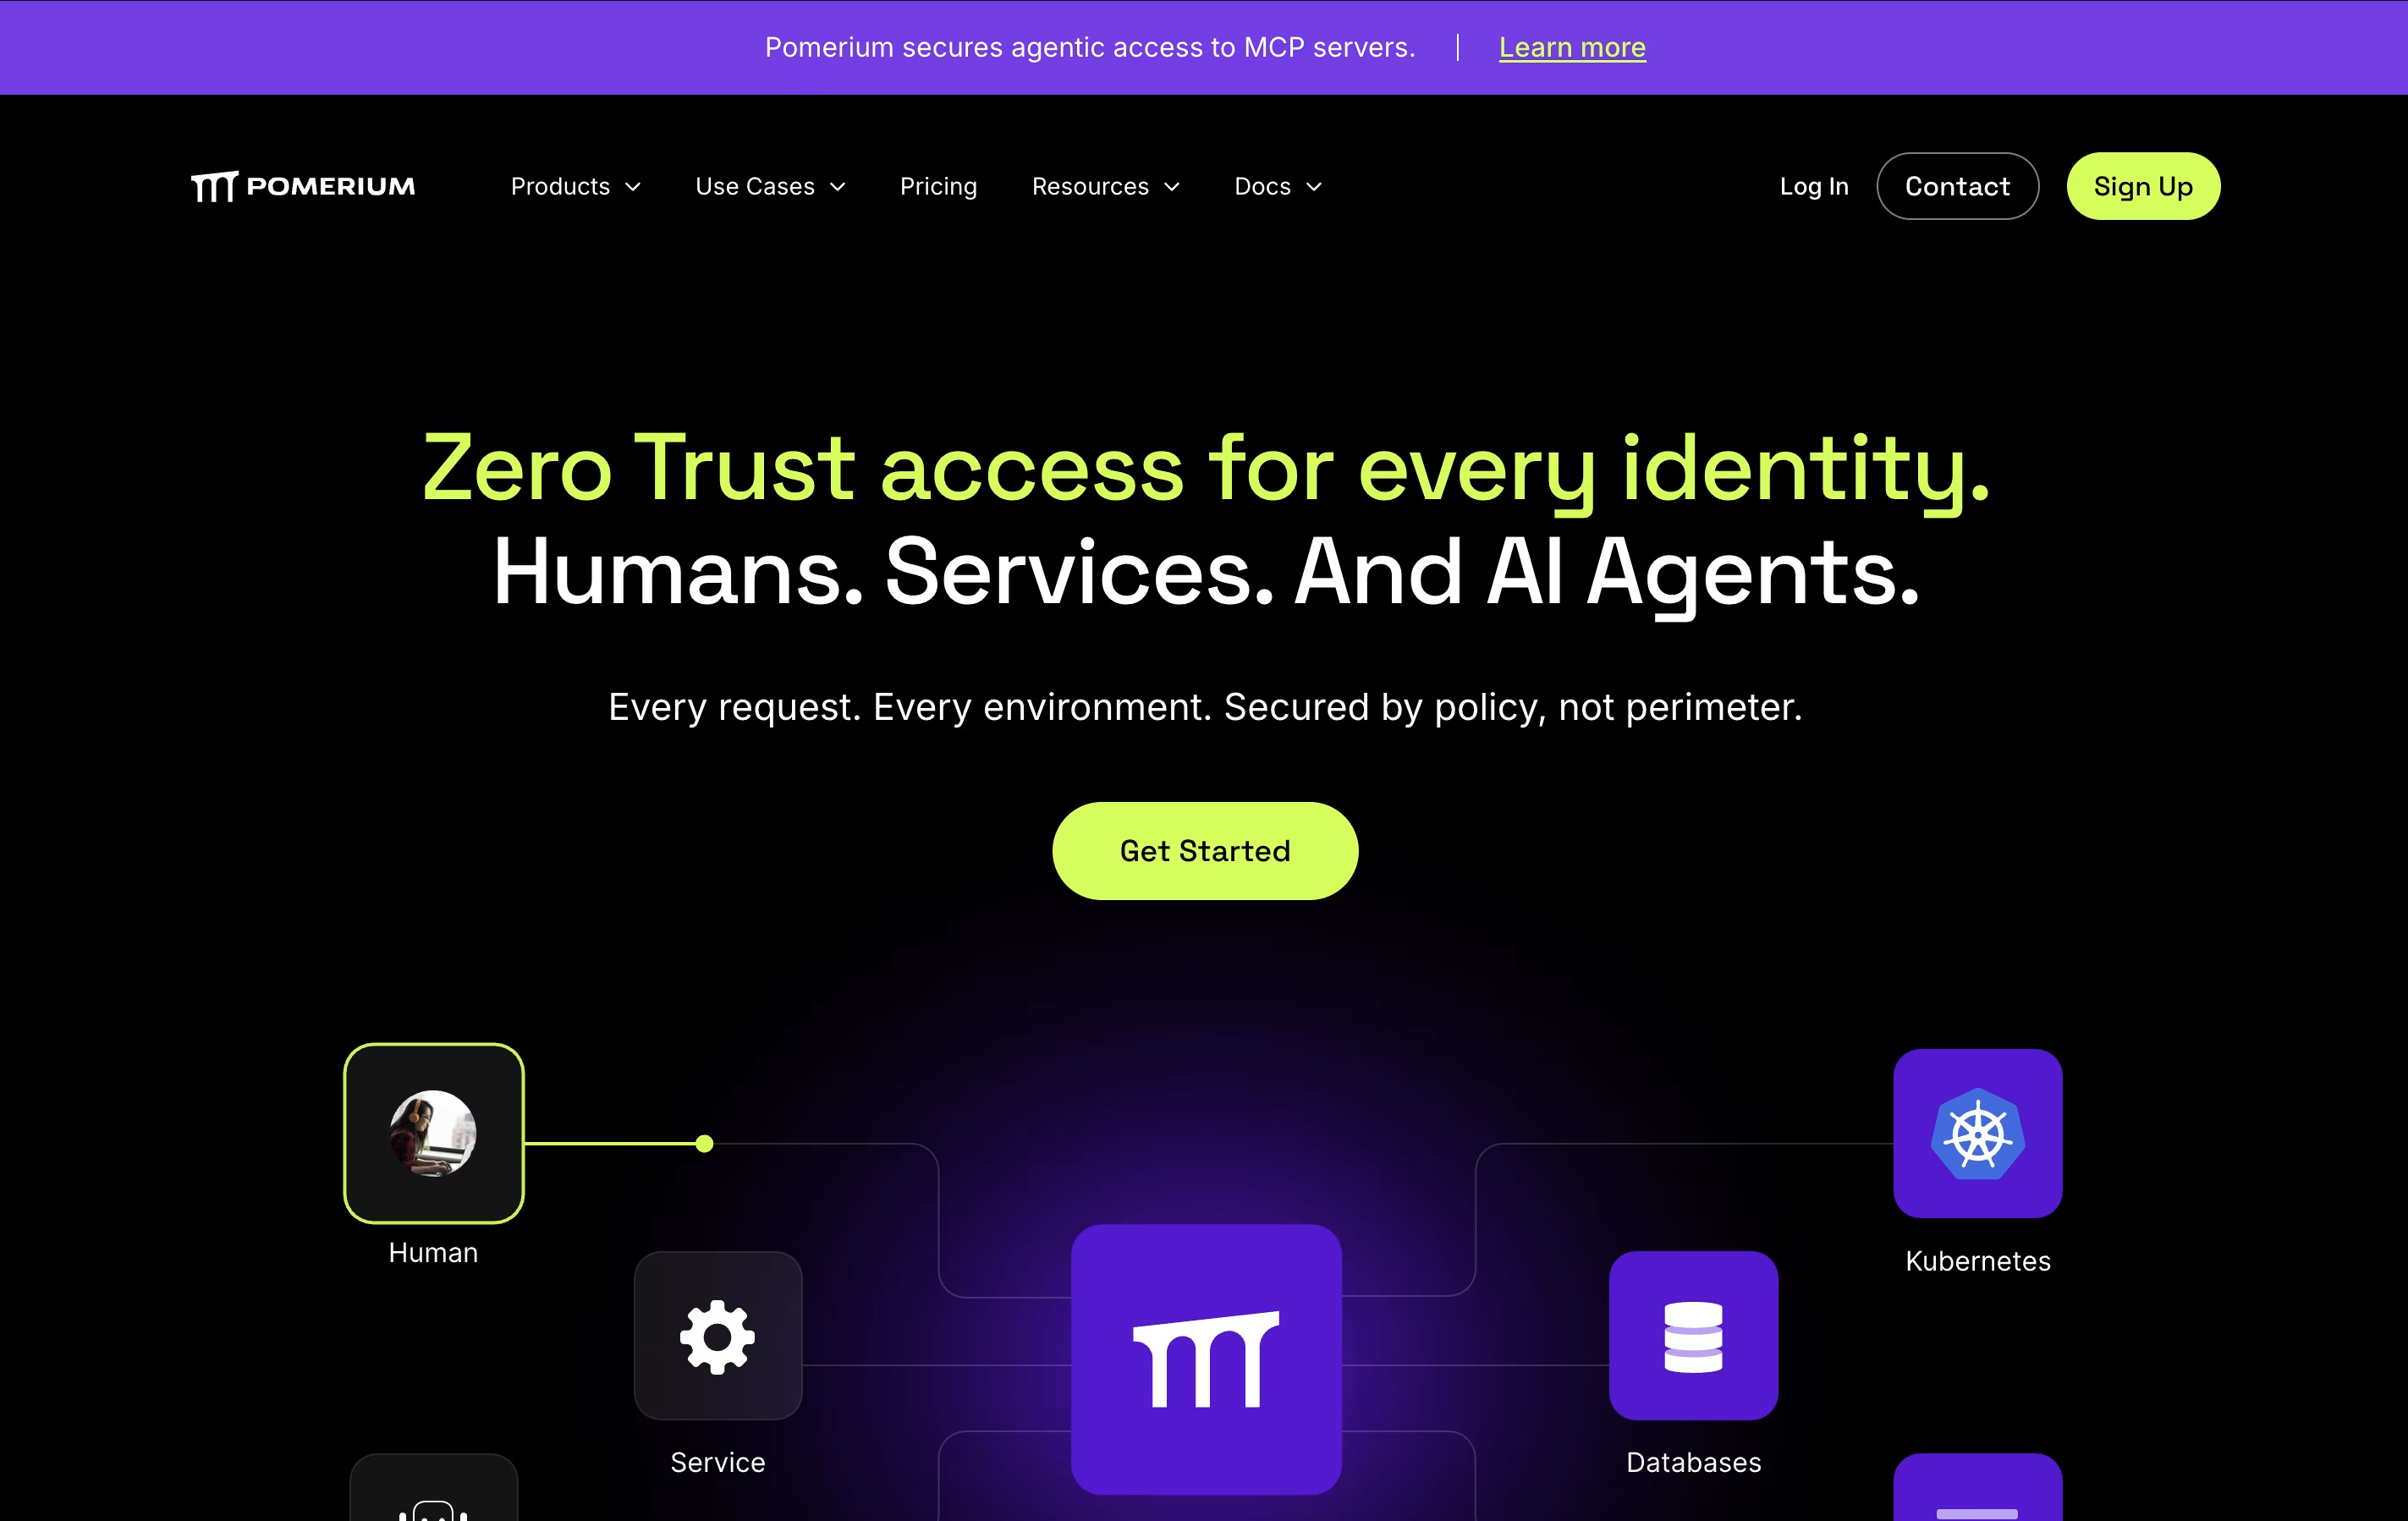
Khi ai đó cố gắng truy cập một ứng dụng, Pomerium sẽ kiểm tra danh tính, trạng thái thiết bị và các yếu tố khác dựa trên các quy tắc bảo mật của bạn. Chỉ khi mọi thứ khớp thì nó mới cấp quyền truy cập. Điều này xảy ra theo thời gian thực cho mỗi yêu cầu, không chỉ một lần khi đăng nhập.
Pomerium là mã nguồn mở và có thể tự lưu trữ, nghĩa là dữ liệu của bạn sẽ luôn nằm trong quyền kiểm soát của bạn. Nó cung cấp cả phiên bản miễn phí và trả phí, với các tùy chọn trả phí bổ sung các tính năng cho nhóm và hỗ trợ cho các tổ chức lớn hơn.
OneLogin là một nền tảng đám mây quản lý ai có thể truy cập vào các ứng dụng và dữ liệu của công ty bạn. Nó hoạt động như một trung tâm trung tâm nơi người dùng đăng nhập một lần và truy cập tất cả các ứng dụng được ủy quyền mà không cần mật khẩu riêng cho từng công cụ.
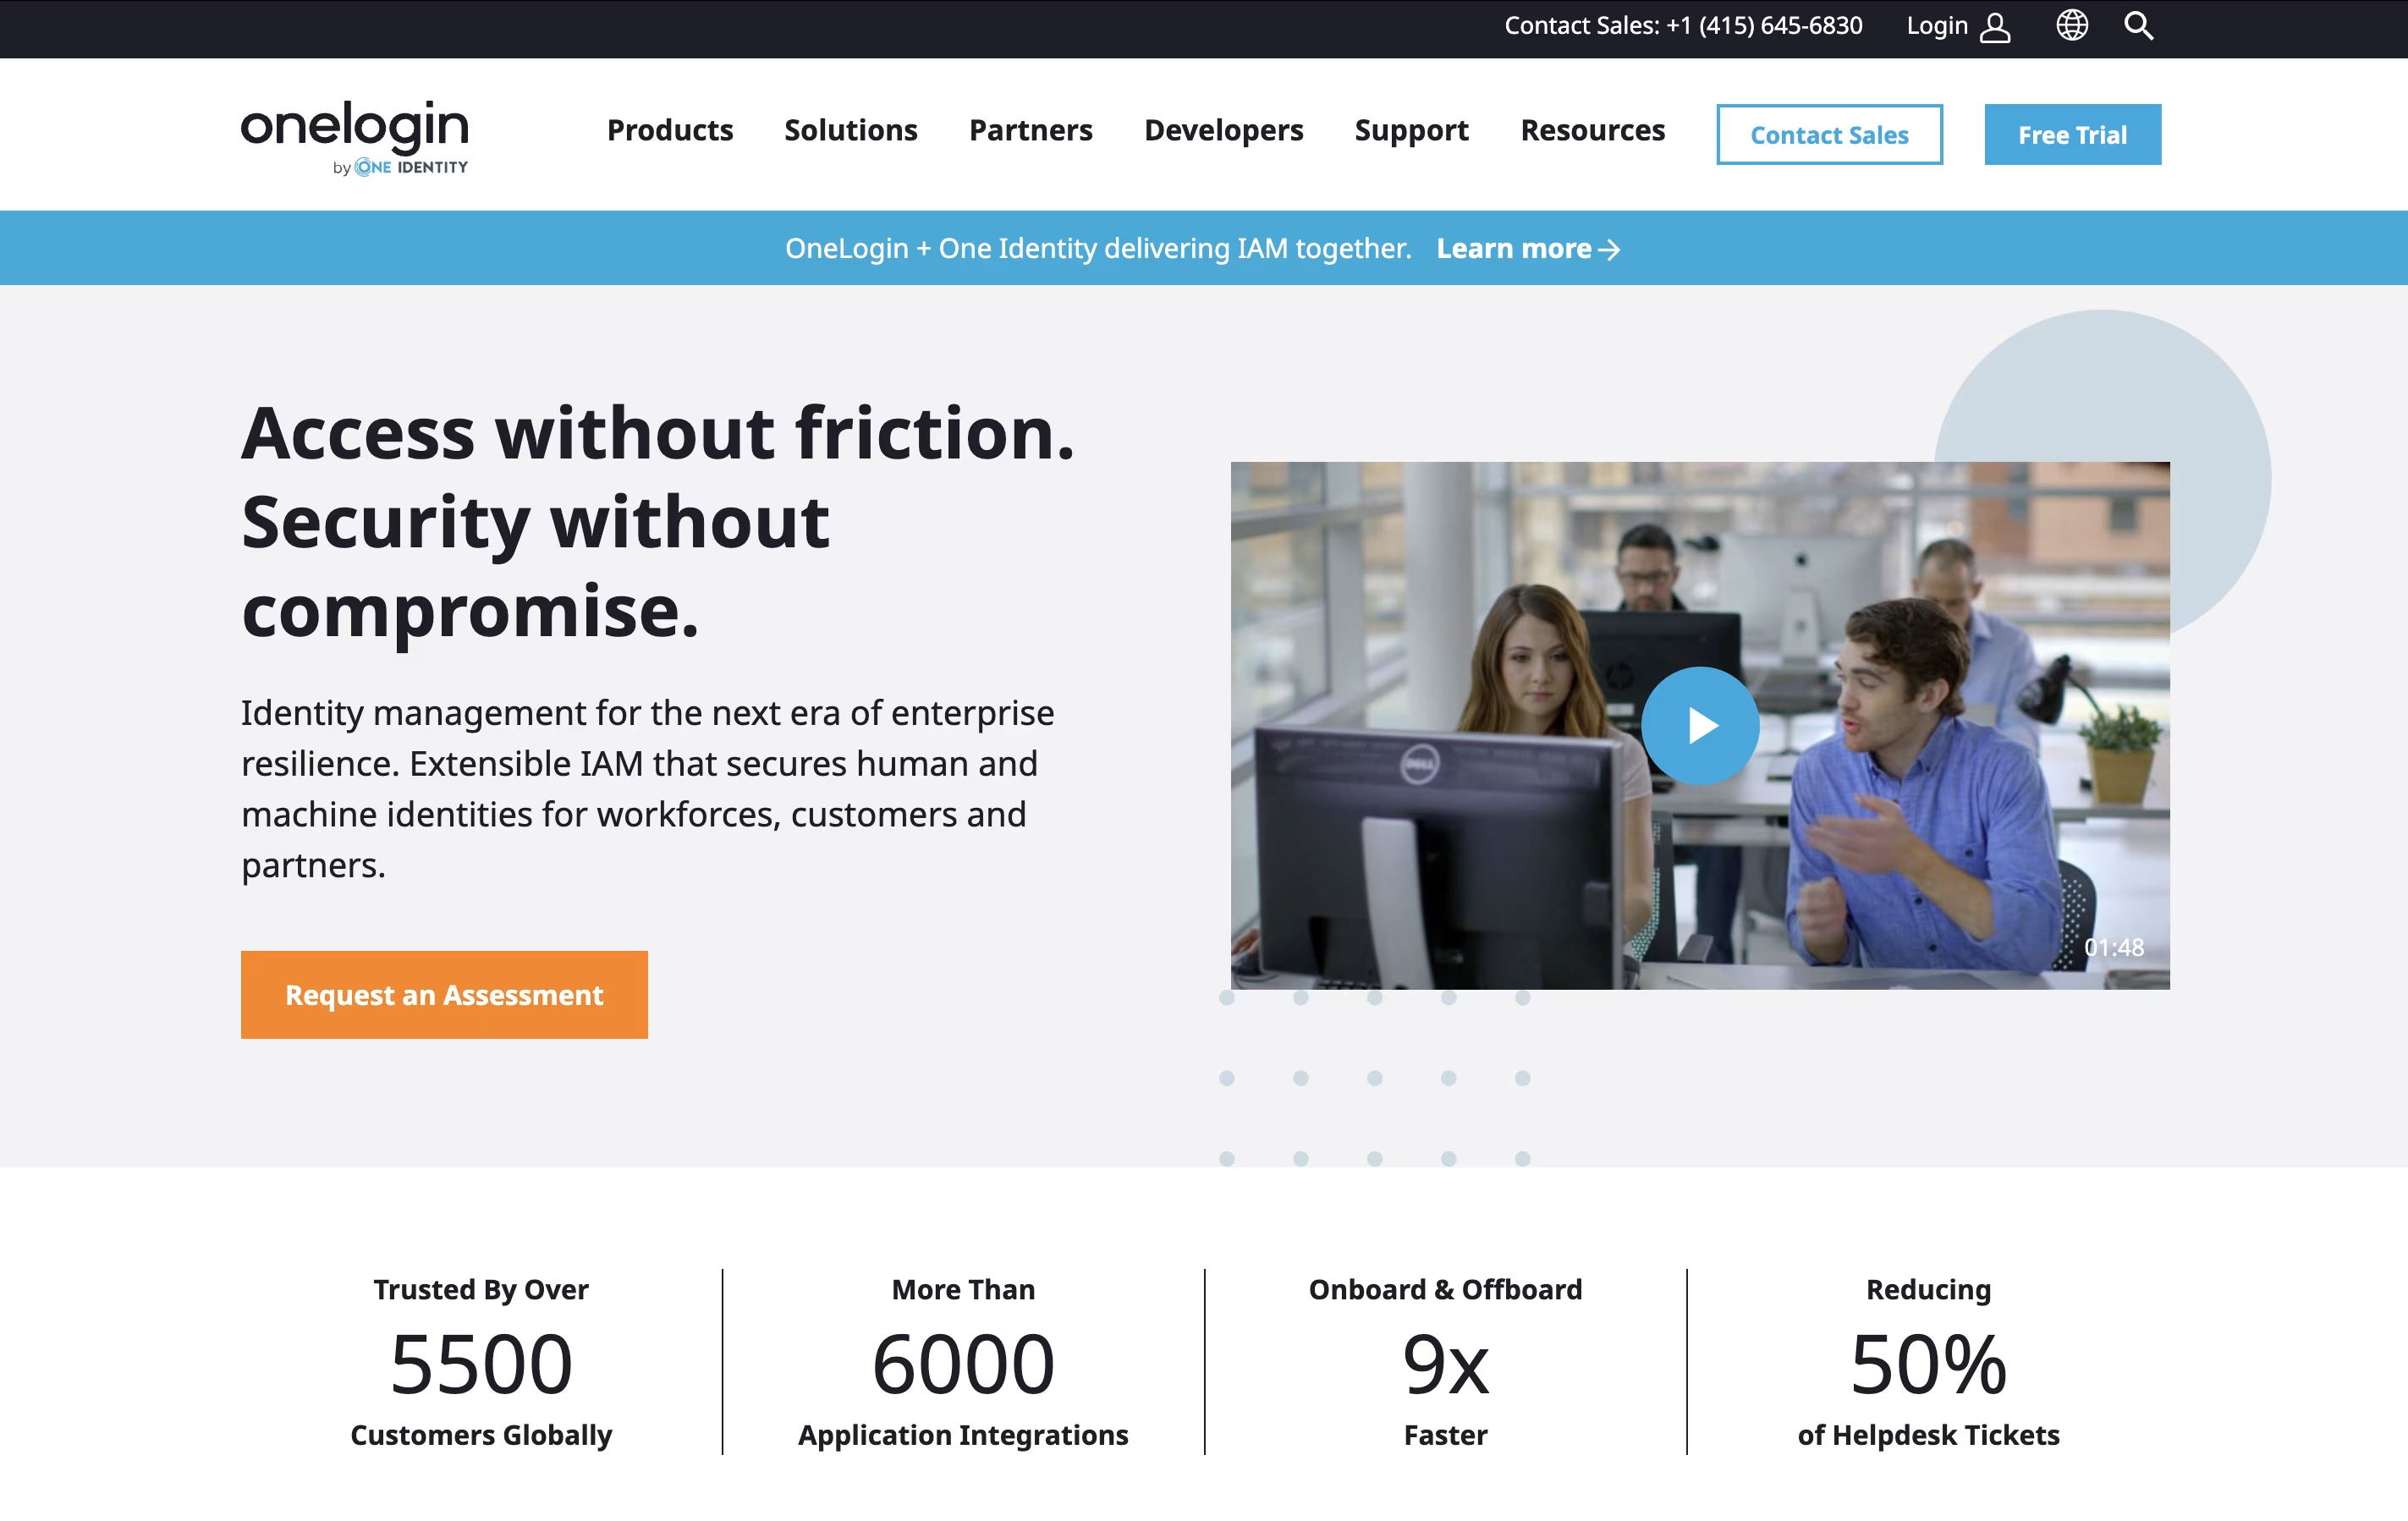
Nền tảng bao gồm một số tính năng chính: đăng nhập một lần cho phép người dùng truy cập nhiều ứng dụng chỉ với một lần đăng nhập, xác thực đa yếu tố tăng cường các lớp bảo mật, và tự động cấp phát người dùng tạo và xóa tài khoản tự động khi người dùng tham gia hoặc rời khỏi tổ chức của bạn. OneLogin cũng kết nối với các thư mục hiện có như Active Directory hoặc các hệ thống đám mây như Workday.
Khác với các phương pháp truyền thống nơi các nhóm CNTT quản lý thủ công quyền truy cập của từng người dùng, OneLogin tự động hóa các nhiệm vụ này đồng thời duy trì bảo mật mạnh mẽ thông qua các phương pháp xác thực hiện đại và chính sách truy cập.
Casdoor là một giải pháp quản lý danh tính hoàn chỉnh xử lý xác thực và ủy quyền người dùng cho các ứng dụng của bạn. Nó hỗ trợ các giao thức OAuth 2.0, OpenID Connect, SAML, CAS và LDAP, giúp tương thích với hầu hết mọi ứng dụng hoặc dịch vụ.
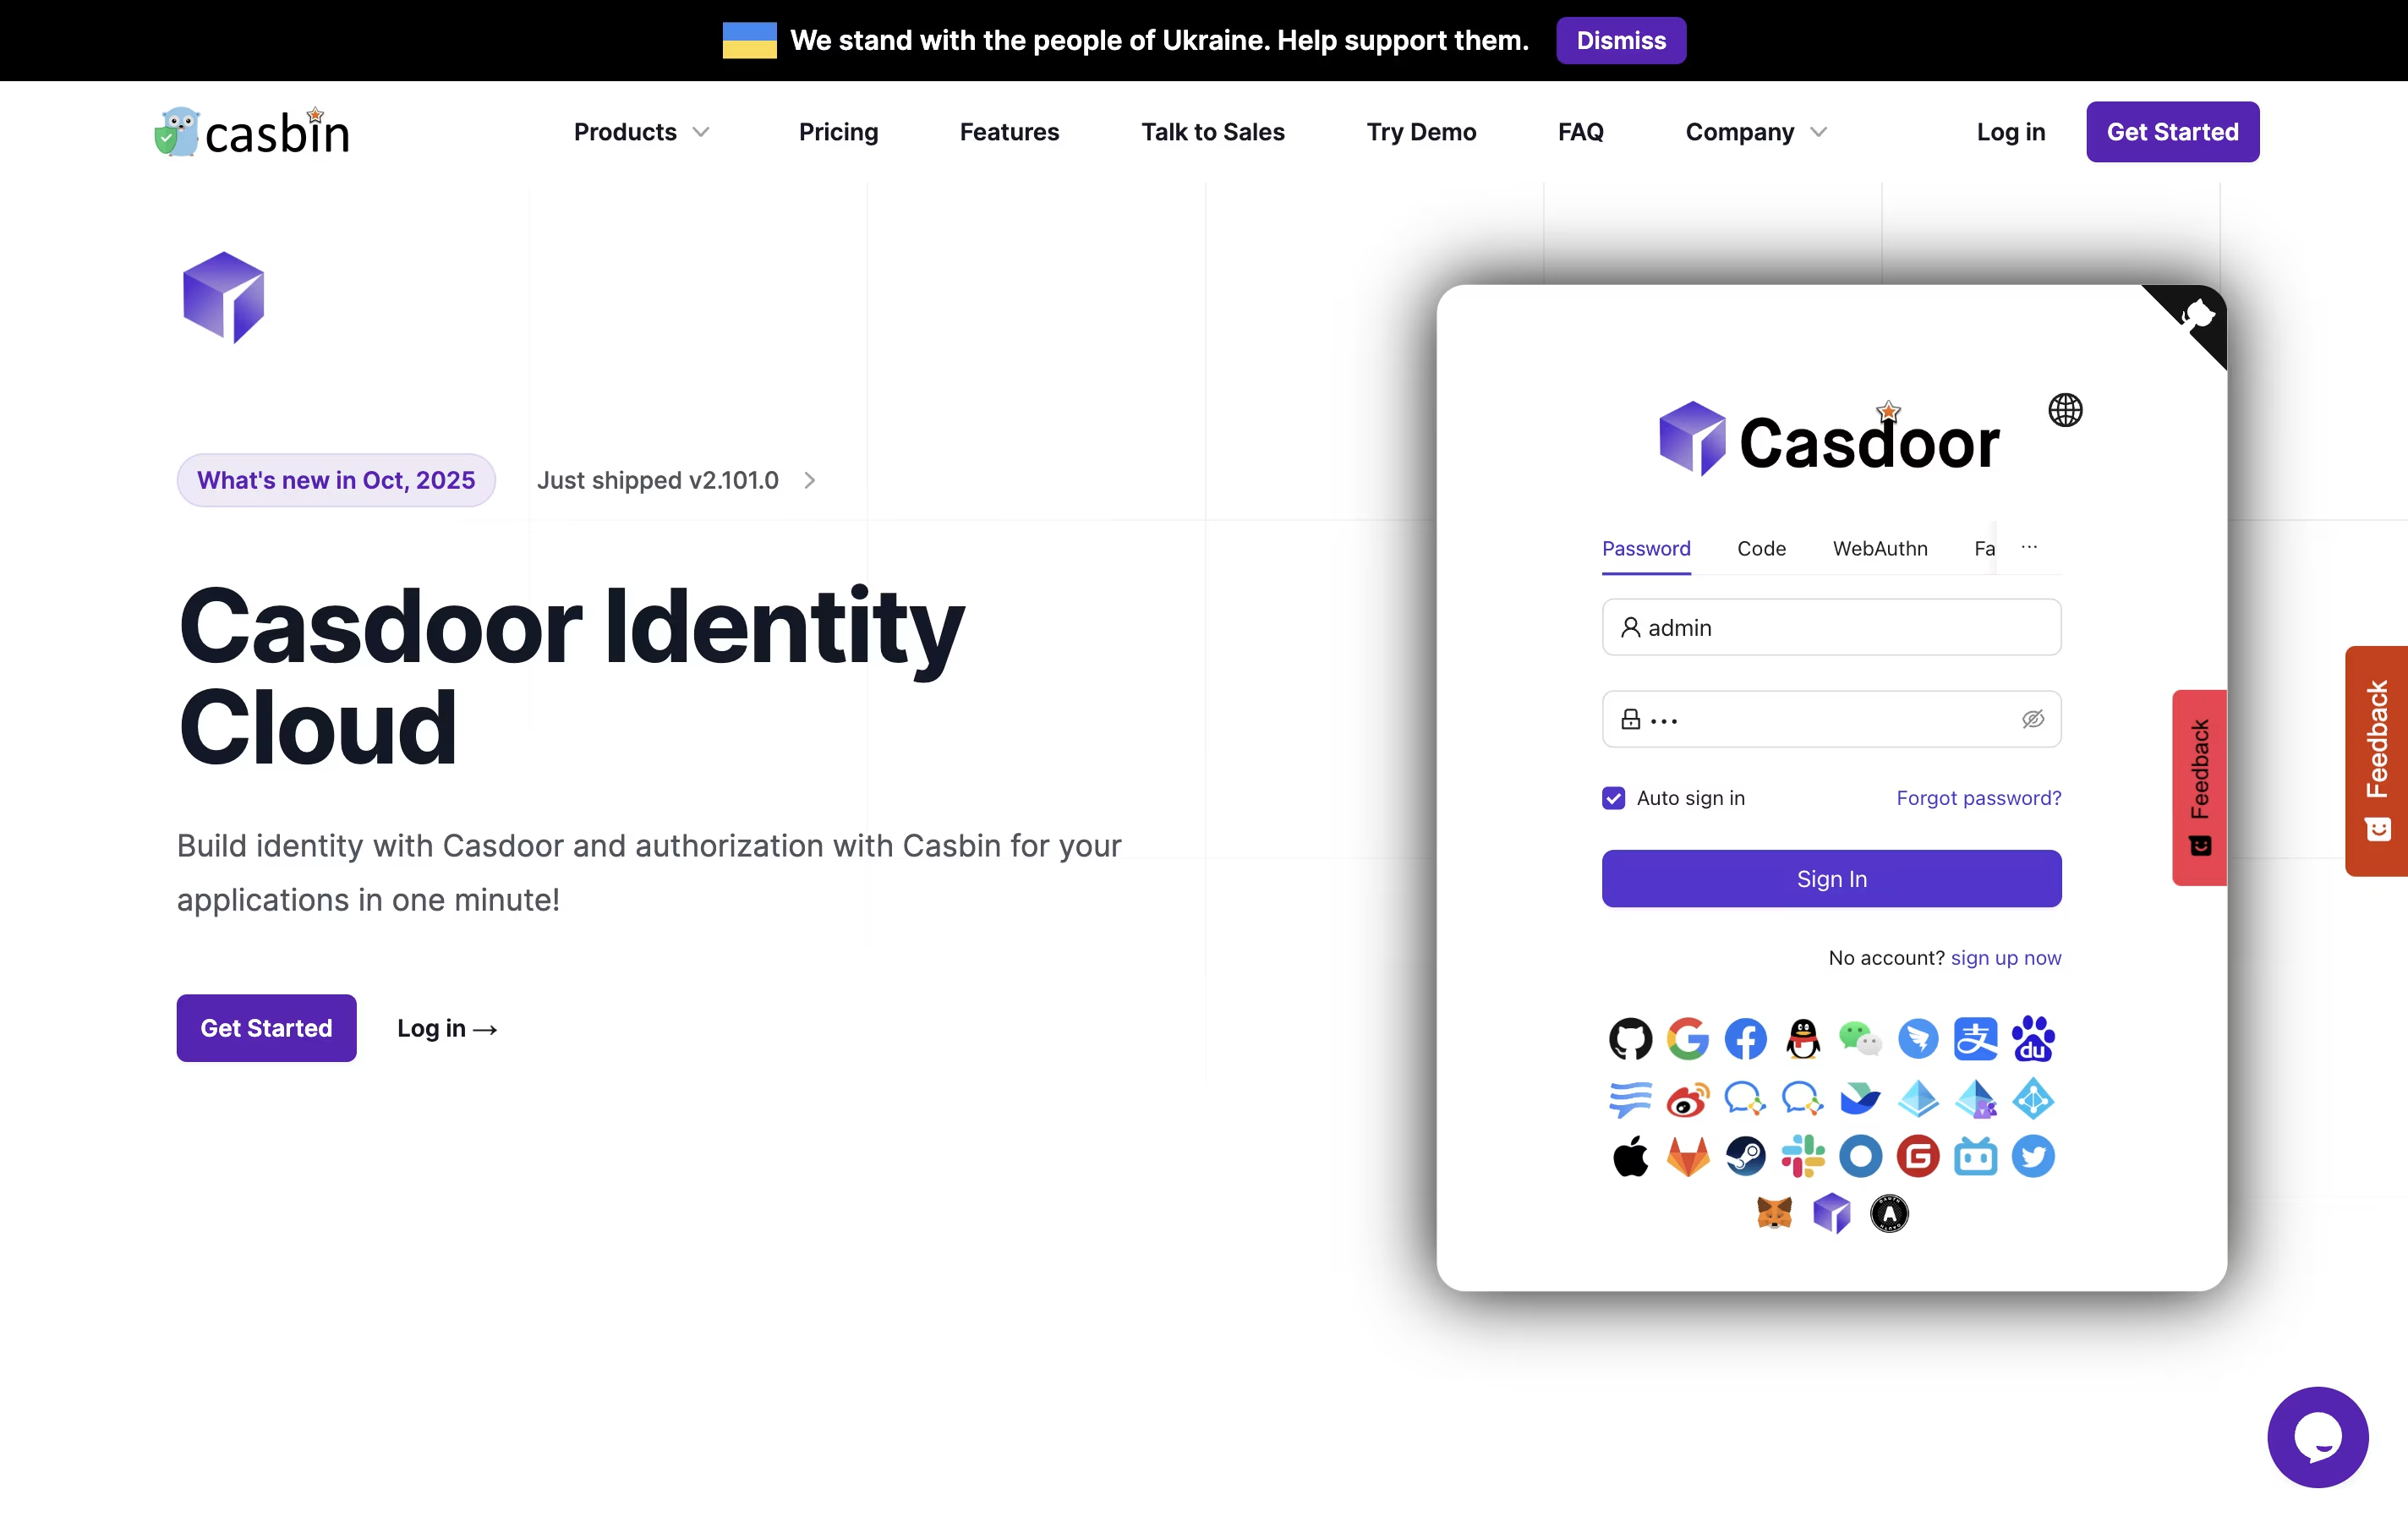
Nền tảng bao gồm bảng điều khiển quản trị thân thiện với người dùng, nơi bạn có thể quản lý người dùng, thiết lập các phương thức xác thực và kiểm soát quyền truy cập. Nó cho phép người dùng đăng nhập bằng mật khẩu, tài khoản mạng xã hội như Google và Facebook, hoặc khóa bảo mật. Hệ thống cũng hỗ trợ các tính năng nâng cao như xác thực đa yếu tố và đăng nhập sinh trắc học.
Bạn có thể sử dụng Casdoor như một dịch vụ đám mây hoặc cài đặt trên máy chủ của riêng bạn. Nó hoạt động với nhiều cơ sở dữ liệu và dễ dàng tích hợp với các hệ thống hiện có thông qua các công cụ đồng bộ hóa.
Ping Identity là một nền tảng bảo mật toàn diện quản lý ai có thể truy cập vào các ứng dụng và dữ liệu doanh nghiệp của bạn. Nó hoạt động như một người gác cổng, kiểm tra danh tính người dùng trước khi cho phép truy cập vào thông tin nhạy cảm. Khi ai đó cố gắng đăng nhập, Ping Identity xác minh họ là người mà họ tuyên bố bằng các phương pháp khác nhau như mật khẩu, xác thực qua điện thoại hoặc dấu vân tay.
Nền tảng bao gồm một số công cụ chính: đăng nhập một lần cho phép người dùng truy cập nhiều ứng dụng chỉ với một lần đăng nhập, xác thực đa yếu tố thêm các lớp bảo mật bổ sung, và quản lý truy cập kiểm soát những gì mỗi người dùng có thể xem hoặc làm. Nó cũng bao gồm bảo mật API để bảo vệ các kết nối dữ liệu và dịch vụ thư mục để lưu trữ thông tin người dùng. Ping Identity hoạt động với hàng nghìn ứng dụng và có thể được thiết lập trên đám mây hoặc trên máy chủ riêng của bạn.